AI-SSH-Pro:AI助手可控执行的多会话SSH客户端

AI-SSH-Pro:开源多会话 SSH 客户端,AI 助手可按主机分档控制命令执行。
AI-SSH-Pro 是一款 MIT 协议开源的本地多会话 SSH 桌面客户端,把 AI 助手固定在终端右侧,让用户在保留控制权的前提下引入 AI 辅助排查。它提供三档执行策略——仅建议、执行前确认(默认)、自动执行,并为每台主机配置 Safety 卡片,只读主机会被主进程硬性阻止 AI 写入,生产主机则原样应用用户策略并配横幅提醒。AI 会话与终端标签页一一绑定,未绑定终端时只做问答不执行命令,支持任意 OpenAI 兼容模型且密钥本地加密。除终端外还集成 Ops 首页、双栏 SFTP、监控告警、Docker/Compose 工具箱、会话录制与审计日志。产品定位是“带 AI 的终端工作台”而非全自动运维平台,内置 demo host 便于零风险试用。
运维和开发同学日常离不开 SSH 客户端,但市面上的工具大多要么重管理、要么重终端,AI 能力往往只是外挂。AI-SSH-Pro 的切入点很直接:把 AI 助手放进终端旁边,由用户决定 AI 可以怎样执行命令。它是一款本地、多会话的 SSH 桌面客户端,采用 MIT 协议开源,支持中英文界面。
面向谁:从单机到中小团队
AI-SSH-Pro 的目标用户比较明确:同时盯多台机器的运维/SRE 工程师、经常 SSH 看日志或重启服务的后端开发者、希望在流程中引入 AI 但保留按主机控制权的小团队负责人,以及习惯 Xshell、FinalShell 标签页和会话树的用户。它的价值不在于替代某个工具,而在于把“看得见的主机状态”和“AI 辅助排查”放在同一个窗口里。
Ops home:把主机状态收在一屏
应用启动后进入 Ops 首页:顶部展示在线主机和未处理告警,每台主机一张卡片,实时显示 CPU、内存和磁盘指标,点击即可进入 Terminal、SFTP 或 Monitor。首页还提供常见 Playbook 的快捷入口,例如滚动重启 nginx 或清理磁盘。这个设计更贴近“值班视角”,不需要先打开终端再逐台检查。
多会话 SSH:细节更接近成熟客户端
基础体验上,AI-SSH-Pro 支持标签页、分屏和会话组,支持搜索和 #tag 过滤;支持多级 ProxyJump 跳板机、端口转发和主机密钥验证;可以从 ~/.ssh/config 导入配置,一键重连最近会话。生产环境的标签页带有醒目横幅,避免误操作。这些能力不算新奇,但组合完整,是它能被日常使用的前提。
ProxyJump 跳板机是 OpenSSH 引入的链式连接机制,通过 ssh -J user@jump1,user@jump2 target 形式一次性串联多级中间主机,客户端会用端口转发自动搭建隧道而不需要在每层手动执行 ssh。相比传统的 ProxyCommand 写法,ProxyJump 更简洁、支持多跳列表、并可与 ~/.ssh/config 里的 ProxyJump 指令复用。多级跳板在隔离网络(堡垒机→内网跳板→目标机)中很常见,客户端能否正确处理每一跳的密钥、主机密钥验证和连接复用,直接影响日常运维效率。
主机密钥验证是 SSH 抵抗中间人攻击的核心机制:首次连接时客户端会记录服务器的公钥指纹到 known_hosts,之后每次连接都比对该指纹,不一致时发出告警。成熟客户端通常提供指纹展示、指纹变更提示以及批量管理 known_hosts 的入口,这也是评估一款 SSH 工具是否“可日常用”的重要细节。
AI 面板:建议、确认、自动三档
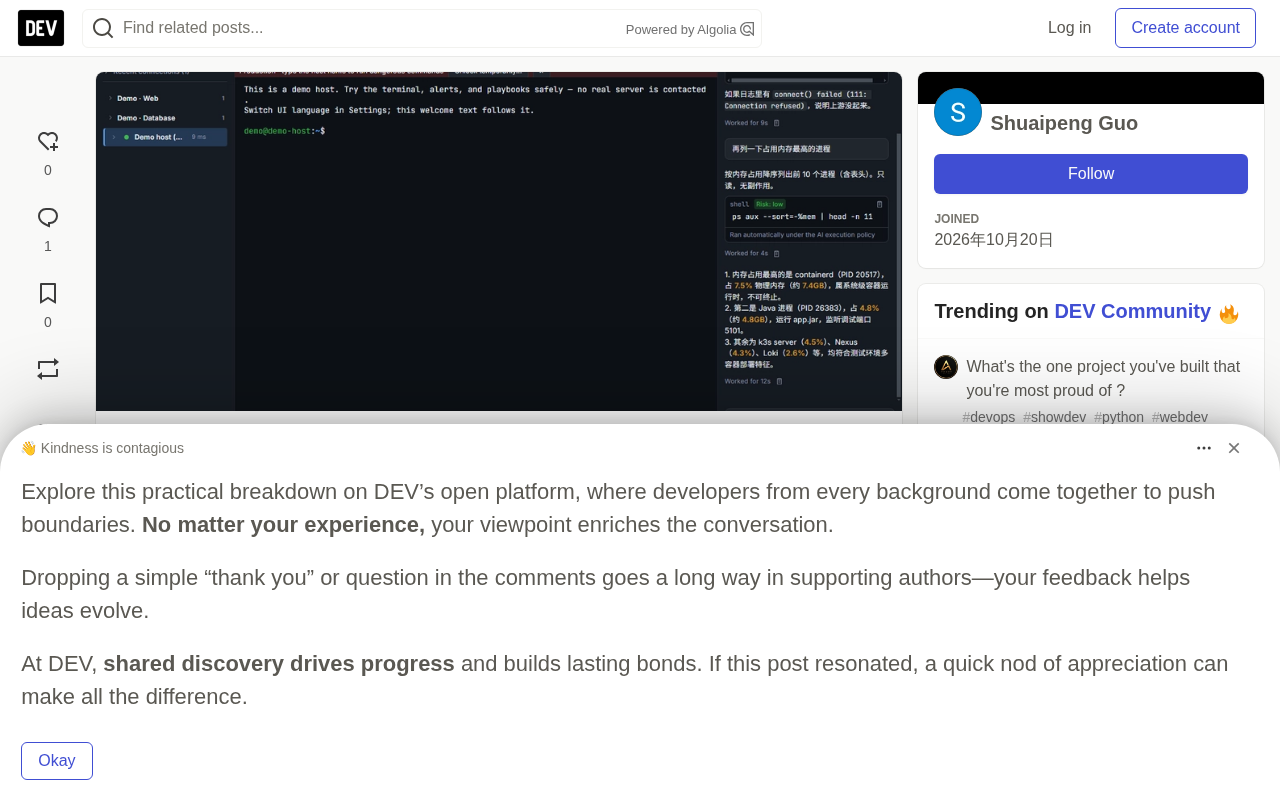
AI 助手固定在终端右侧,不需要在事故处理中来回切换窗口。建议命令会归组为一个紧凑区块,附带 Copy / Run 按钮和低/中/高风险标签;每次回复显示耗时,可一键复制;输入行集成模型选择、执行策略、附加终端输出和发送按钮。模型方面支持任何 OpenAI 兼容的提供方,例如 OpenAI、DeepSeek广告、Qwen,API Key 保存在本机。
执行策略分三档,在 Settings → AI 中选择:
- Suggest only:只执行只读命令,变更类命令仅作为建议展示。
- Confirm before run(默认):只读命令直接执行,变更类需要确认,高风险需要二次确认。
- Auto run:低风险和中风险命令自动执行,高风险仍然询问。
在 Auto run 下可以额外开启“高风险命令也自动执行”,默认关闭。输入行中的策略菜单可以在当前标签页临时覆盖全局策略。
OpenAI 兼容 API 指的是一批服务端遵循 OpenAI Chat Completions 协议的接口形态(POST /v1/chat/completions,请求体含 model、messages,响应含 choices),因此把 base_url 和 api_key 换成其他厂商的端点即可复用同一套客户端逻辑。OpenAI、DeepSeek、Qwen(DashScope 兼容模式)、Moonshot、本地 Ollama/vLLM 等大多提供这一层兼容,但各家在函数调用、流式输出细节、上下文长度和错误码上仍有差异,“兼容深度”正是文章末尾提到的观察点之一。
把 API Key 保存在本机、由客户端直连提供方,意味着请求不经过产品方云端,减少了密钥托管风险,但也意味着用量计费、速率限制和网络可达性由用户自行负责。
按主机安全:只读主机是硬边界
每个主机配置都有 Safety 卡片,可以设置保护级别(Normal / Production / Read-only),并选择该主机是跟随全局 AI 策略还是单独指定。卡片会显示实际生效的策略,例如“In effect: Suggest only (limited by read-only guard)”。
一个容易被误解的点是:生产主机并不会被强制降级,用户选择的策略原样生效,横幅只起提醒作用;真正阻止 AI 写入的只有只读主机。这个设计把控制权交给用户,但也要求团队自己约定生产环境的策略。
“只读主机”这类硬边界之所以重要,是因为 LLM 生成的命令具有不确定性:模型可能把 rm -rf ./tmp 写成 rm -rf /tmp,或在排查时误执行 systemctl restart。业界普遍把 AI 运维的安全设计分为两类:一类是策略层限制(提示词约束、风险分级、人工确认),依赖模型与用户的判断;另一类是能力层限制(只读账号、只读挂载、命令白名单),由执行端强制拦截。AI-SSH-Pro 把只读主机做成主进程重新校验的硬约束,属于后者,即使前端被绕过或用户误点批准也无法写入,这是防御纵深里更可靠的一层。
相应地,生产主机“策略原样生效、横幅仅提醒”意味着安全责任回到团队约定,实际部署时通常建议配合独立只读账号使用。
会话与终端绑定:AI 不会乱跑
每个终端标签页对应独立会话,同一主机的两个标签页会显示为 #1 和 #2。点击 + New chat 会归档当前会话而不是删除;历史记录按主机分组,点击即可恢复。没有绑定终端时,AI 只是普通问答,不会执行任何命令。这种绑定关系减少了“AI 在错误上下文里执行命令”的风险。
工具箱:SFTP、监控与审计
除终端外,AI-SSH-Pro 还提供双栏 SFTP(本地与远程并排、拖拽上传、传输队列)、资源图表与多主机监控面板、告警规则与告警工作台;工具箱包含进程、端口、服务、日志、Docker 容器和 Compose 管理;还支持代码片段、Playbook、批量执行、广播输入、会话录制回放,以及可按时间过滤和导出的审计日志。这些功能让它在中小团队场景下更接近一个轻量运维平台。
Playbook 在运维语境里指一组可复用的、参数化的操作步骤集合(如“滚动重启 nginx”:逐台摘除负载→重启→健康检查→恢复),常见于 Ansible 等配置管理工具。它把专家经验固化为可重复执行的流程,降低值班时的操作门槛。AI-SSH-Pro 首页提供 Playbook 快捷入口,并与 AI 助手、批量执行结合,意味着可以把“AI 提命令”和“预定义流程”两种模式搭配使用;文章末尾把“告警与 Playbook 的联动能力”列为观察点,指向的正是告警触发后能否自动匹配并建议相应 Playbook。
会话录制回放则记录终端输入输出的完整字节流(类似 script/asciinema),配合审计日志可按时间检索谁在何时对哪台主机执行了什么,是中小团队满足合规与事后追责的基础能力。
安全设计:多层校验而非单一开关
官方强调了几个安全机制:AI 写入终端前,主进程会重新检查主机保护状态,只读主机上即使用户点击批准也无法写入;设置、主机卡片、AI 输入框和后台执行使用同一套策略计算逻辑,避免“界面说确认、后端直接跑”;标签页级策略覆盖只存在内存中,关闭或断开即重置,并且仍然遵守只读限制;密码、密钥口令和 API Key 使用操作系统安全存储加密,不上传产品云端;AI 发起的命令和危险操作会进入审计日志。
适合谁尝试
如果你需要一个顺手的多会话 SSH 客户端,同时希望 AI 参与排查但保留执行决定权,AI-SSH-Pro 值得一试。它内置了模拟数据的 demo host,下载安装包后可以先在不接触真实服务器的情况下体验。项目在 GitHub 上以 MIT 协议开源,接受 issue 和 star。
从产品定位看,它更像“带 AI 的终端工作台”而不是“AI 自动运维平台”。这种克制在当前阶段是合理的:AI 提命令、人来定策略,比全自动更容易被运维团队接受。后续值得观察的是它对更多模型提供方的兼容深度、告警与 Playbook 的联动能力,以及多人协作场景下的审计粒度。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。