AI+网络安全入门指南:从零基础到SRC挖洞实战
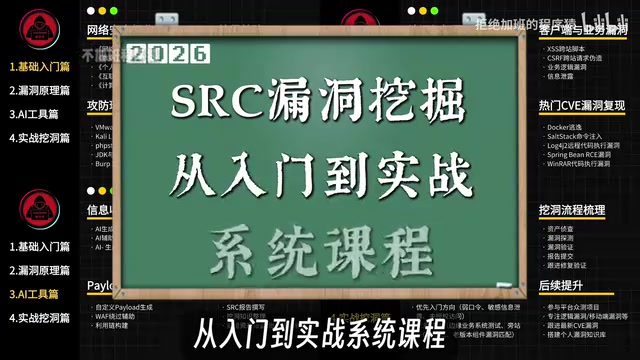
AI工具如何降低网络安全入门门槛,以及新手从零到SRC挖洞的务实路径与预期。
本文介绍了一套面向零基础学习者的"AI+网络安全"SRC挖洞课程,将学习路径分为基础入门、漏洞原理、AI工具、实战挖洞四个递进阶段。课程覆盖高频漏洞原理、资产信息收集、CVE复现及AI辅助工具,目标是帮助新手挖到人生第一个漏洞。文章指出AI工具在代码审计、自动化扫描等方面能显著降低重复性劳动,但无法替代对底层原理的理解;同时提醒转行大厂安全岗与在家挖赏金的难度差异悬殊,前者要求扎实的计算机基础与项目经验。最后给出学习建议:不跳过基础、动手复现每个漏洞、把AI当作效率工具而非替代品,并设定数周至数月的合理预期。
AI+网络安全入门指南:从零基础到SRC挖洞实战
网络安全一直是技术领域门槛较高的方向,而AI工具的介入正在改变学习路径。B站上出现了一套面向纯新手的SRC漏洞挖掘系统课程,将AI工具与网络安全学习结合,试图降低入门难度。
为什么AI+网络安全成为新趋势
传统网络安全学习曲线陡峭,新手往往卡在几个环节:不理解漏洞原理、不会搭建测试环境、面对海量资产无从下手。这套课程的设计思路是把学习路径拆成四个递进阶段——基础入门、漏洞原理、AI工具、实战挖洞,每个阶段解决一个具体问题。
这种分层方式的价值在于,它承认了"零基础"的现实。很多安全教程默认学习者已经具备网络协议、编程语言、Linux操作等前置知识,导致大量初学者在开头就放弃。而将基础入门单独成篇,意味着课程试图填补这个断层。
课程核心模块拆解
高频漏洞原理与资产信息收集
课程覆盖的高频漏洞原理是SRC挖洞的基础。不了解SQL注入、XSS、SSRF等漏洞的形成机制,就不可能在实际场景中识别它们。这一部分的重点不是背诵漏洞类型,而是理解漏洞产生的逻辑——为什么输入验证不足会导致问题,为什么权限控制缺陷会被利用。
资产信息收集则是实战的第一步。在SRC场景中,找到目标的第一步是摸清攻击面:子域名、开放端口、历史泄露信息等。AI工具在这一环节可以辅助自动化扫描和结果分析,减少人工排查的时间成本。
SRC 与漏洞赏金机制:SRC(Security Response Center,安全应急响应中心)是企业设立的官方漏洞收集平台,白帽通过平台提交漏洞,经审核确认后获得积分、奖金或荣誉。国内主流 SRC 包括腾讯、阿里、字节等厂商自建平台,以及补天、漏洞盒子等第三方众测平台。与黑产不同,SRC 挖洞属于合法授权测试,漏洞范围、测试规则由平台或厂商明确界定,超出范围的操作可能触犯法律。对新手而言,SRC 既是练手场也是收入来源,但不同平台的审核标准、奖励力度、响应速度差异较大,选择适合自己水平的平台尤为重要。
常见高频漏洞类型解析:SQL 注入源于用户输入未经过滤便拼接进数据库查询语句,攻击者可借此读取、篡改甚至删除数据;XSS(跨站脚本)则是页面将用户输入直接渲染为 HTML,导致恶意脚本在他人浏览器中执行,分为反射型、存储型和 DOM 型;SSRF(服务端请求伪造)利用服务器可发起内网请求的特性,让攻击者访问原本不可达的内部系统。此外还有文件上传、越权访问、命令执行等。理解这些漏洞的关键在于把握"信任边界"——当系统错误信任了外部输入时,漏洞便由此产生,这也是课程强调原理而非背诵类型的原因。
CVE漏洞复现与AI工具实操
CVE漏洞复现是连接理论与实战的桥梁。通过复现已知漏洞,学习者可以直观看到漏洞被触发的完整过程,理解补丁前后的差异。课程将CVE复现纳入体系,说明它注重可验证的学习效果,而非停留在概念层面。
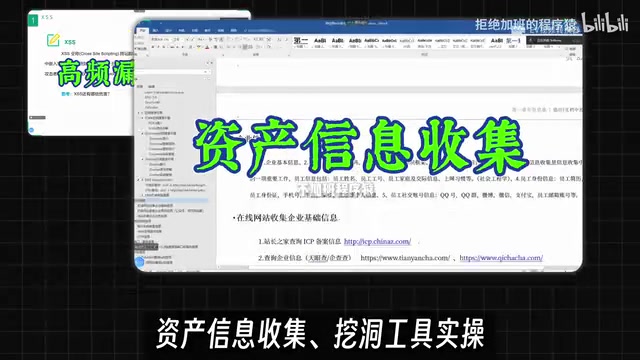
AI工具篇的加入是这套课程区别于传统安全教程的地方。AI在安全领域的应用目前集中在几个方向:辅助代码审计、自动化漏洞扫描、日志异常检测、生成测试用例等。对于新手而言,AI工具可以降低重复性工作的负担,让人把精力放在理解漏洞逻辑上。
CVE 与漏洞复现的价值:CVE(Common Vulnerabilities and Exposures,通用漏洞披露)是由 MITRE 维护的公开漏洞编号体系,每个确认的漏洞都会被分配唯一编号,如 CVE-2021-44228(Log4Shell)。配合 NVD(国家漏洞数据库)等平台,可以查询漏洞的严重程度、影响版本和修复方案。复现 CVE 的意义在于:它提供了标准答案——你能清楚知道漏洞在什么条件下触发、补丁修复了哪段代码。借助 Vulhub、Vulfocus 等靶场环境,新手可以快速搭建可复现的漏洞场景,把抽象原理转化为可操作的经验,这是从"看懂"到"会用"的关键一步。
SRC挖洞实战
实战挖洞篇是整个课程的落脚点。SRC(Security Response Center)平台为白帽提供了合法的漏洞提交渠道,挖到第一个漏洞是许多新手的里程碑。课程承诺"带你挖到人生中第一个漏洞",这个目标是否可达取决于多个因素:目标选择、漏洞类型匹配、报告撰写质量等。
学完能做什么:职业路径与现实预期
课程描述了两条出路:转行去大厂做白帽,或者在家挖漏洞赚赏金。这两条路径的难度差异很大。
大厂安全岗位通常要求扎实的计算机基础、编程能力、安全知识体系,以及相关的项目经验或证书。一套入门课程可以提供知识框架,但距离岗位要求还有距离。挖赏金的门槛相对灵活,但竞争激烈,新手初期收入不稳定是常态。
AI工具的加持确实缩短了从零到入门的距离,但它替代不了对底层原理的理解。工具能帮你扫描,但判断一个扫描结果是否构成真实漏洞、如何构造有效的PoC、如何撰写让审核通过的漏洞报告,这些仍然依赖人的判断。
新手学习建议
如果你打算跟着这套课程学习,几个务实的建议:
- 不要跳过基础。网络协议、HTTP工作原理、至少一门编程语言(Python优先),这些是后续所有内容的地基。
- 动手复现每一个漏洞。看视频和亲手搭建环境复现是两回事,后者才能真正形成肌肉记忆。
- 合理使用AI工具。把AI当作效率工具而非替代品,用它来加速信息收集和代码分析,但保持对结果的质疑和验证。
- 设定合理预期。第一个漏洞可能需要几周甚至几个月,保持耐心比追求速成更重要。
网络安全的核心能力是持续学习和独立思考。AI工具会不断更新,漏洞类型会不断演变,但分析问题和验证假设的思维方式是长期有效的。
相关推荐

恒星究竟能有多大?最大恒星的物理极限
红超巨星是宇宙中体积最大的恒星,半径可达太阳的2000倍,吞没内太阳系。但恒星尺寸没有精确上限,模型预测可达15000倍太阳半径。质量最大的蓝色恒星体积远小于红超巨星——最大和最重是两回事。

苹果HomeView智能屏全功能解析:墙挂桌面两用,299美元
苹果发布299美元智能显示屏HomeView,支持壁挂和桌面两种安装方式,配备1200万像素摄像头实现面部识别,可控制智能家居、播放音乐、发送食谱到屏幕逐步跟做。本文全面解析HomeView的表盘、应用扩展、隐私保护和烹饪集成等核心功能。

承诺的新工作室去哪了?Craft Computing用五年时间给出答案
Craft Computing主理人回应观众质疑:承诺五年的新工作室因建设成本从3万暴涨至7.5万美元而搁浅,最终改为168平方英尺车库改造空间。频道收入因算法变化下滑,内容方向也将转向更务实的项目制作。