AI安全新动向:OpenAI合作、Agent审查与ONLYOFFICE 10.0
AI能力扩张与安全防护并行:从OpenAI合作到提示注入防御,多则动态揭示企业AI落地的双轨主线。
本文梳理了近期AI领域四则行业动态,从中提炼出"能力扩张"与"安全防护"两条并行主线。能力侧,IT服务商Birlasoft成为OpenAI精选合作伙伴,获授权基于其模型构建企业级解决方案;开源办公套件ONLYOFFICE发布10.0版本,为所有编辑器组件嵌入上下文感知AI。防护侧,网络安全厂商Tenable开始用OpenAI网络安全模型对开源AI代理进行部署前的提示注入风险扫描;韩国国家机构KISA则启动第二届AI攻防竞赛,以国家战略的高度推动AI安全人才培育。文章的核心结论是:随着生成式AI加速渗入生产环境,将安全审查纳入部署流程已从可选项变为必答题。
AI技术正快速渗透进企业软件、网络安全和办公协作等多个领域。近期几则行业动态——从Birlasoft与OpenAI达成战略合作,到Tenable引入AI代理安全审查机制,再到ONLYOFFICE 10.0的智能升级和韩国KISA的AI攻防竞赛——共同勾勒出当下AI落地的两条主线:能力扩张与安全防护。
Birlasoft成为OpenAI精选合作伙伴
IT服务公司Birlasoft正式成为OpenAI的精选合作伙伴(Select Partner),获得基于OpenAI模型构建并销售AI解决方案的资质。这一合作意味着Birlasoft能够将OpenAI的基础模型能力整合进其面向企业客户的服务体系中。
对于传统IT服务商而言,与头部大模型厂商建立正式合作关系,是在生成式AI浪潮中争夺企业市场份额的关键一步。这类合作通常涵盖技术集成、联合方案开发以及渠道销售等多个层面,帮助企业客户以更低的门槛接入先进AI能力,而不必自行承担底层模型的研发成本。
OpenAI的合作伙伴体系按层级划分,精选合作伙伴(Select Partner)通常处于中间层级,介于普通认证合作伙伴与顶级战略合作伙伴之间。获得这一资质的公司需满足一定的技术能力认证和业务规模要求,并在使用API及模型方面享有特定的商业授权与技术支持。对Birlasoft这类专注制造、医疗、金融等垂直行业的中型IT服务商而言,官方合作资质既是面向企业客户的信任背书,也意味着能够更早获得新模型的访问权限和联合营销机会,从而在激烈的AI集成服务市场中建立差异化竞争优势。
Tenable用AI模型审查开源AI代理
网络安全厂商Tenable宣布,开始使用OpenAI的网络安全模型对开源AI代理(AI Agent)进行审查,在部署前扫描潜在的提示注入(prompt injection)风险。
提示注入是当前AI代理面临的最突出安全威胁之一。攻击者通过精心构造的输入内容,诱导AI系统执行非预期的操作,比如泄露敏感数据或绕过既定限制。随着越来越多的开源AI代理被引入生产环境,这类风险正从理论走向现实。
Tenable的做法颇具代表性——用AI来防御AI。借助大模型的理解能力,自动化识别代理行为中的异常和漏洞,相比传统的规则匹配式扫描,能够覆盖更复杂、更隐蔽的攻击模式。这反映出一个趋势:AI安全正在成为AI部署流程中不可或缺的前置环节。
提示注入攻击分为直接注入和间接注入两类。直接注入指攻击者在用户输入中嵌入恶意指令,覆盖系统预设的行为规则;间接注入则更为隐蔽,恶意内容藏在AI代理会读取的外部数据源中(如网页、文档或数据库),当代理检索并处理这些内容时,被植入其中的指令便趁机触发。对于具备工具调用、文件访问或联网能力的AI代理而言,间接注入可能导致数据外泄、权限滥用甚至横向渗透,危害远超传统的输入验证漏洞。这也是为什么单纯依赖关键词过滤或规则引擎难以防御此类攻击——攻击载荷往往在语义层面伪装成合法指令,需要具备语言理解能力的模型才能有效甄别。
ONLYOFFICE 10.0:全编辑器嵌入上下文感知AI
开源办公套件ONLYOFFICE发布10.0版本,为旗下每一个编辑器组件都加入了上下文感知(context-aware)的AI功能,同时修复了35个安全漏洞。
上下文感知AI意味着智能助手能够理解当前文档的内容和场景,提供更贴合实际需求的辅助——无论是撰写文档、处理表格还是制作演示文稿。将AI能力下沉到每一个编辑器,而非作为独立插件存在,体现了办公软件深度融合AI的产品思路。
值得关注的是,这次更新同时修复了35个漏洞。办公软件处理大量敏感文档,是攻击者的重点目标。在引入AI新功能的同时强化安全基础,是开源项目走向企业级应用必须兼顾的两条腿。
韩国KISA启动第二届AI攻防竞赛
韩国互联网振兴院(KISA)开放了第二届AI黑客攻防竞赛的报名,申请截止日期为10月26日。
由国家级机构牵头组织AI安全竞赛,释放出明确信号:各国政府正日益重视AI系统的安全防护能力建设。这类竞赛不仅能发掘和培养安全人才,还能通过实战演练暴露AI系统的真实弱点,为产业和监管提供参考。
从Tenable的代理审查到KISA的攻防竞赛,可以看到AI安全已经形成从企业实践到国家战略的完整链条。
行业观察:能力与安全并行
这几则看似分散的动态,实际上指向同一个核心命题——AI能力的快速扩张必须伴随同等强度的安全投入。
Birlasoft与OpenAI的合作、ONLYOFFICE的AI升级代表着能力侧的扩张;而Tenable的提示注入扫描、KISA的攻防竞赛,以及ONLYOFFICE同步修复的漏洞,则共同构成防护侧的回应。对企业和开发者来说,在拥抱生成式AI带来效率提升的同时,提前将安全审查纳入部署流程,已经不再是可选项,而是必答题。
相关推荐
Gemini 4 维护 Chromium:两周完成数月代码量
开发者利用 Gemini 4 Argon 维护 Chromium 代码库,两周完成过去数月工作。AI 代理同时发起 20 个变更,全部通过数十万次测试,突破大型代码库的维护瓶颈。
Codex保姆级攻略:从安装到实战,一期精通AI桌面助手
基于B站热门教程,详解Codex从安装到实战的完整流程:与豆包的本质区别、项目概念、文件整理与仪表板生成两大实战案例,以及计划模式和桌面宠物等特色功能,帮你快速上手这款能直接操作电脑的AI助手。
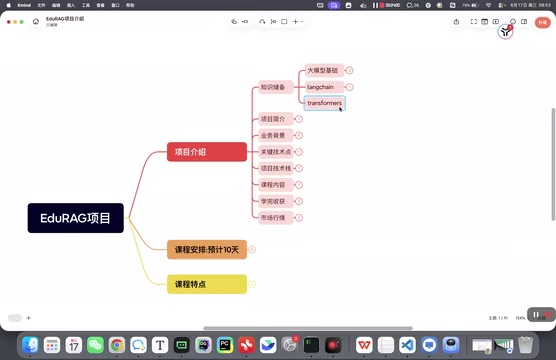
EduRAG智慧问答系统:黑马AI智能体项目实战解析
黑马EduRAG智慧问答系统实战课程解析:涵盖LangChain、Milvus向量数据库、混合检索与重排序,解决IT领域事实性幻觉,附就业行情与学习路径。