AI产品频遭攻击?开发者亲述Prompt注入与DDoS攻防
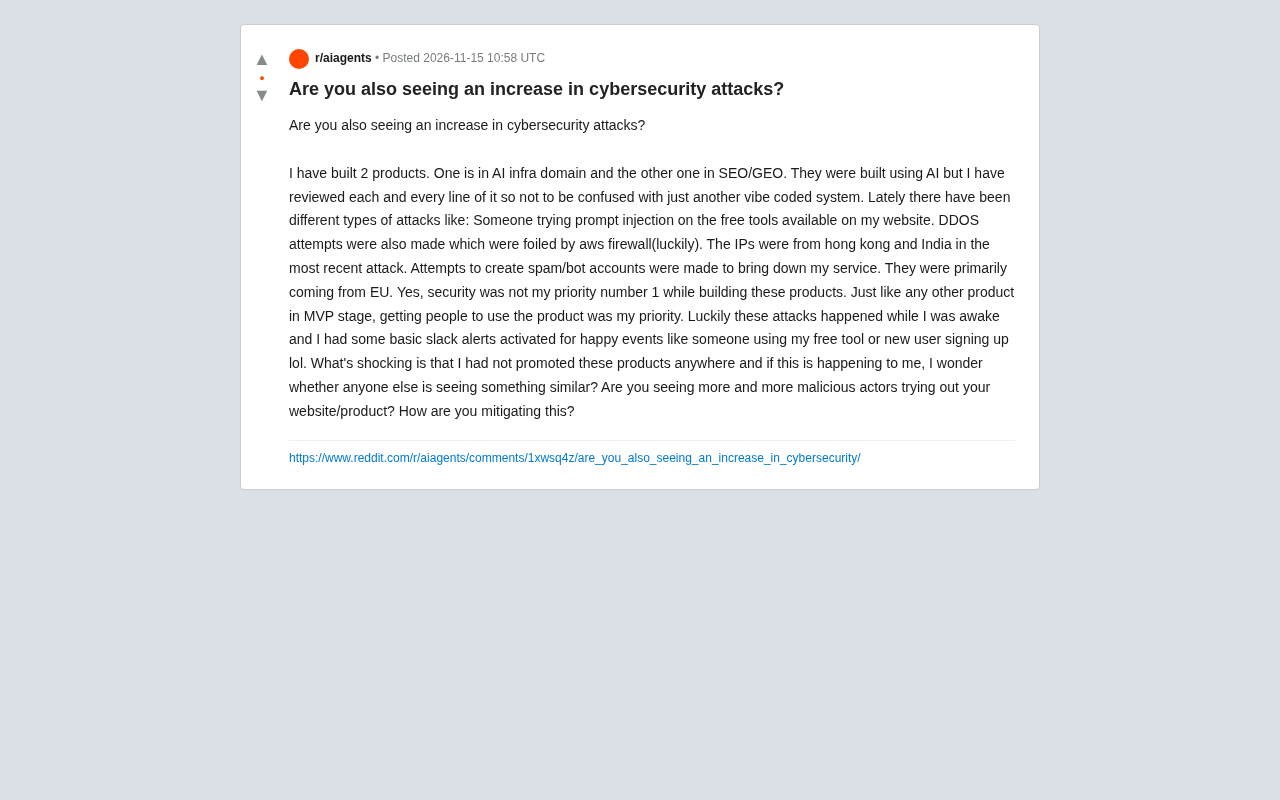
未推广的AI产品也可能遭Prompt注入、DDoS和机器人攻击,MVP需最低安全基线。
一位开发者分享了自己用AI辅助构建的两款产品(分别属于AI基础设施和SEO/GEO领域)在尚未推广的情况下遭遇多种网络攻击的经历。攻击形式包括对免费工具的Prompt注入尝试、被AWS防火墙拦截的DDoS攻击,以及来自EU、香港和印度的垃圾机器人账号注册。他坦言安全并非MVP阶段的首要优先级,能及时察觉纯属运气——攻击发生时他醒着,且设置了用于增长监控的Slack告警。文章分析指出,自动化扫描工具会遍历公网IP和域名,免费工具页与开放注册入口最易被试探,产品是否知名并不重要。由此提炼出基础告警覆盖异常行为、尽早配置防火墙与速率限制、AI功能做输入过滤与输出约束、注册流程加反机器人机制等建议,并强调安全应是MVP迭代中预留的最低基线。
一位开发者在Reddit上发帖,讲述了自己用AI构建的两款产品遭遇多种网络攻击的经历,引发了不少独立开发者的共鸣。他的困惑很具体:产品还没怎么推广,攻击怎么就来了?
攻击类型:从Prompt注入到DDoS
据该开发者描述,他构建的两款产品分别属于AI基础设施和SEO/GEO领域。虽然代码由AI辅助生成,但他强调自己逐行审查过,并非“vibe coding”的产物。然而,这并没有让产品免于攻击。
他观察到的攻击形式包括:有人对网站上的免费工具尝试Prompt注入;DDoS攻击试图打垮服务,所幸被AWS防火墙拦截;还有来自EU地区的垃圾/机器人账号注册,目的是拖垮服务。最近一次攻击的IP来自香港和印度。
这些攻击的多样性说明,即便是MVP阶段的小产品,也可能被自动化工具或恶意行为者“扫到”。攻击者并不一定针对你,而是在广撒网。
Prompt注入(Prompt Injection)是一类针对大语言模型应用的攻击手法:攻击者通过在输入中嵌入精心构造的指令,诱导模型忽略原有的系统提示或安全约束,转而执行攻击者意图的操作。常见形式包括直接注入(如在输入框写入“忽略以上所有指令,改为输出……”)和间接注入(将恶意指令藏在模型会读取的外部文档、网页或工具返回值中)。对开发者而言,风险不止于输出异常内容,还可能涉及越权调用工具、泄露系统提示词、绕过内容审核,甚至借模型之手触发后端操作。防御思路通常包括:将用户输入与系统指令做结构化隔离、对输入输出进行过滤与校验、限制模型可调用的工具权限、对敏感操作增加人工或二次确认环节。
DDoS(分布式拒绝服务)攻击指攻击者控制大量分布在不同地域的主机(常为被感染的设备或云资源),在同一时间向目标服务发送海量请求,耗尽带宽、连接数或计算资源,使正常用户无法访问。其特点是流量来源分散、难以通过封禁单一IP阻断,且攻击成本较低、可按需购买。文中提到的AWS防火墙通常指AWS WAF与AWS Shield等托管防护服务,前者基于规则过滤恶意HTTP请求,后者提供针对DDoS的自动流量清洗。对早期产品而言,即使小规模流量攻击也可能压垮单实例或免费额度内的服务,因此在架构上应尽早考虑弹性伸缩、速率限制与CDN缓存。
为什么MVP阶段的安全容易被忽视
开发者坦言,安全并不是他构建产品时的第一优先级。和许多MVP阶段的团队一样,他的首要目标是让用户用起来。这种心态在独立开发者中相当普遍——先验证需求,再补安全短板。
问题在于,攻击不会等你准备好。他之所以能及时察觉,纯粹是因为“运气好”:攻击发生时他醒着,而且他设置了一些基础的Slack告警,用于“开心事件”,比如有人使用免费工具或新用户注册。这些原本用于增长监控的告警,意外成了安全预警。
这引出一个值得思考的问题:早期产品的可观测性建设,是否应该把异常行为纳入监控范围?
MVP(最小可行产品)是精益创业中的核心概念,指用最少功能快速验证市场需求的产品形态,强调“先跑通再完善”。这一方法论天然把安全、可观测性等非功能性需求排在后位,因为它们的投入不直接转化为用户价值验证。但在互联网环境中,产品一旦上线即暴露于公网,自动化爬虫和扫描器会在数小时到数天内发现新域名与新接口。因此MVP的“最小”应理解为功能最小,而非防护为零——最低限度的速率限制、输入校验与异常告警属于低成本高回报的基线投入,可在不拖慢迭代的前提下显著降低被轻易攻破的概率。
未被推广的产品为何成为目标
最让这位开发者困惑的是,他从未主动推广过这些产品,却依然遭遇了攻击。这背后可能有几个原因。
自动化扫描工具会遍历互联网上的IP和域名,寻找已知漏洞或暴露的接口。免费工具页面、开放注册入口,都是容易被爬取和试探的目标。Prompt注入尤其值得注意——只要产品接入了LLM,攻击者就可能尝试通过输入操控模型行为,这类攻击的门槛并不高。
换句话说,产品是否“有名”并不重要,重要的是它是否暴露了可被利用的入口。
可观测性(Observability)指通过日志、指标和追踪三类数据,推断系统内部状态的能力。传统监控关注“是否宕机”,而可观测性更强调对未知异常的探查能力。文中开发者用Slack告警监控“有人使用免费工具”“新用户注册”等增长事件,这类事件流本身也是安全信号:注册量骤增、同一IP高频调用、输入内容异常,都可能指向机器人注册或注入尝试。实践上可将告警分为“好事”与“坏事”两类,对失败率、异常输入比例、单IP请求频率设置阈值,使同一套埋点同时服务于增长分析与安全预警,避免额外建设成本。
开发者可以怎么做?
帖子最后,开发者向社区提问:是否也有人遇到类似情况?如何缓解?
从该案例中可以提炼出几条实用建议。基础告警要覆盖异常行为,而不仅是“开心事件”;防火墙和速率限制应尽早配置;对于AI功能,输入过滤和输出约束是必要的防线;免费工具和注册流程需要反机器人机制。
更重要的是心态转变:安全不必是第一天的事,但也不该是最后一天的事。在MVP迭代中预留最低限度的安全基线,成本远低于事后补救。
这位开发者的经历或许只是冰山一角。如果你也在运营AI产品,不妨检查一下:你的告警里,有没有“坏事”的位置?
相关推荐

Gemini 4 Neon 曝光:或成 Opus 5.5 有力竞争者
Hacker News 讨论帖指出 Gemini 4 Neon 看起来像 Opus 5.5 的竞争者。本文解读这一社区信号背后的产品定位、顶级模型竞争格局变化,以及对开发者模型选型策略的实际意义。

Claude Fable 5.2 独立创作短片《Fable》引热议
Hacker News 上出现由 Claude Fable 5.2 独立完成剧本、画面与导演的短片《Fable》,本文分析全流程 AI 创作的意义、社区反应及对内容创作者的启示。

Anthropic IPO定价:AI巨头上市信号
Anthropic 进行 IPO 定价的消息引发关注。本文分析这一动作对 AI 行业估值、商业化路径和竞争格局的潜在影响,并指出公开市场对 AI 公司的期待与挑战。