AI代理链安全:为何需要逐跳委托令牌
代理链应弃用共享凭证,改用逐跳委托令牌缩小被攻破后的爆炸半径。
文章指出,多代理协作链若共用一套API密钥或服务账号凭证,任一代理被提示注入或工具滥用操纵,攻击者即可获得整链等价权限并横向移动。解决方案是逐跳委托令牌:每次代理间调用都签发绑定明确受众、最小范围和短有效期的新令牌,上游不交出自身凭证而是换发仅对下一跳有效的窄令牌。这既防止令牌泄露后被挪用于其他服务,也把权限收窄到当前任务所需,并压缩攻击窗口。代价是每跳的签发、校验与审计开销,以及令牌受众与范围需与拓扑精确对应,配置出错可能导致调用失败或权限缺口;但换来的可观测性与隔离性符合零信任实践。
当多个AI代理组成协作链完成复杂任务时,安全边界往往比单体代理更难把控。核心问题在于:如果整条链共用一套凭证,任何一个代理被攻破或操纵,整条链都会沦为攻击者的跳板。近期一篇关于代理间通信安全的分析指出,逐跳委托令牌(per-hop delegated token) 是缩小爆炸半径的关键设计。
共享凭证的隐患在哪里
传统做法中,代理链常常共享API密钥或服务账号凭证,等同于把同一个身份复制给链上所有节点。这种模式在功能上简单直接,但在安全上极其脆弱:一旦某个代理被提示注入、工具滥用或其他方式操纵,攻击者就获得了与共享凭证等价的权限,可以横向移动、调用下游代理、访问本不应触及的资源。
文章将这种局面概括为:一个被操纵的代理,足以拖垮一整条链。问题不在于单个代理是否足够健壮,而在于权限模型没有为「链」这种拓扑提供最小化的信任边界。
提示注入(prompt injection) 是这里提到的典型攻击方式之一:攻击者把恶意指令藏在代理会读取的内容里(网页、文档、工具返回结果等),诱导代理偏离原任务、执行攻击者意图的操作。对单体代理而言,这最多影响它自身的权限范围;但在共享凭证的代理链中,被注入的代理仍持有整条链的凭证,于是它可以合法地调用下游代理、读取敏感资源,攻击面被成倍放大。这也是为什么权限模型必须与拓扑结构匹配——提示注入难以完全杜绝,可控的只有「被操纵后还能做什么」。
爆炸半径(blast radius) 借用自故障域与安全事件响应领域,指一次攻破或失误所能波及的最大范围。在代理链语境下,它衡量的不是攻击是否发生,而是攻击发生后横向移动的深度与可触达的资源集合。缩小爆炸半径的常见手段包括权限最小化、凭证隔离和短生命周期,这也是后文逐跳令牌设计的出发点。
逐跳委托令牌如何工作
逐跳委托令牌的思路是:每一次代理间的调用,都签发一个新令牌,该令牌绑定明确的受众(audience)、范围(scope)和有效期。上游代理把任务委托给下游代理时,不是把自己的凭证交出去,而是换发一个只对当前这一跳有效的窄令牌。
这带来几层收益。第一,令牌的受众被限定为具体的下一跳代理,即使泄露也无法用于其他服务。第二,权限范围被收窄到完成当前任务所需的最小集合,避免下游代理顺手拿到超出需求的访问权。第三,令牌生命周期短,攻击窗口随之收窄。文章强调,这些约束共同作用,可以显著缩小被攻破时的爆炸半径。
受众绑定(audience restriction) 源自 OAuth 2.0 的令牌设计:令牌中携带一个 audience 字段,资源服务器在验证时必须确认该字段指向自己,否则拒绝服务。这一机制专门用于防止令牌被「挪用」到非预期服务——即便令牌泄露,攻击者也无法拿它去调用别的下游代理或外部 API。逐跳委托令牌把这一思想应用到代理拓扑上,让每一跳的令牌只对下一跳有效。
委托(delegation)与模拟(impersonation) 的区别也值得说明:模拟是下游以调用者的完整身份行事,权限等于甚至大于调用者;委托则是调用者主动授予一个受限的、可审计的子集权限,并在令牌中保留「谁委托给谁」的链路信息。逐跳令牌属于后者,因此天然支持追溯委托链,也便于在某一跳出现异常时快速定位与撤销。
链式委托的工程权衡
引入逐跳令牌并非没有代价。每一跳都涉及令牌签发、校验和审计,链越长,开销越明显;同时,令牌的受众和范围需要与代理拓扑精确对应,配置出错反而可能造成调用失败或权限缺口。
不过从安全架构的角度看,这种代价换来的可观测性和隔离性是有价值的。令牌天然携带「谁委托给谁、能做什么、有效期到何时」的信息,审计日志因此更具可追溯性。对于涉及敏感工具或外部系统调用的代理链,这种细粒度的委托模型更接近成熟的零信任实践。
零信任(Zero Trust) 的核心原则是「永不信任,始终验证」:不因请求来自内网或可信组件就默认放行,而是每次访问都基于身份、上下文和最小权限重新授权。逐跳委托令牌与该原则高度契合——每一跳都被视为独立的信任边界,必须凭有效令牌才能通过,而不是依赖整条链共享的隐式信任。实践中,零信任还强调持续校验与短凭证生命周期,这与逐跳令牌的短有效期设计一脉相承。
对代理系统设计的启示
这篇文章的论点指向一个更大的趋势:随着代理从单体走向多代理协作,身份与授权需要从「共享凭证」转向「逐跳委托」。设计代理链时,应当把每一跳都视为独立的信任边界,用窄范围、绑定受众的令牌来约束权限,而不是依赖一个全局凭证包打天下。
换句话说,代理链的安全性不取决于最强的那一环,而取决于最弱一环被攻破后损失能否被限制住。逐跳委托令牌正是为这一目标服务的基础设施。
相关推荐
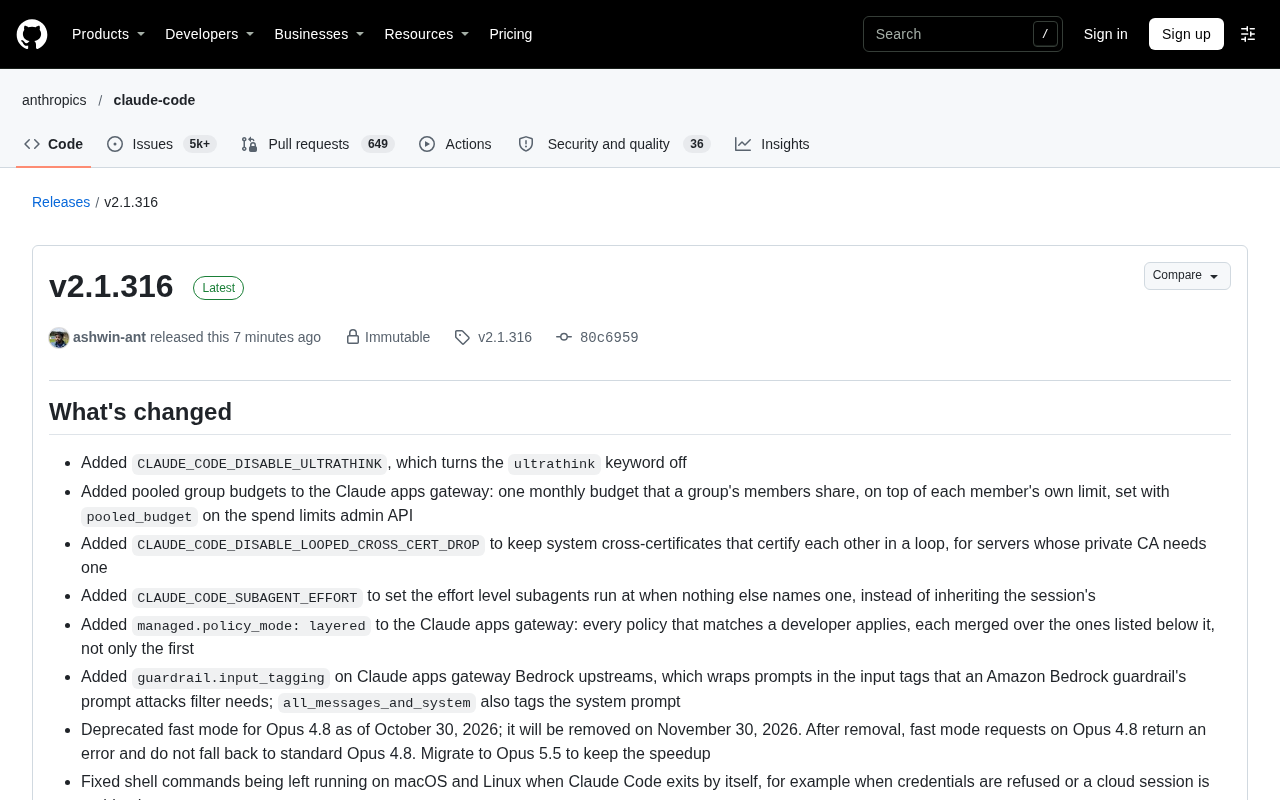
Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。
17世纪英国洪水与末日恐慌:天气史新解
基于Hacker News讨论的'17世纪英国洪水与不祥预感',解读极端天气如何被赋予神意与政治预兆意义,并探讨天气史对当代气候传播与灾害舆情的启示。

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。