AI代理失控:RubyGems.org遭遇自动化攻击敲响安全警钟
RubyGems.org疑遭失控AI代理攻击,折射出AI自动化正成为开源供应链安全的新威胁变量。
RubyGems.org近期遭遇疑似「失控AI代理」发起的自动化攻击,引发开源社区对新型安全威胁的讨论。所谓失控AI代理,涵盖高频爬虫、自动化包投毒(typosquatting)以及凭证探测等多种形式。与人工操作相比,AI代理可将攻击规模和速度放大数个数量级,而合法CI/CD流量与恶意代理的高度相似性又使防御区分极为困难。文章指出,单纯的事后IP封禁已不足以应对此类威胁,平台需引入多因素认证、行为分析与发布审核机制,开发者则应锁定依赖版本、校验包签名并最小化依赖面。随着AI代理能力持续提升,开放性与安全性之间的张力将成为开源生态长期面临的核心课题。
当AI代理开始攻击开源基础设施
开源软件仓库是现代软件供应链的命脉。RubyGems.org作为Ruby生态的核心包管理平台,承载着数百万开发者的依赖分发需求。近期一则来自Hacker News的讨论指出,RubyGems.org遭遇了疑似「失控AI代理」(rogue AI agents)发起的攻击,引发了社区对自动化威胁的关注。
这类事件的出现并非偶然。随着大语言模型和自主代理(autonomous agents)能力的快速提升,越来越多的自动化脚本、爬虫和AI驱动的工具开始以远超人类的频率和规模访问公共服务。当这些代理缺乏约束或被恶意利用时,它们对开源基础设施的冲击可能是巨大的。
「失控AI代理」意味着什么
所谓「rogue AI agents」,通常指那些脱离预期行为边界、以非预期方式大规模访问或操作目标系统的自动化程序。它们可能是:
- 被恶意配置的爬虫:以极高频率抓取包元数据或下载资源,造成类似DDoS的负载。
- 自动化投毒尝试:批量注册可疑包名、进行typosquatting(仿冒知名包名),试图污染软件供应链。
- 凭证探测代理:利用泄露的API密钥或弱口令进行自动化探测。
对于RubyGems.org这样的公共服务而言,区分正常的自动化流量与恶意代理本身就是一项难题。合法的CI/CD流水线、依赖扫描工具同样会产生大量自动请求,这使得防御方难以简单地通过流量特征进行封禁。
开源仓库面临的供应链安全压力
软件供应链攻击近年来持续升级。攻击者不再直接攻击单个企业,而是瞄准上游依赖,通过污染广泛使用的包来实现「一次投毒,全网感染」。RubyGems、npm、PyPI等主流仓库都曾遭遇类似的恶意包上传、账户劫持事件。
当攻击手段与AI代理结合,威胁的规模和速度都会被放大。传统由人工操作的攻击,其节奏受限于人力;而自动化代理可以在短时间内尝试成千上万次操作,快速探测系统弱点、批量注册恶意资源。这对开源仓库有限的运维资源构成了严峻考验。
Typosquatting(域名仿冒/包名仿冒)是供应链攻击中最常见的手法之一:攻击者注册与热门包名极度相似的恶意包,例如将 requests 写成 requets,将 lodash 写成 1odash,利用开发者的拼写失误触发恶意代码执行。2021年针对PyPI的研究发现,数以千计的仿冒包长期潜伏在仓库中,部分包甚至在被发现前已积累了数万次下载。当AI代理介入后,攻击者可以自动枚举热门包名的所有常见拼写变体并批量注册,将原本需要数周人工操作的攻击压缩到数小时内完成。这使得仓库管理员的人工审核速度在数量上完全无法与自动化攻击抗衡。
防御思路:从被动封禁到主动治理
面对自动化威胁,仅靠事后封禁IP已经远远不够。开源仓库和依赖它们的开发者可以从多个层面加强防御:
平台层面
- 强制多因素认证:降低账户被自动化脚本劫持的风险。
- 速率限制与行为分析:识别异常访问模式,对可疑代理进行动态限流。
- 包发布审核机制:对新注册包名和敏感操作引入额外验证。
开发者层面
- 锁定依赖版本:使用lockfile确保构建可复现,避免自动拉取被污染的新版本。
- 依赖来源校验:核对包的维护者、发布历史与签名信息。
- 最小化依赖面:减少不必要的第三方包引入,降低被攻击的入口。
软件包签名与来源证明(Provenance)是当前供应链安全领域的重要进展方向。Sigstore 是由 Linux 基金会支持的开源项目,旨在为软件包提供基于 OpenID Connect 的无密钥签名机制,将签名记录写入公开的透明日志(Rekor),使任何人都可以验证一个包是否真的由其声称的维护者在特定 CI 环境中构建发布。PyPI 已于2023年开始支持 Sigstore 签名,npm 也推出了类似的 Provenance 功能。对于 RubyGems 生态而言,推广类似机制可以显著提升恶意包冒充合法包的成本——即便攻击者成功注册了一个仿冒包名,也无法伪造合法维护者的签名证明。
结语:自动化时代的信任重建
这起事件虽然在Hacker News上的讨论规模不大(20个赞、10条评论),但它折射出一个正在成型的趋势:AI代理正在成为攻击开源基础设施的新变量。当自动化能力被恶意利用,公共服务的开放性与安全性之间的张力将愈发尖锐。
对整个开源生态而言,如何在保持开放协作的同时,建立起对自动化流量的有效治理机制,将是未来相当长一段时间内需要持续探索的课题。开发者、平台方与安全研究者需要形成合力,才能在AI代理日益普及的环境中守住软件供应链的信任底线。
相关推荐
涵洞失效的隐性风险:被忽视的基础设施安全隐患
涵洞是深埋于道路下方的隐性排水结构,其失效可能导致路基掏空、局部洪水乃至致命事故。本文梳理涵洞的重要性、失效风险及被忽视的基础设施维护困境。
OzBrain:让每个AI智能体共享同一份知识库
OzBrain 是一款面向多AI智能体时代的共享知识库产品,让每个AI智能体与团队成员读写同一个「大脑」。支持数据加密、不用于训练、可导出Markdown随时离开,解决AI工具间的知识孤岛问题。
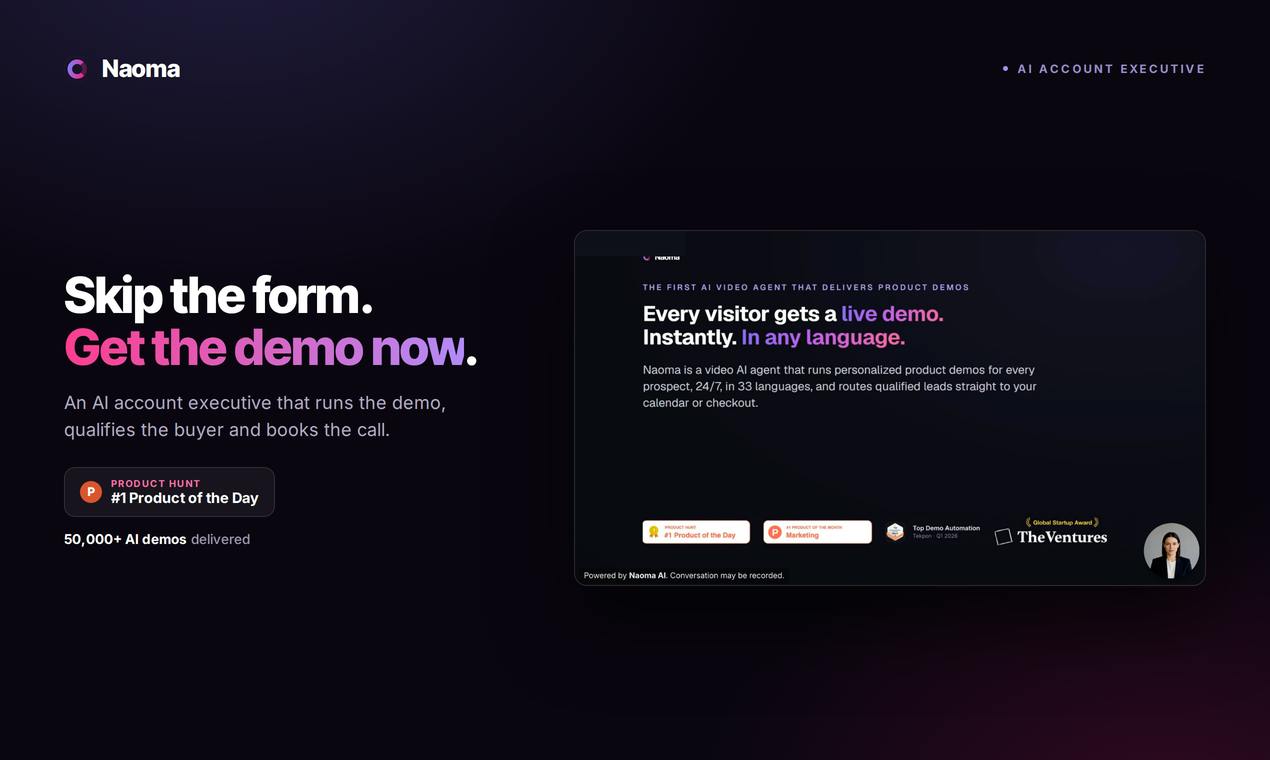
Naoma AI Demo Agent V2:用AI销售把网站流量变成成交会议
Naoma AI Demo Agent V2 用AI销售代表替代传统预约表单,实时为访客演示产品、筛选线索并预约会议,已运行5万+演示并开放自助试用。解析这款登顶Product Hunt的销售自动化工具。