AI辅助APP逆向实战:用MCP+IDA自动提取商品数据

AI通过MCP协议驱动IDA等工具,大幅降低APP逆向分析门槛
本文介绍了如何利用MCP协议将IDA Pro等逆向工具的能力暴露给AI大模型,配合预设的Skills技能提示词,实现从APK加固识别、脱壳到加密参数逆向的全流程AI辅助分析。相比传统逆向需要掌握多种复杂工具和深厚技术背景,AI辅助方案通过标准化协议和领域知识固化,让非专业用户也能完成专家级的逆向任务。
引言:APP逆向的门槛正在被AI打破
传统APP逆向分析是一项技术门槛极高的工作——你需要掌握C/C++编程、熟悉反汇编工具、了解各种加固方案的脱壳技巧,整个流程繁琐且耗时。然而,随着AI工具链的成熟,特别是MCP(Model Context Protocol)与大模型的结合,这一切正在发生根本性的变化。
MCP是由Anthropic于2024年底提出并开源的一套标准化协议,旨在解决AI大模型与外部工具、数据源之间的集成碎片化问题。在MCP出现之前,每个AI应用都需要为不同工具单独开发集成接口,维护成本极高。MCP通过定义统一的客户端-服务器通信规范,让任何工具只需实现一次MCP服务端,就能被所有支持MCP的AI客户端调用——这种设计理念类似于USB接口标准化外设连接的方式,极大降低了AI能力扩展的门槛。
本文以一个实际案例——逆向分析某电商APP并提取商品数据——为例,完整展示如何利用AI辅助完成从APK分析、加固识别、脱壳到数据接口复现的全流程。即使你没有编程基础,也能跟着思路理解整个过程。
传统APP逆向分析的痛点
工具链复杂,学习成本高
在传统的APP逆向流程中,你至少需要准备以下工具:
- 抓包工具(如Reqable):用于捕获APP的网络请求,分析数据接口
- IDA Pro:业界标准的反汇编工具,用于分析二进制文件。IDA Pro由Hex-Rays公司开发,支持数十种处理器架构,其核心能力包括将机器码还原为汇编代码(反汇编),以及通过Hex-Rays插件将汇编进一步还原为伪C代码(反编译)。IDA的脚本接口IDAPython允许开发者编写自动化分析脚本,本文所用的MCP插件正是基于此接口实现的——它将IDA的分析能力封装为标准化的工具调用接口,使AI能够像调用API一样驱动IDA执行反汇编、搜索函数、读取内存等操作。
- JADX:Java反编译工具,用于将APK中的DEX文件还原为可读的Java代码
- Frida:动态插桩框架,用于运行时Hook和调试。Frida基于动态二进制插桩(DBI)技术,支持在不修改目标程序源码的情况下,向运行中的进程注入JavaScript脚本,实现函数Hook、参数监控和返回值篡改。其工作原理是通过ptrace系统调用附加到目标进程,将Frida Agent注入进程空间后执行用户编写的Hook脚本。在APP逆向中,Frida常用于绕过SSL证书校验(SSLPinning)、Hook加密函数以获取明文参数,以及辅助脱壳。
以本次案例为例,通过抓包工具可以看到APP请求中包含一个关键的加密参数(如sign字段),服务器会校验这个参数的正确性。sign参数是服务端用于验证请求合法性的核心机制——客户端将请求参数按特定规则排序拼接,加入时间戳、设备ID等动态因子,再通过HMAC-SHA256、MD5或自定义算法计算出哈希值作为sign字段随请求发送;服务端收到请求后执行相同计算并比对,不匹配则拒绝请求。要想自己构造合法请求获取商品数据,就必须找到这个加密参数的生成逻辑,包括参数排序规则、密钥来源(通常硬编码在SO库中)以及具体的哈希算法实现——这正是逆向分析的核心目标。
加固保护增加了额外难度
更棘手的是,现在主流APP几乎都会使用加固方案来保护代码。Android APK加固(也称为应用加壳)的核心原理是在原始DEX字节码外层包裹一个加密壳,运行时由壳程序在内存中动态解密并加载真实代码。主流加固方案通常包含多个保护层:代码混淆(变量/方法名替换)、字符串加密、控制流平坦化、反调试检测以及SO库保护。常见的加固产品包括:
- 360加固(本案例使用的方案)
- 腾讯乐固
- 阿里聚安全
- 梆梆加固
加固后的APK,其核心代码被加密或混淆,你需要先进行"脱壳"操作才能看到真实的业务逻辑。脱壳的本质是在内存中捕获已解密的DEX文件,常用方法包括内存Dump(利用Frida在特定时机转储内存)和FART等专用脱壳工具。不同加固方案的脱壳方法各不相同,整个链路下来,一个完整的逆向项目可能需要数天甚至数周的时间。
AI辅助逆向的工具准备
核心组件:MCP协议 + Skills技能
本方案的核心思路是:通过MCP协议将IDA等逆向工具的能力暴露给AI大模型,再配合预设的Skills(技能提示词),让AI自动完成分析和代码生成。
Skills(技能文件)本质上是经过精心设计的系统提示词(System Prompt)集合,它将特定领域的专家知识、操作流程和工具调用策略编码为结构化的指令模板。在APP逆向场景中,一个完整的Skills文件通常包含:加固识别的判断逻辑树、针对不同加固方案的分析策略、MCP工具的调用顺序和参数规范,以及代码生成的格式要求。这种将领域知识固化为提示词的方式,是当前AI工程化落地的重要范式——它让非专业用户也能通过标准化流程获得专家级的分析结果,同时也使得分析流程可复用、可迭代优化。
需要准备的环境包括:
- IDA Pro + MCP插件:在IDA中安装MCP插件,启动后会在本地开启一个MCP服务端口
- VS Code + AI助手(如Cursor/Cline):作为与AI交互的主界面
- Skills技能文件:包含APP逆向、JS逆向、代码优化等多种预设技能
MCP服务配置要点
一个常见的踩坑点是MCP端口配置错误,导致AI无法调用逆向工具。正确的配置步骤如下:
- 在IDA中双击MCP插件启动服务,记录下服务端口号
- 在AI助手的配置文件(如
cline_mcp_settings.json)中,将端口指向IDA启动的服务地址
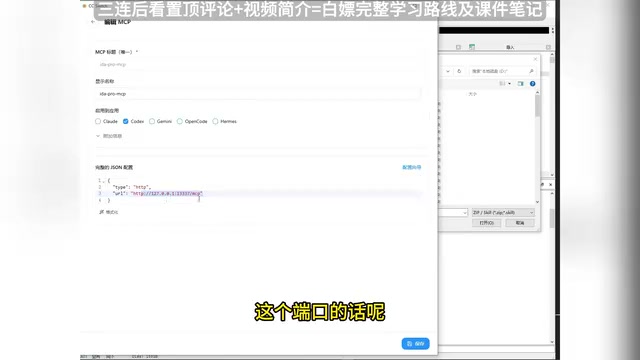
确保端口一致后,AI就能通过MCP协议直接调用IDA的反汇编能力,实现"对话式逆向分析
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。