AI辅助APP逆向实战:IDA MCP让逆向分析自动化

AI结合IDA MCP实现APP逆向分析自动化,大幅降低技术门槛
本文介绍了如何利用AI与IDA MCP(Model Context Protocol)服务结合,实现APP逆向分析的自动化。传统逆向需要抓包、反编译、手动分析加密算法等高门槛步骤,而通过IDA MCP,AI可直接读取IDA Pro的反编译结果,自动定位加密函数并生成可运行的Python代码。配合Skill行为约束可减少Token消耗、提升效率,整个流程甚至无需手动抓包。
引言:APP逆向的门槛正在被AI打破
对于很多开发者和安全研究人员来说,APP逆向分析一直是一项高门槛的技术活。从配置抓包环境、分析数据包、定位加密算法,到使用IDA等反编译工具查看底层实现,每一步都需要大量的经验积累。然而,随着AI工具与MCP(Model Context Protocol)服务的结合,这一切正在发生根本性的变化。
本文基于B站UP主的实战演示,详细拆解如何利用AI+IDA MCP实现APP逆向分析的自动化,即使你不精通逆向工程,也能快速上手。
传统APP逆向的完整流程
环境配置与抓包
传统的APP逆向分析通常需要以下步骤:
- 配置抓包环境:安装并配置抓包工具,如ReqCap、Charles或Fiddler
- 启动抓包代理:让目标APP的网络请求经过代理工具
- 触发目标请求:在APP中操作,产生需要分析的网络请求
- 定位目标接口:从大量域名和数据包中找到关键API
抓包工具的核心原理是中间人攻击(MITM)——它们在客户端和服务器之间充当代理,通过安装自签名CA证书来解密HTTPS流量。值得注意的是,Android 7.0以后系统默认不再信任用户安装的CA证书,逆向分析者需要额外处理证书固定(Certificate Pinning)或修改APK的网络安全配置文件(network_security_config.xml),这本身就构成了传统逆向的第一道技术门槛。
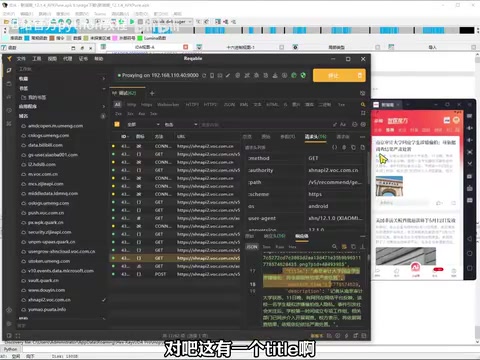
在演示中,UP主使用ReqCap抓包工具,从众多域名中定位到目标API域名(XHN API),并通过关键字搜索(如"南京审计")确认响应数据与APP页面内容一致。
分析加密参数
找到目标接口后,下一步是分析请求中的动态参数。在本次演示中,请求头包含两个关键的动态字段:
- RMT Hash:一个签名/加密值,一看就是某种哈希算法生成的
- 请求时间戳:13位的毫秒级时间戳
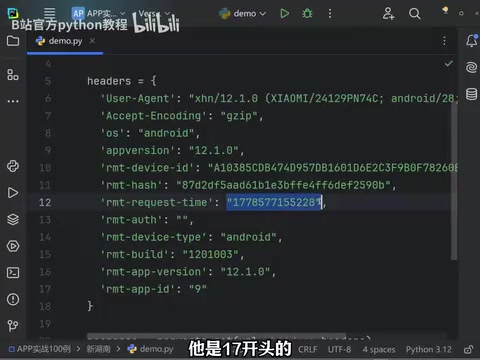
这两个参数每次请求都会变化,必须搞清楚它们的生成逻辑才能成功模拟请求。传统方式下,你需要:
- 将APK反编译,查看smali代码或Java源码
- 使用IDA Pro分析native层(.so文件)的算法实现
- 手动阅读大量汇编或伪代码,理解加密逻辑
Android应用中的敏感逻辑(如签名算法、加密密钥生成)通常通过JNI(Java Native Interface)调用native层的C/C++代码。这些代码被编译为.so(Shared Object)文件,存放在APK的lib目录下。相比Java层代码可以被jadx等工具轻松反编译为可读源码,.so文件的逆向需要分析ARM或x86汇编指令,难度呈指数级上升。开发者还经常使用OLLVM混淆、反调试检测、字符串加密等手段进一步增加分析难度,这也是为什么native层逆向被视为APP安全分析中最具挑战性的环节。
这个过程对新手来说极其痛苦,即使是有经验的逆向工程师也需要花费大量时间。
AI + IDA MCP:逆向分析的新范式
什么是IDA MCP
IDA MCP是一个将IDA Pro的分析能力通过MCP协议暴露给AI模型的服务。
关于IDA Pro:IDA Pro(Interactive Disassembler)是逆向工程领域的行业标准工具,由Hex-Rays公司开发,单用户许可证价格高达数千美元。它能将编译后的二进制文件反汇编为汇编代码,并通过Hex-Rays Decompiler插件进一步生成接近C语言的伪代码(F5功能)。IDA支持几乎所有主流处理器架构和文件格式,是专业逆向工程师的必备工具。
关于MCP协议:MCP(Model Context Protocol)是Anthropic于2024年底推出的开放协议,旨在标准化AI模型与外部工具/数据源之间的通信方式。它采用客户端-服务器架构:MCP Server封装特定工具的能力(如IDA的反编译功能),MCP Client(如Claude Desktop、Cursor等)则代表AI模型发起调用。MCP的核心价值在于将工具调用标准化——开发者只需编写一次MCP Server,任何支持MCP的AI客户端都能使用该工具,类似于USB协议统一了外设接口。
简单来说,IDA MCP让AI能够直接"看到"并操作IDA中的反编译结果,包括:
- 读取函数列表和反编译代码
- 分析算法逻辑和数据流
- 自动定位关键函数
- 生成可执行的Python代码
实战操作步骤
第一步:准备环境
将目标APP的APK包导入IDA Pro进行反编译处理,同时启动IDA MCP服务。确保以下服务正常运行:
- IDA Pro已加载目标文件(通常是从APK中提取的.so文件)
- MCP服务已启动并可连接(通常监听本地端口)
- AI客户端(如Cursor/Claude)已配置好MCP连接
第二步:向AI提问
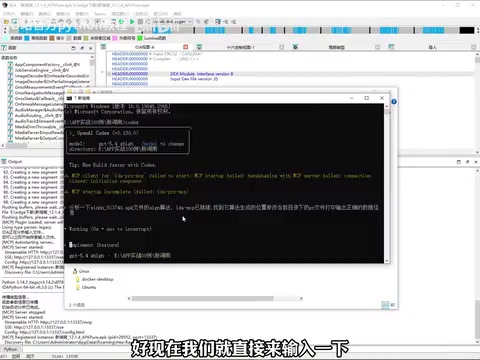
配置好环境后,直接将分析需求以提示词的形式发送给AI。AI会通过MCP协议自动调用IDA的分析能力,无需手动操作IDA界面。这里的关键在于提示词的质量——你需要清晰描述目标(如"分析RMT Hash的生成算法"),而不是模糊地说"帮我逆向这个APP"。
第三步:AI自动分析
在AI分析过程中,可以观察到IDA底部的输出窗口也在同步工作。AI会:
- 自动遍历函数列表
- 定位与签名生成相关的代码(通过函数名、字符串引用等线索)
- 分析算法实现细节(识别哈希算法类型、密钥拼接方式等)
- 生成完整的Python复现代码
分析结果验证
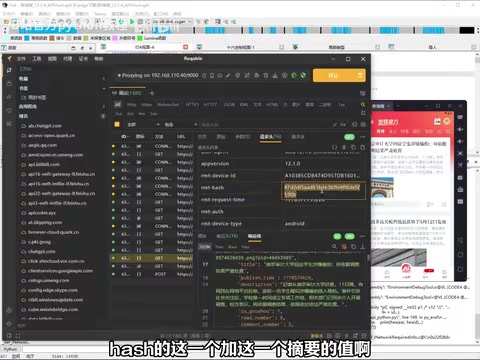
AI最终得出结论:所谓的"签名"字段并非传统意义上的sign,而是名为"RMTHC"的加密密钥。这与抓包时观察到的字段名完全一致,验证了AI分析的准确性。
AI不仅定位了算法位置,还直接生成了可运行的Python代码,包含了Hash值的计算逻辑和完整的请求构造。
关键技巧:Skill约束提升分析效率
在实战中,UP主提到了一个重要技巧——为AI配置Skill(技能/行为约束)。
这一技巧的背景与大模型的Token消耗机制密切相关。在使用大语言模型进行逆向分析时,每次API调用都会消耗Token(模型处理的文本单位)。IDA反编译出的伪代码往往包含数千行甚至数万行内容,如果AI不加筛选地逐一分析所有函数,Token消耗会非常惊人。以Claude为例,处理大量上下文的单次调用成本可能达到数美元,一次完整的逆向分析如果不加约束,可能消耗数十美元的API费用。
没有约束的AI容易"绕弯路",表现为:
- 分析不相关的函数(如UI渲染、日志打印等无关代码)
- 尝试过多无效路径(如分析已被混淆的无意义函数名)
- 消耗大量Token却没有产出
通过给AI一份"行为说明书",明确告诉它:
- 优先分析哪类函数(如包含'sign'、'hash'、'encrypt'、'key'等关键字的函数)
- 遇到什么情况直接跳过(如明显的第三方库代码、系统框架代码)
- 输出格式和代码规范(如要求生成带注释的Python代码)
这样可以显著减少Token消耗,提升分析效率,将原本可能需要数十次交互的分析压缩到几次之内完成。
最终验证:代码运行成功
AI生成的代码经过简单调试(解决了SSL验证问题后),成功获取到了目标APP的数据。这里的SSL验证问题是逆向实战中的常见障碍——许多APP实现了SSL Pinning(证书固定),即在客户端代码中硬编码服务器证书的指纹,拒绝所有非预期证书的HTTPS连接。在Python中复现请求时,通常需要设置verify=False参数来跳过本地的证书验证,或者提取APP内置的证书用于请求。
返回结果中包含了"南京审计"等与APP页面一致的标题信息,证明整个逆向分析流程完全正确。
你可能没注意到,整个过程中甚至不需要手动抓包——AI通过分析APK的代码结构,自主推断出了接口地址、请求参数和加密逻辑。这意味着即使APP使用了高强度的抓包对抗措施(如双向证书验证、自定义协议等),纯静态分析路径依然可行。
总结与展望
AI辅助APP逆向分析代表了安全研究工具链的一次重大升级。它的核心价值在于:
- 降低门槛:不需要精通汇编语言或逆向工程,AI可以帮你"翻译"底层代码
- 提升效率:原本需要数小时的手动分析,AI可能在几分钟内完成
- 端到端自动化:从算法定位到代码生成一步到位
当然,这并不意味着逆向知识变得不重要。理解基本原理仍然是正确提问和验证结果的前提。AI是强大的辅助工具,而非完全替代。对于学习者来说,通过观察AI的分析过程,反而是理解逆向原理的绝佳途径——你可以看到AI如何从函数名推断功能、如何追踪数据流、如何识别常见的加密模式,这些都是逆向工程的核心思维方式。
从行业趋势来看,MCP生态正在快速扩展,除了IDA MCP之外,Ghidra(NSA开源的逆向工具)、Frida(动态插桩框架)等工具也在陆续接入MCP协议。未来,AI驱动的自动化安全分析将成为渗透测试和漏洞研究的标准工作流程。
核心要点
- 通过IDA MCP服务,AI可以直接读取和分析IDA Pro中的反编译代码,实现逆向分析自动化
- 传统APP逆向需要抓包、反编译、手动分析算法等多个步骤,AI可将流程大幅简化
- 为AI配置Skill行为约束可以减少Token消耗,避免分析走弯路
- AI不仅能定位加密算法位置,还能直接生成可运行的Python爬虫代码
- 整个流程甚至可以跳过手动抓包步骤,AI自主推断接口和加密逻辑
- MCP协议正在成为AI与专业工具集成的标准接口,逆向工程领域的自动化程度将持续提升
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。