AI漏洞挖掘全流程:从授权到报告,避开合规红线
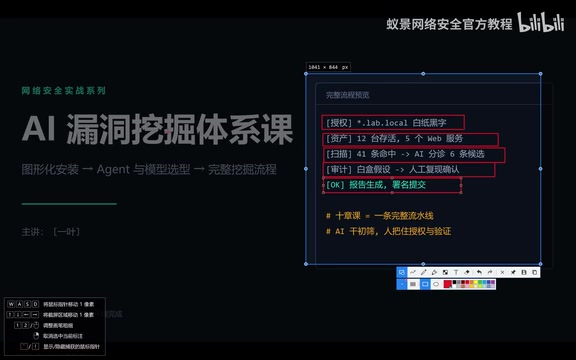
AI挖洞需八阶段流水线,人工审核与合规红线是关键。
文章介绍B站UP主“一叶”的AI漏洞挖掘体系课,指出网上多数AI挖洞教程只讲工具安装和扫描,忽略报告为何被厂商忽略。课程核心是“人工负责授权与验证、AI负责效率”的八阶段流水线:授权确认、资产收集、漏洞扫描、AI分析、人工审核、复现验证、报告生成、提交变现。课程前四章讲环境搭建,用ZQuad图形化界面接入智谱GM模型,并强调自建MCP配置、提示模板、图形化环境三样可复用资产。合规红线被视为最大瓶颈,AI可能越权下载数据、深入内网或删除数据,需提前约束。人工审核则判断漏洞真实性与影响范围,复现成功才进入报告环节。所有演示均在授权靶场完成。
AI 正在改变漏洞挖掘的玩法,但网上流传的“AI 挖洞”教程大多只讲工具安装和扫描,却忽略了一个致命问题:AI 生成的漏洞报告,厂商凭什么接收?B 站 UP 主“一叶”发布的这套 AI 漏洞挖掘体系课,把重点放在了从授权到报告的完整流水线上,尤其强调人工审核与合规红线——这恰恰是当前 AI 挖洞最容易翻车的地方。
为什么 AI 挖洞需要一套完整流程
据 UP 主一叶在课程中的分析,很多人在网上看到的 AI 挖洞案例,提交的漏洞大部分被厂商忽略,原因并不在于 AI 不够强,而在于流程缺失。AI 生成的报告未经人工审核就直接提交,厂商无法确认漏洞的真实性和影响范围,自然难以接收。
这套课程的核心逻辑是:人工负责授权和漏洞验证,AI 负责效率提升,两者形成一条八阶段流水线——授权确认、资产收集、漏洞扫描、AI 分析、人工审核、复现验证、报告生成、提交变现。每个阶段都有明确的产出物,而不是让 AI 黑箱式地跑完整个流程。
环境搭建:图形化工具与模型选型
课程前四章聚焦于“装什么、用什么”。工具层面使用 ZQuad 图形化界面接入智谱的 GM 模型,降低了 AI 漏洞挖掘的操作门槛。UP 主提到,首次对话完成后即可在靶场开工干活,不需要复杂的命令行配置。
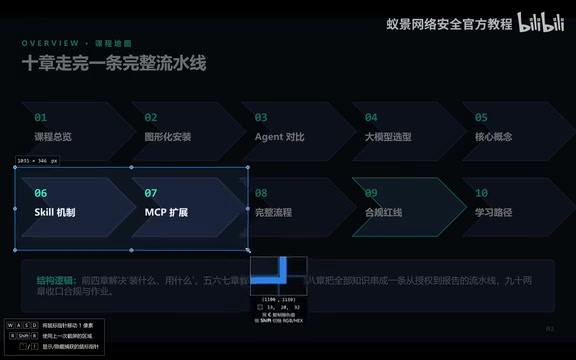
模型选型是另一个关键点。课程对比了 AGIT(自动化图形化交互工具)与大模型的选择逻辑,并讲解了核心概念、Skype 机制以及 MSP 扩展的完整流程。这些内容构成了后续使用 AI 工具进行漏洞挖掘的基础设施。
值得关注的是,课程强调了三样可复用的资产:自建 scale MCP 配置、提示模板以及图形化工作环境。UP 主表示,无论后续更换何种 AI 工具,这三样资产都可以迁移复用,而不是绑定在某一款产品上。
MCP(Model Context Protocol)是一种让大语言模型安全访问外部工具与数据源的开放协议。它相当于给 AI 模型提供了一套标准化的“插头”,使模型能够调用本地文件、数据库、API 或安全工具,而无需把敏感数据直接塞进提示词。在漏洞挖掘场景中,MCP 可以把扫描器、资产测绘接口、靶场环境等能力封装成模型可调用的工具,从而让 AI 在受控范围内执行操作。文章提到的“自建 scale MCP 配置”即指按自身需求搭建这样一套工具接入层,其价值在于可迁移——更换底层模型或图形界面时,工具接入逻辑不必重写。
合规红线:AI 挖洞最大的瓶颈
课程用专门章节讨论合规红线,因为这是现阶段 AI 挖洞遇到的最大瓶颈。UP 主一叶指出,AI 只会完成任务,不管用什么手段——这恰恰是风险所在。
具体来说,SRC 平台通常只允许获取有限条数的信息,但 AI 没有严格限制时,可能把目标服务器上的数据全部下载,这就超出了授权红线。另一个典型场景是内网探测:所有平台都禁止对内网进行探测,但如果 AI 发现一个 RCE 命令执行漏洞,它可能直接深入内网扩大战果,而这正是 SRC 的红线。删除数据等操作同样属于 AI 可能“自作主张”的危险行为。
因此,课程强调通过配置相应的合规红线来约束 AI 的行为,让它在规范内挖掘漏洞,而不是事后补救。
SRC(Security Response Center,安全响应中心)是企业接收外部安全研究者提交漏洞的官方渠道,如腾讯 SRC、阿里 SRC 等。SRC 平台通常制定明确的测试规范:只允许测试指定域名和资产、禁止对内网和第三方系统探测、禁止下载或删除业务数据、禁止使用自动化工具高频扫描等。研究者提交的漏洞需经过平台审核,确认真实性与影响范围后才会给予奖励或致谢。理解 SRC 规则是 AI 挖洞合规的前提——AI 本身不读规则,若不在工具层和提示层设置边界,模型很容易在“完成任务”的驱动下触碰这些红线,导致报告被拒甚至承担法律责任。
人工审核:AI 报告提交前的必要关卡
课程反复强调一个观点:AI 生成的漏洞报告不一定是真的,也不一定能被厂商接收。人工审核的作用在于判断 AI 发现的漏洞是否真实存在、影响范围是否准确、是否符合平台规则。
完整流程中,AI 分析确定存在漏洞的条目后,需要人工审核复现,复现成功才进入报告生成环节。报告本身也需要结合 AI 和人工的判断处理,而不是直接拿 AI 输出交差。这套“AI 出效率、人工出判断”的分工,是课程区别于市面上快餐式教程的核心。
漏洞复现是指安全研究者依据漏洞报告中的描述,在受控环境中重新触发该漏洞,以证明其真实存在且影响范围与报告一致的过程。复现成功是报告被厂商接收的关键依据:厂商需要确认漏洞可稳定触发、利用条件明确、影响组件版本清晰,才会进入修复流程。AI 生成的报告常存在幻觉——可能把误报描述成高危漏洞,或夸大影响范围。人工复现则要求研究者实际执行利用步骤、观察响应差异、记录环境与版本,从而筛掉不实报告。这也是课程把“复现验证”单独列为流水线一环的原因:没有复现,AI 报告只是一段文本。
十个章节如何串起一条流水线
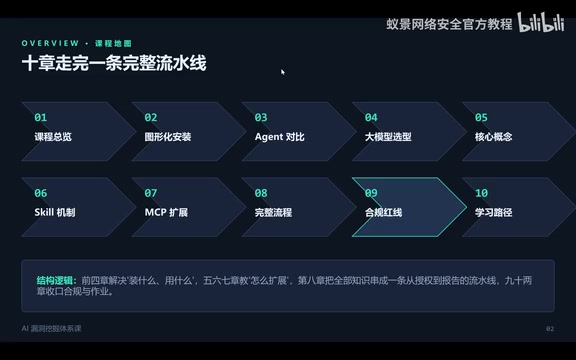
课程共十章,前四章解决环境与工具问题,第五到七章讲解如何对 AI 工具进行扩展,第八章开始进入实战:用配置好的工具和扩展对网站进行完整的漏洞挖掘流程,最后落到漏洞报告的书写。
所有演示均在授权靶场环境完成。UP 主特别说明,网络安全本身是法律红线明确的行业,未经授权对真实网站发起危害性攻击属于违法行为,因此课程演示只通过靶场进行。这一点在 AI 降低攻击门槛的背景下尤为重要——工具越易用,越需要流程和合规意识兜底。
关键要点
- AI 挖洞的核心不是工具,而是“授权—资产—扫描—AI 分析—人工审核—复现—报告—提交”的完整流水线。
- 未经人工审核直接提交 AI 生成的报告,是漏洞被忽略的主要原因。
- 合规红线是 AI 挖洞最大的瓶颈:AI 可能越权下载数据、深入内网或删除数据,必须提前约束。
- 图形化工具(ZQuad 接入智谱 GM 模型)降低了操作门槛,但模型选型和扩展配置仍是关键。
- 所有演示均在授权靶场完成,真实目标测试必须获得授权。
相关推荐
WorkBuddy零基础入门:AI自媒体工作流搭建全流程
基于B站WorkBuddy零基础教程,拆解AI自媒体工作流搭建全流程:从许愿池到加工机的指令思维、上下文串联、人机分工五环节,以及AI内容标识合规要点,适合小白入门学习。
Codex如何让全员成为开发者:Holiday Extras的AI实践
Holiday Extras借助OpenAI Codex让从CEO到呼叫中心员工全员参与构建,新应用两周完成八次发布,App原型两天完成,并自建Builders部署平台保障安全上线。
DeepSeek Harness 零基础实战:安装部署与AI Agent进阶指南
DeepSeek Harness 零基础教程:从 Node.js 环境准备到客户端安装,再到三种插件安装方式与 Agent 实战场景,带你把这个能读写文件、执行命令、扩展能力的 AI 工作助手用起来。