AI逆向实战:Skill+MCP破解5秒盾与WASM参数全流程解析

实战演示AI结合Skill技能包与MCP工具,自动破解动态Cookie加密与人机验证的逆向工程新范式。
本文拆解了一则利用AI结合Skill技能包与MCP工具,自动化处理网站人机验证和动态Cookie加密的实战演示。目标网站部署了类Cloudflare的「低配版5秒盾」,Cookie值动态变化,传统逆向需耗费大量人工定位加密算法。方案中,Skill为AI预置「解题套路」避免盲目尝试,MCP则让AI能直接调用JS分析、浏览器控制等外部工具。作者仅给AI提供网址,由其自主定位moolist接口并识别加密值,最终成功采集前十条电影数据,并输出采集表格、JS脚本及包含WASM技术识别的反爬分析文档。文章指出,该组合对低配防护有效,面对商业级防护效果存疑,且使用须严格限于授权安全测试场景。
免责声明:本文内容仅限授权安全测试与学习研究使用,严禁用于任何非法用途。使用相关技术所产生的一切后果由操作者自行承担。
爬虫与逆向工程领域长期存在一套成熟的方法论——3000协议有抓包分析法,WebAssembly(WASM)有JS加密定位法。而随着大模型能力的提升,一种新的思路正在被实践者尝试:用AI结合Skill技能包与MCP(Model Context Protocol)工具,去自动化处理人机验证、动态Cookie加密等传统上耗时费力的难题。本文基于B站UP主的一则实战演示,拆解这套AI逆向流程的工作原理与适用边界。
问题场景:低配版「5秒盾」加动态Cookie
演示所针对的目标网站,部署了一套类似Cloudflare的安全验证机制,被作者形容为「低配版的5秒盾」。用户访问时会先遇到一个真人识别的人机验证页面,普通用户只需勾选确认即可通过。
验证通过后,系统会在后端检测浏览器指纹,并据此生成一组正确的Cookie数据。关键难点在于:这组Cookie的值是动态变化的。传统逆向中处理这类动态加密Cookie相当繁琐,往往需要定位加密入口、还原算法逻辑,整个过程可能耗费大量时间。
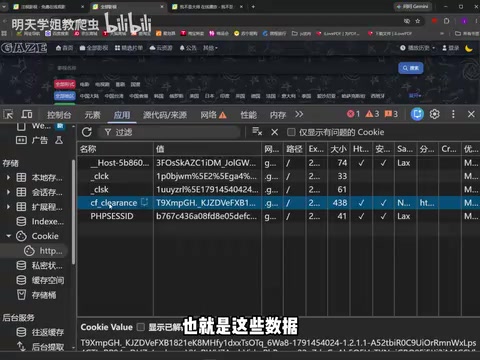
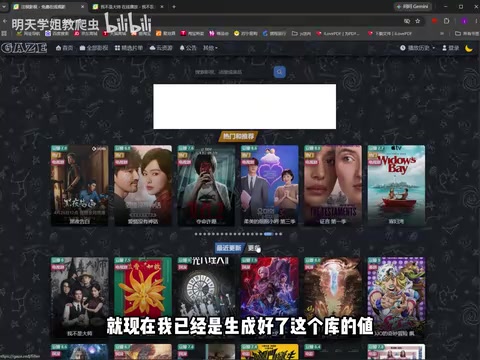
作者通过实验验证了Cookie的作用机制:当手动清空Cookie值后点击「更多」,验证页面会被重新触发;而携带正确生成的Cookie访问时,则能直接拿到电影列表(moolist接口)的数据,不再弹出人机验证。
核心方案:Skill技能包 + MCP工具配置
整套方案的技术核心由两部分构成。**Skill(技能包)**相当于为AI预置的专项能力——作者强调,如果不提前配置这些技能,AI在面对逆向任务时会盲目尝试多种方法,容易选错方向,白白消耗大量Token。换言之,Skill的价值在于给AI一个明确的「解题套路」。
MCP则是让AI能够调用外部工具的协议层。作者特别指出,演示中配置的MCP对处理JS(JavaScript)加密分析至关重要,是整个链路中「非常重要的一个工具」。
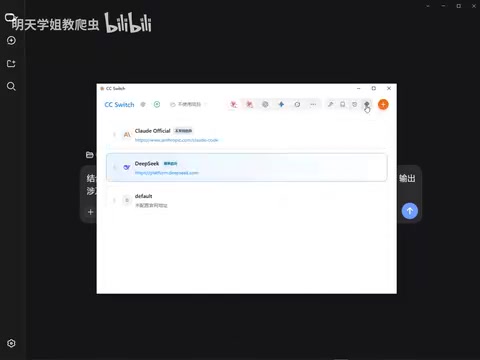
在实际操作中,作者使用了某中文版本的AI模型,并刻意做了一个值得关注的设计:不直接告诉AI目标请求接口是什么,而是只给出网站网址,期望AI能够全自动地分析网站、自行定位数据接口(moolist),再识别出其中需要逆向的加密值。这实际上是在测试AI的自主探索与问题拆解能力,而非单纯执行既定脚本。
MCP(Model Context Protocol)是由Anthropic于2024年底提出的开放协议,旨在标准化大语言模型与外部工具、数据源之间的交互接口。其设计思路类似于USB-C的通用连接标准——无论是浏览器控制、代码执行、文件读写还是网络请求,只要封装成符合MCP规范的Server,AI模型就能通过统一方式调用。在逆向工程场景中,MCP的典型用途包括:驱动无头浏览器抓取动态渲染页面、执行JavaScript代码片段以验证加密逻辑、以及调用专门的JS反混淆工具。这使得AI不再局限于「生成代码建议」,而是能直接「动手操作」完成分析链路中的每个步骤。
执行流程:从环境检测到结果输出
从演示过程看,AI接到任务后的工作顺序颇具条理:
- 环境自检:AI首先检查当前环境、现有标识以及Skill配置,确认具备解题条件;
- 技能与插件匹配:找到合适的技能包与MCP插件;
- 分析与工具调用:在正确的工具加持下进行逆向分析。
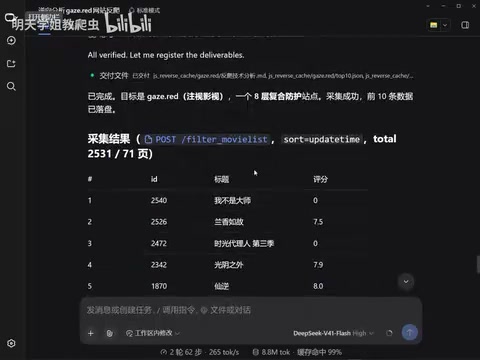
最终AI成功采集到了前十条电影数据(编剧等字段信息),并输出了多份结构化产物。
AI交付的成果清单
根据演示,AI最终提交了几类文件:
- 整理成表格的采集数据文件;
- 若干JS脚本文件;
- 一份反爬技术分析文档,明确指出目标采用的是低配版Cloudflare的人机验证机制,以及涉及WASM的技术细节;
- 相关数据的JS文件。
作者提到,WASM代码本身是面向机器的,人类直接阅读几乎无法理解,而AI能够将其涉及的技术脉络梳理清楚并形成文档,这正是AI在逆向场景中的独特优势——它不仅能产出结果,还能解释「原来用的是什么技术」。
价值与边界:AI逆向意味着什么
这则实战的意义,不在于「破解了某个网站」,而在于展示了一种工作范式的转变。传统逆向高度依赖工程师对加密算法、浏览器指纹、WASM字节码的深厚积累;而AI+Skill+MCP的组合,试图把其中大量重复性的分析、定位、整理工作交给模型自动完成,人类更多扮演任务定义与结果审核的角色。
需要清醒认识的是几个限制:其一,演示目标是「低配版」防护,面对真正强度的Cloudflare、瑞数等商业级防护,AI能否同样奏效仍存疑问;其二,Skill与MCP的前置配置本身就需要专业知识,并非「零基础5分钟上手」;其三,也是最重要的——此类技术的合法使用边界极其狭窄,仅限于获得明确授权的安全测试与研究。脱离授权的爬虫逆向行为可能触及法律红线。
对安全研究者和爬虫工程师而言,这类探索提供的真正启发是:大模型正在成为逆向工程的辅助大脑,它改变的是人机协作的分工方式,而非让技术门槛凭空消失。
WebAssembly(WASM)是一种可在浏览器中高效执行的二进制指令格式,最初设计目标是让C/C++、Rust等语言编写的代码在Web端运行。反爬场景中,部分站点将核心加密逻辑编译为WASM模块,目的是让逆向者无法像阅读普通JavaScript那样直接看到算法实现——WASM字节码经反编译后得到的WAT文本可读性极低,变量名、函数名全部丢失,还原完整逻辑通常需要数天乃至数周的人工分析。AI处理WASM的优势并非「读懂」每一条指令,而是能够结合运行时行为、入参出参特征以及上下文JS调用,推断出该模块的功能边界,从而跳过完整还原、直接复现其输入输出关系——这正是演示中AI能够输出WASM技术分析文档的底层逻辑。
相关推荐

uGAP:统一100+非洲地理数据集的AI平台
uGAP是开普敦大学团队开发的非洲地理空间AI平台,统一120余个非洲数据集并提供Python SDK,支持数据发现、处理与模型训练一站式工作流,已用于气旋洪水制图等实战场景。

Cursor能控制你的电脑了:AI代理可驱动桌面应用测试
Cursor 新增桌面控制能力,AI 代理可驱动 iOS 模拟器等桌面应用测试自己构建的功能。本文分析这一更新对开发工作流的影响、技术实现可能路径及可靠性考量。

Vibecoding自研推理引擎:理想丰满,现实骨感
Reddit开发者分享Vibecoding自研推理引擎的真实经历:用WebGL2和GLSL在浏览器跑GGUF Q4模型,却陷入tokenizer调试地狱。本文分析浏览器端LLM推理的工程难点,以及为何直接clone llama.cpp是更理性的选择。