AI逆向实战:用MCP工作流自动化完成爬虫加密破解

基于MCP协议搭建AI辅助逆向工程工作流,大幅提升爬虫加密破解效率
本文介绍了如何通过Chrome MCP、Remus MCP配合大模型API搭建AI逆向工作流,实现协议爬虫的反混淆、纯算还原、补环境等操作的半自动化处理。实测可将小红书X-S等加密破解从数天压缩至数小时,成本仅需20-30元Token,但仍需使用者具备逆向基础且无法解决账号风控问题。
引言:AI正在重塑逆向工程的工作方式
传统的爬虫逆向工作——扣代码、补环境、做反混淆——往往需要数天甚至一周的时间,且对开发者的技术功底要求极高。而如今,通过AI+MCP(Model Context Protocol)工作流的组合,这些工作可以在数小时内完成。
本文将详细介绍如何搭建一套基于MCP的AI逆向工作流,实现协议爬虫的反混淆、纯算还原、补环境等操作的半自动化处理。
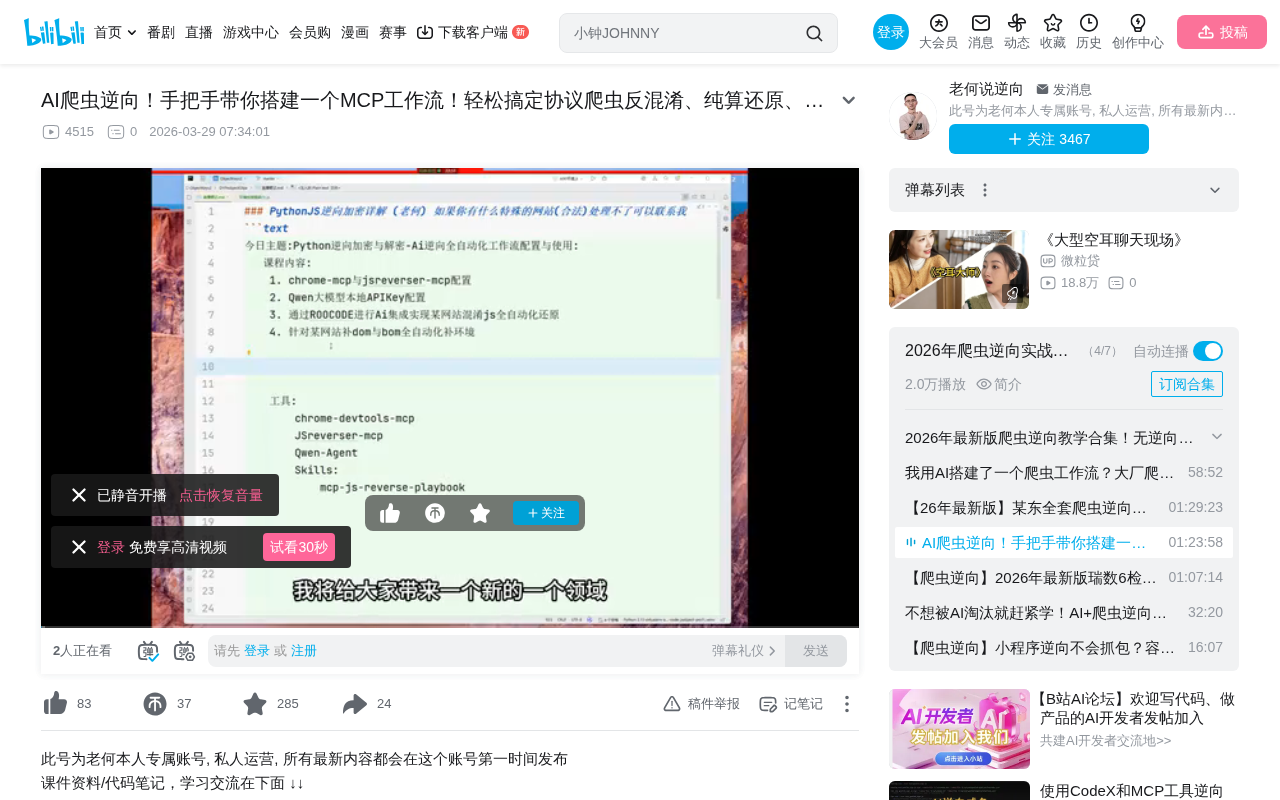
核心工具链介绍
MCP是什么?
MCP(Model Context Protocol)本质上是一个模型上下文链接协议,它允许我们将业务逻辑传递给AI,由AI调用各种工具来完成特定任务。简单理解,MCP就是「指挥AI干活」的标准接口。
MCP最初由Anthropic在2024年底提出并开源,旨在解决大语言模型与外部工具、数据源之间的连接标准化问题。在MCP出现之前,每个AI应用都需要为不同的工具编写定制化的集成代码,导致生态碎片化严重。MCP采用客户端-服务器架构,定义了一套统一的JSON-RPC协议,使得AI模型可以通过标准化接口发现、调用外部工具。在逆向工程场景中,MCP的价值在于它将浏览器调试、代码分析、文件操作等离散能力统一编排,让AI能够像人类工程师一样在多个工具间切换协作。
必备工具清单
整套工作流需要以下核心组件:
- Chrome MCP —— 用于浏览器调试,实现加密定位、插桩分析、调用堆栈追踪等操作
- Remus MCP —— 执行JS分析、反混淆等处理
- 千问/DeepSeek广告 API —— 提供大模型推理能力(推荐千问3.5 Plus或千问Coder Plus)
- AST反混淆技能包 —— 集成AST语法树处理,实现代码还原
AST(Abstract Syntax Tree,抽象语法树)反混淆是将混淆后的JavaScript代码解析为树状结构,然后通过遍历和变换节点来还原代码可读性的技术。常见的混淆手段包括:控制流平坦化(将顺序逻辑打散为switch-case状态机)、字符串加密(将明文字符串替换为解密函数调用)、死代码注入、变量名混淆等。AST反混淆工具(如Babel插件)通过模式匹配识别这些混淆模式,执行常量折叠、死代码消除、控制流恢复等变换操作,最终输出接近原始逻辑的可读代码。这一过程本质上是编译器优化的逆向应用。
环境要求
- Node.js 20.0+
- Python 3.7+
- 编辑器:千问Edit(命令行方式)或VS Code + Roo Code插件(可视化方式)
详细搭建步骤
第一步:安装MCP工具
从GitHub克隆两个核心仓库后,将它们放在同一工作目录下。对于Remus MCP,需要执行:
npm install
npm run start
第一条命令安装依赖,第二条启动MCP服务。需要注意端口冲突问题——如果本地已有服务占用相同端口,需要先释放。
第二步:配置Chrome调试环境
Chrome MCP不需要额外安装,但需要创建一个启动脚本(.bat文件),内容包括:
- 杀死之前的Chrome进程(防止端口占用)
- 以远程调试模式重新启动Chrome
关键配置项:
- Chrome安装路径(需改为自己的实际路径)
- UserData配置位置(建议放在AI项目目录下)
Chrome的远程调试协议(Chrome DevTools Protocol,简称CDP)是这一步的技术基础。CDP允许外部程序通过WebSocket连接控制Chrome浏览器,执行页面导航、DOM操作、网络拦截、JavaScript执行等操作。Chrome MCP正是通过CDP与浏览器通信,使AI能够像人类开发者使用DevTools一样进行断点调试、查看调用栈、监控网络请求。
第三步:配置模型API
推荐使用阿里百炼广告平台获取API Key:
- 登录百炼平台,选择北京区域
- 首次使用有约100万Token免费额度
- 创建API Key并复制保存
国内推荐千问和DeepSeek,海外可选Claude或Codex。需要注意的是,逆向工作的输入Token消耗远大于输出,因为需要传入大量JS文件。
在AI辅助逆向场景中,Token消耗呈现明显的输入重于输出特征。一个典型的混淆JS文件可能有数十万字符(约10-30万Token),而AI的分析输出通常只有几千Token。以千问模型为例,输入Token价格约为0.004元/千Token,输出约为0.012元/千Token。处理小红书X-S时,需要多次传入大型JS文件进行分析、反混淆、逻辑推理,累计输入可能达到数百万Token,因此总成本在20-30元区间。相比之下,传统外包逆向一个X-S签名的市场价格在300-500元,且交付周期长得多。
第四步:编写MCP配置文件
配置文件(synthes.json)位于用户目录下的.qwen隐藏文件夹中,核心包含三部分:
- 工作路径配置 —— AI生成的代码和分析结果存放位置
- Chrome MCP连接 —— 使用npx方式保持自动更新
- Remus MCP连接 —— 使用node方式指向本地文件
配置完成后重启终端,输入qwen进入交互界面,验证MCP服务状态是否全部启动成功。
实战效果演示
案例一:政府网站数据解密
针对一个返回密文数据的gov网站,通过以下提示词启动任务:
在当前工作路径创建项目文件夹,目标网站数据为动态返回的密文,需要调试浏览器进行数据解密,在本地使用Node.js实现纯算还原。
AI的工作流程:
- 自动创建项目目录
- 调用Chrome MCP访问目标网站
- 分析网络请求,定位加密逻辑
- 识别出AES加密算法,提取IV和Key
- 生成本地解密脚本
- 成功采集并解密数据
整个过程约10-15分钟完成,AI自动识别了AES算法并实现了纯算解密。这里的「纯算还原」指的是不依赖浏览器环境,完全通过数学和密码学算法在本地复现加密/解密过程。AES(Advanced Encryption Standard)是目前最广泛使用的对称加密算法,其安全性依赖于密钥的保密性而非算法本身。在Web场景中,由于前端代码对用户可见,AES的密钥和初始向量(IV)往往硬编码在JS中或通过可预测的方式生成,这使得逆向提取成为可能。
案例二:小红书X-S签名分析
小红书的X-S参数涉及JSVMP保护和代码混淆,传统手动分析需要1-2天。
JSVMP(JavaScript Virtual Machine Protection)是一种高级代码保护技术,其核心思想是将原始JavaScript代码编译为自定义的字节码(opcode),然后在运行时通过一个自实现的虚拟机解释器来执行这些字节码。这意味着即使攻击者获取了完整的JS文件,看到的也只是虚拟机的调度循环和一堆不可读的字节码数组,而非原始业务逻辑。传统破解JSVMP需要逆向分析虚拟机的指令集、操作数栈和寄存器映射关系,工作量极大。
AI工作流的处理方式:
- 先通过在线AI生成针对性提示词
- 让Chrome MCP访问小红书并定位加密入口
- 将混淆的JS文件保存到本地
- 调用AST反混淆技能进行代码还原
- 分析还原后的代码逻辑
- 实现补环境或纯算模拟
补环境(Environment Simulation)是协议爬虫逆向中的核心技术之一。当加密JS代码在浏览器中运行时,它会访问大量浏览器环境API(如window、document、navigator、canvas等),这些API的返回值会参与签名计算。将加密代码提取到Node.js环境独立运行时,由于缺少这些浏览器对象,代码会报错或产生错误结果。补环境就是在Node.js中模拟构建这些浏览器对象和API,使加密代码能在脱离浏览器的环境中正确执行。高质量的补环境需要精确模拟目标网站检测的每一个环境特征,包括UA、屏幕分辨率、WebGL指纹等。
据测试,完成小红书X-S的补环境大约需要40分钟,消耗Token约20-30元(使用千问模型)。
关键经验与注意事项
AI辅助逆向的局限性
- 仍需逆向基础 —— 如果你不懂逆向,连让AI做什么都不知道。AI可能会「跑偏」,需要人工介入纠正方向。
- 提示词是核心 —— 学会拆解任务、分步指导AI是关键技能。复杂任务建议一步步来,而非一次性抛出。
- 风控问题未解决 —— AI目前能搞定加密签名、解密模拟、补环境、脱壳反编译,但账号风控仍是瓶颈。
账号风控(Risk Control)是指平台通过多维度行为分析识别异常访问的技术体系。即使完美还原了加密签名,平台仍可通过设备指纹关联、访问频率异常、行为序列分析(如缺少正常的浏览-点击-滑动行为链)、IP信誉评分等手段识别爬虫流量。风控系统通常基于机器学习模型,综合数百个特征维度进行实时决策,这使得单纯的协议层模拟难以完全绕过。这也是为什么即使AI能解决技术层面的加密问题,实际大规模数据采集仍面临挑战。
成本与效率对比
| 项目 | 传统方式 | AI辅助 |
|---|---|---|
| 小红书X-S | 1-2天,500元 | 40分钟,20-30元Token |
| 瑞数加密 | 3-7天 | 3-4小时 |
| 简单AES解密 | 数小时 | 10-15分钟 |
已验证可行的目标
据测试,以下加密体系均可通过AI工作流处理:京东H5ST、拼多多Anti-Content、腾讯天御验证码、Akamai、Sifton等海外方案,以及小程序、APP、iOS端的逆向工作。
瑞数信息(River Security)是国内领先的动态安全防护厂商,其Bot防护产品被广泛部署于政府、金融、运营商等行业网站。瑞数的核心防护机制包括:动态令牌(每次访问生成不同的加密JS)、Cookie加密验证、鼠标轨迹和行为检测、多层代码混淆与自校验等。由于其JS代码每次加载都会动态变化,传统的静态分析方法几乎失效,需要实时解析动态生成的加密逻辑。瑞数被业界公认为国内最难攻克的Web防护方案之一,AI工作流将其破解时间从传统的3-7天压缩到3-4小时,体现了巨大的效率提升。
Akamai则是全球最大的CDN和Web安全服务商之一,其Bot Manager产品通过浏览器指纹采集、传感器数据分析、JavaScript挑战等多层防护识别自动化访问。京东H5ST是京东自研的前端签名方案,采用了多版本迭代策略,每个版本的算法结构都有差异,增加了逆向的持续维护成本。
未来展望
值得关注的是,MCP本身可能很快被更先进的方案取代。OpenClio等新工具已经不再依赖MCP的逻辑架构,可以直接基于协议一键采集多个平台数据。技术迭代的速度远超想象——MCP工作流虽然当前表现出色,但更高效的替代方案已在路上。
这种快速迭代反映了AI工具链领域的一个普遍趋势:从需要手动编排的工具协议(如MCP),向更高层次的自主Agent架构演进。未来的AI逆向工具可能不再需要人类定义工具调用的具体流程,而是由AI自主规划、执行和验证整个逆向过程,人类只需提供最终目标。
对于从业者而言,核心建议是:拥抱AI作为效率工具,但不要放弃对底层逆向原理的理解。AI是加速器,不是替代品——至少目前还不是。
核心要点
- 通过Chrome MCP和Remus MCP两个核心工具配合大模型API,可搭建完整的AI逆向工作流
- AI逆向可将传统需要数天的加密破解工作压缩到数小时内完成,成本仅需20-30元Token
- 已验证可处理京东H5ST、小红书X-S、拼多多Anti-Content等主流加密方案
- AI目前仍无法解决账号风控问题,且需要使用者具备基本的逆向工程知识来指导AI工作方向
- MCP技术本身正面临被OpenClio等更先进方案取代的趋势,技术迭代速度极快
相关推荐
 教程攻略
ChatGPT Plus订阅指南:GPT-5.5、image-2与Codex值得升级吗
详解ChatGPT Plus核心功能GPT-5.5、image-2图像生成和Codex编程助手的实际体验,对比Plus与Pro方案差异,并提供国内用户安全订阅的完整操作流程与避坑建议。
 教程攻略
Cursor+Codex双IDE协同:开源项目二开实战方法论
基于实战经验总结的开源项目二次开发完整方法论,详解Cursor+Codex双IDE协同工作流,涵盖二开七环节、MVP验证、AI读源码技巧,帮助开发者三天跑通项目、两周完成业务集成。
 教程攻略
Cursor多Agent实战:50分钟搭建Next.js全栈博客
使用Cursor IDE多Agent协作模式,50分钟内从零搭建全栈博客。涵盖Next.js、Clerk认证、Supabase数据库集成,详解4个AI Agent分阶段开发流程与关键避坑经验。