AI渗透测试实战:接入浏览器与Burp MCP配置指南

为什么AI渗透需要接入MCP
随着大模型能力的提升,越来越多的安全研究者尝试用AI辅助渗透测试。但在实践中,许多人会走进一个误区:直接把一个目标URL丢给大模型,让它去"测试"。这种做法看似高效,实际效果却相当有限。
渗透测试(Penetration Testing)作为一种主动安全评估手段,经历了从纯手工测试到半自动化工具辅助、再到AI驱动的演进过程。早期的渗透测试依赖安全工程师的个人经验和手工操作,效率低下且高度依赖人才。随着Metasploit、Nmap、SQLMap等自动化工具的出现,测试效率大幅提升,但工具之间的协调仍需人工介入。AI Agent的引入代表了第三代范式——让AI作为决策中枢,自动调度各类安全工具、分析结果并动态调整测试策略,真正实现端到端的自动化渗透测试流程。
AI Agent在渗透测试中采用的不是简单的线性执行,而是OODA循环(Observe-Orient-Decide-Act)式的决策机制。Agent首先通过MCP工具观察目标系统的响应,然后结合其训练知识对安全态势进行判断,接着决定下一步测试策略,最后通过工具执行操作。这种循环会根据每一步的反馈动态调整——例如当AI发现某个参数可能存在SQL注入时,它会自动切换到更精细的Payload测试,而非继续按预设顺序执行。这种自适应能力是传统自动化扫描器所不具备的。
据B站UP主福尤信安的分享,他在早期也走了不少弯路。核心问题在于:如果不给AI真实的操作能力,它就像一个"盲人",只能从静态HTML中摸索、推断可能存在的漏洞。而现代Web应用大量采用前端JS加密、动态渲染等技术,静态分析几乎无法还原真实的交互流程。
所谓前端JS加密,是指在浏览器端使用JavaScript对敏感数据(如密码、Token)进行加密后再传输,常见方案包括RSA非对称加密、AES对称加密以及自定义的签名算法。在实际应用中,很多站点还会对加密逻辑本身进行混淆(Obfuscation),使用Webpack打包后的代码几乎不可读,甚至引入WebAssembly来隐藏核心算法。这意味着即使获取了前端源码,逆向分析加密流程也需要耗费大量时间。而动态渲染则指页面内容并非在HTML源码中静态存在,而是通过React、Vue、Angular等前端框架在客户端运行时动态生成DOM节点。这些框架采用虚拟DOM(Virtual DOM)技术,页面的实际结构在JavaScript执行后才会被注入到真实DOM中。这意味着传统的爬虫或静态HTML分析工具看到的只是一个空壳页面——通常只包含一个<div id="app"></div>根节点和若干script标签——必须通过真实的浏览器引擎执行JavaScript才能还原完整的页面内容和交互逻辑。此外,现代单页应用(SPA)的路由也是前端控制的,页面切换不会触发传统的HTTP请求,进一步加大了静态分析的难度。这正是AI仅靠"读取源码"无法有效渗透现代应用的根本原因。
除了前端加密和动态渲染外,现代Web应用还引入了更多增加安全测试难度的机制:CSRF Token(每次请求附带一次性令牌防止跨站请求伪造)、Rate Limiting(请求频率限制)、WAF(Web Application Firewall,通过规则匹配拦截恶意请求)、CAPTCHA验证码、指纹检测(通过浏览器特征判断是否为自动化工具)等。AI通过真实浏览器操作可以自然地绕过部分反自动化检测,因为其行为模式更接近真实用户——包括鼠标移动轨迹、页面停留时间、DOM交互顺序等行为特征。
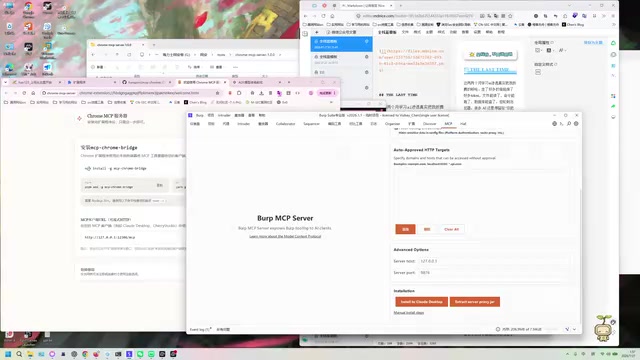
解决方案是通过MCP(Model Context Protocol)给AI接入两个关键工具:浏览器MCP(Firefox) 和 Burp Suite MCP。前者让AI能够操控真实浏览器,完成注册、登录、抓取动态内容等操作;后者则让AI能够调用Burp进行抓包、改包、越权测试等。二者结合,AI才能真正模拟一名安全工程师的完整渗透流程。
MCP在渗透测试场景中的核心价值
MCP本质上是一套让大模型与外部工具通信的标准协议,通过它,AI不再只是"读文本",而是能够"做操作"。
MCP(Model Context Protocol)是由Anthropic于2024年底推出的开放标准协议,旨在为大语言模型提供与外部工具、数据源交互的统一接口。在MCP出现之前,每个AI应用要接入外部工具都需要单独开发适配器,导致生态碎片化严重。MCP的设计借鉴了LSP(Language Server Protocol)的思路——正如LSP统一了代码编辑器与语言服务之间的通信标准,MCP统一了AI模型与工具服务之间的通信方式。协议采用JSON-RPC 2.0作为传输格式,支持stdio和HTTP两种传输方式,使得工具开发者只需实现一次MCP Server,即可被所有支持MCP的AI客户端(如Claude Desktop、Cursor、Windsurf等)调用。
JSON-RPC 2.0是MCP底层采用的远程过程调用协议,它定义了一种轻量级的请求-响应格式。每个请求包含method(方法名)、params(参数)和id(请求标识)三个核心字段;响应则包含result(成功结果)或error(错误信息)和对应的id。相比REST API,JSON-RPC更适合工具调用场景,因为它不需要为每个操作设计URL路径和HTTP方法映射,所有调用都通过统一的端点进行,区分仅在method字段。这种简洁性使得MCP Server的实现成本极低。
从架构上看,MCP采用Client-Server模式:AI应用作为MCP Client发起请求,工具服务作为MCP Server响应请求。协议定义了三种核心原语——Tools(工具调用)、Resources(资源访问)和Prompts(提示模板),分别对应"执行操作"、"读取数据"和"获取指导"三种交互模式。这种标准化设计使得安全工具的MCP适配成本极低,也为AI Agent生态的快速扩展奠定了基础。
MCP协议在设计上也考虑了安全性问题。协议支持能力协商(Capability Negotiation)机制,MCP Client和Server在建立连接时会交换各自支持的功能列表,Server可以限制暴露给Client的工具范围。此外,MCP采用最小权限原则——每个MCP Server只暴露其职责范围内的操作接口。在实际部署中,安全研究者还应注意MCP Server的认证机制,避免未授权的进程连接到安全工具的MCP接口。
MCP的出现是AI Agent生态走向成熟的标志性事件之一。在此之前,LangChain的Tool Calling、OpenAI的Function Calling、AutoGPT的插件系统等都在尝试解决AI与外部工具的集成问题,但各自为政、缺乏互操作性。MCP的开放标准化设计使得工具开发者的投入可以被整个生态复用,类似于USB接口统一了外设连接标准。这对安全领域尤为重要——安全工具种类繁多且更新频繁,统一的协议接口使得新工具能够快速被AI调用而无需重新开发适配逻辑。
在渗透测试语境下,这带来了质的变化:
- 浏览器MCP:AI可以操控真实的Firefox浏览器,处理JS渲染后的动态页面,模拟用户的注册、登录、点击等真实交互行为。浏览器MCP的底层通常基于浏览器扩展API或远程调试协议(如Chrome DevTools Protocol的Firefox对应实现——Remote Debugging Protocol),通过WebSocket与浏览器建立双向通信。AI可以发送指令来导航页面、填写表单、点击按钮、读取渲染后的DOM内容,甚至截取屏幕快照。这相当于给AI装上了"眼睛和手",使其能够像真实用户一样与Web应用进行完整交互。
浏览器自动化技术经历了从Selenium(基于WebDriver协议)到Puppeteer/Playwright(基于CDP协议)的演进。Selenium虽然跨浏览器兼容性好,但性能较慢且对现代SPA支持不够理想。Puppeteer由Google Chrome团队开发,直接通过Chrome DevTools Protocol控制浏览器,性能优异但仅支持Chromium系列。Playwright由Microsoft开发,支持Chromium、Firefox和WebKit三大引擎。浏览器MCP选择Firefox作为目标浏览器,可能考虑了Firefox在隐私保护和安全研究领域的特殊地位,以及其Remote Debugging Protocol的开放性。
- Burp MCP:AI可以通过Burp的抓包能力,获取真实的HTTP请求与响应,进行参数篡改、越权访问等安全测试。
Burp Suite是由PortSwigger公司开发的Web应用安全测试平台,被全球安全从业者视为渗透测试的行业标准工具。其核心功能包括:Proxy(代理抓包,拦截并修改HTTP/HTTPS请求)、Scanner(自动漏洞扫描,覆盖SQL注入、XSS、SSRF等数十种漏洞类型)、Intruder(自动化攻击模块,用于暴力破解和模糊测试,支持多种攻击模式如Sniper、Battering Ram、Pitchfork等)、Repeater(手动重放和修改请求,安全研究者最常用的功能之一)、以及Decoder(编解码工具)和Comparer(响应对比工具)等。Burp通过设置为浏览器的代理服务器来拦截所有流量,对HTTPS流量则通过安装Burp的CA证书实现中间人解密。安全研究者可以在此基础上分析请求参数、修改Cookie、测试越权访问。其扩展机制(BApp Store)允许社区开发者使用Java或Python发布插件,MCP Server正是通过这一机制集成到Burp生态中的——它作为一个Burp扩展运行,在本地监听特定端口,将Burp的核心功能(如发送请求、获取站点地图、执行主动扫描等)暴露为MCP协议可调用的工具接口。
换句话说,接入前的AI是在"猜测"漏洞,接入后的AI是在"验证"漏洞。对于前端加密、动态渲染的现代站点,这种差别尤为明显。
安装配置完整流程
整个配置过程分为三大步骤:安装浏览器MCP、安装Burp MCP、编写JSON配置文件。
第一步:安装Firefox浏览器MCP
首先下载浏览器MCP项目(项目地址在原作者公众号文章中提供),将压缩包解压到你的AI大模型工作区目录中。
安装过程通过三条命令完成,安装前需先检查环境版本。通常需要确保Node.js版本在18.x以上(推荐使用LTS版本),以及npm或yarn包管理器的正确安装。浏览器MCP项目一般基于TypeScript编写,安装时会执行依赖下载和编译过程。命令执行成功后会有对应的正常输出提示。
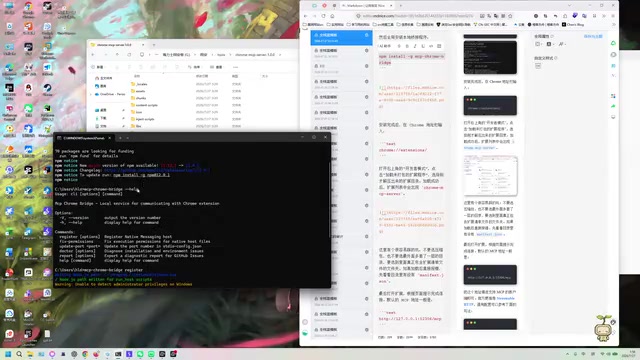
解压完成后,还需要在Firefox浏览器中加载该插件:进入插件管理页面(在地址栏输入about:debugging#/runtime/this-firefox),选择"加载临时附加组件",选中解压后的manifest.json文件确认加载。这里使用临时附加组件而非正式发布的扩展,是因为MCP类工具通常处于开发迭代阶段,尚未通过Mozilla的扩展审核流程。临时扩展在浏览器重启后会失效,需要重新加载。加载并启用后,即可建立连接。
第二步:安装Burp Suite MCP扩展
Burp Suite的MCP接入相对简单,直接在Burp的扩展商店(BApp Store)中搜索MCP,找到 MCP Server 扩展进行安装。
安装完成后,进入扩展设置页面,将所有相关选项的勾选框全部启用。这一步是让Burp的MCP服务正常对外提供接口的关键。这些选项通常包括:启用被动扫描结果共享、允许访问Site Map(站点地图)、开放请求发送与响应获取接口、启用主动扫描触发权限等。启用这些选项后,Burp会在本地开放一个通信端口(默认通常为9876或类似端口),AI客户端通过MCP协议连接该端口即可调用Burp的全部功能模块。需要注意的是,该端口仅监听本地回环地址(127.0.0.1),不会暴露到网络中,确保了安全性。
第三步:编写MCP的JSON配置文件
这一步是整个流程中最核心的部分。两个MCP都需要在大模型工作区中配置对应的JSON文件。
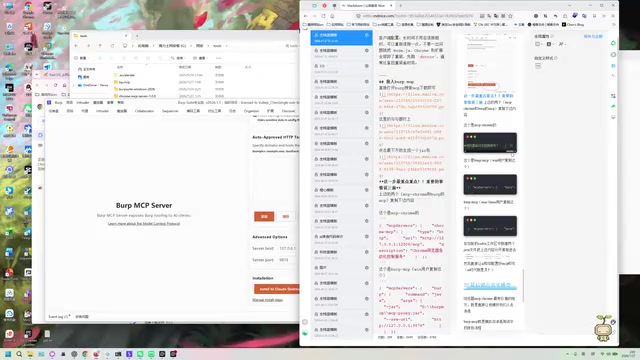
具体做法是:在工作区目录下新建两个JSON配置文件,分别命名为 firefox-mcp.json 和 burp-mcp.json。JSON配置文件遵循MCP客户端的标准格式,通常包含mcpServers字段,其下定义每个MCP Server的名称、启动命令(command)、参数(args)以及环境变量(env)等信息。对于stdio类型的MCP Server,配置中指定的command会被AI客户端作为子进程启动;对于HTTP类型的MCP Server(如Burp MCP),则需要指定连接的URL或端口。
配置内容需要注意操作系统的区别:
- Windows 用户复制对应的Windows配置段,路径使用反斜杠(
\\\\)或双反斜杠(\\\\\\\\),命令可能使用npx.cmd而非npx; - macOS / Linux 用户复制第二组配置段,路径使用正斜杠(
/),命令直接使用npx或node。
两组配置的核心逻辑一致,只是路径写法有所不同。编辑完成后务必保存文件。
用AI自动完成MCP配置
原作者分享了一个巧妙的技巧:与其手动逐项填写配置,不如直接让AI来完成。
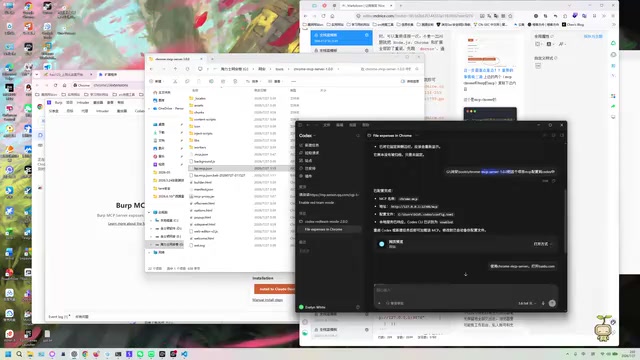
具体做法是,把两个MCP服务的地址复制出来,直接交给AI,用一两句自然语言指令让它"把这个MCP服务配置好"。AI会自动生成并写入正确的配置文件。这种"用AI配置AI工具"的方式,大幅降低了新手的上手门槛。这一技巧的本质是利用AI的代码生成能力——当前主流的AI编程助手(如Cursor中的Claude、Windsurf中的Cascade)具备读写本地文件系统的能力,它们可以根据用户的自然语言描述,自动识别当前操作系统类型、工作区路径,生成符合规范的JSON配置,并直接写入指定位置。这体现了AI Agent工作流中"自举"(Bootstrapping)的理念:用AI的能力来扩展AI自身的能力边界。
配置完成后,可以在AI客户端(如支持MCP的IDE环境)中查看MCP服务列表,确认Firefox MCP和Burp MCP都已成功连接并处于可用状态。一般来说,成功连接的MCP Server会在客户端界面显示可用工具列表,例如Firefox MCP可能提供navigate、click、type、screenshot等工具,而Burp MCP则提供send_request、get_sitemap、active_scan等工具。
从盲目推断到真实操作验证
完成上述配置后,AI渗透测试的能力发生了本质变化。此前需要基于"越狱"后的大模型来解除测试限制,而MCP配置则解决了"能力落地"的问题。
这里需要理解AI越狱与MCP接入之间的关系。大语言模型在训练时会被施加安全对齐(Safety Alignment),这是通过RLHF(Reinforcement Learning from Human Feedback,人类反馈强化学习)和Constitutional AI等技术实现的,使模型拒绝协助进行恶意攻击、生成有害内容等行为。安全对齐的核心机制是在模型权重中嵌入行为边界——当检测到用户请求涉及潜在危害时,模型会生成拒绝响应而非有害内容。所谓"越狱"(Jailbreak)是指通过特殊的提示词工程绕过这些安全限制,常见手法包括角色扮演(让模型扮演一个不受限制的AI)、假设场景构建(如"假设你是一个安全研究员在做合法测试")、token级别的对抗性输入等。在安全研究领域,研究者有时需要让AI协助分析漏洞利用思路或生成测试Payload(攻击载荷),这与模型的安全策略产生冲突。MCP的价值在于,它解决的不是"让AI愿意做"的问题,而是"让AI有能力做"的问题——即便模型在对话层面理解了渗透测试的思路,没有实际的工具接口它也无法执行真实操作。两者是互补关系:越狱解决意愿层面的限制,MCP解决能力层面的限制。值得注意的是,部分支持MCP的AI客户端(如某些开源方案)可能使用安全限制较少的模型,或通过System Prompt预设了安全研究的合法场景,从而在不需要传统越狱的情况下获得协助。
此时再给AI一个测试目标,它不再是从静态页面盲目推断,而是能够:
- 操控Firefox浏览器完成完整的用户交互流程
- 通过Burp Suite抓包获取真实HTTP请求
- 自动进行参数篡改和越权访问测试
- 模拟出贴近真实安全工程师工作方式的渗透流程
其中越权访问测试(也称为IDOR——Insecure Direct Object Reference,不安全的直接对象引用)是OWASP Top 10中长期占据高位的漏洞类型。OWASP(Open Web Application Security Project)是一个全球性的非营利组织,其发布的Top 10安全风险清单是Web安全领域最具权威性的参考标准,每隔几年更新一次。在2021版OWASP Top 10中,访问控制失效(Broken Access Control)跃升至第一位,反映了这类漏洞的普遍性和严重性。越权漏洞分为水平越权和垂直越权两种:水平越权指同一权限级别的用户A能够访问用户B的数据(如修改请求中的user_id参数从1001改为1002,即可查看其他用户的订单信息);垂直越权指低权限用户能够访问高权限用户的功能(如普通用户直接请求/admin/dashboard管理员接口,服务器未做权限校验导致越权成功)。
JWT(JSON Web Token)在越权测试中扮演关键角色。JWT是现代Web应用中最常用的身份认证机制之一,由Header、Payload和Signature三部分通过Base64编码后以点号分隔组成。在越权测试中,JWT的Payload部分包含用户身份信息(如sub字段表示用户ID、role字段表示角色)。常见的JWT安全问题包括:算法混淆攻击(将RS256改为HS256)、密钥强度不足(可被暴力破解)、未验证签名(服务端直接解码而不验证)等。AI通过Burp MCP可以自动解码JWT、修改关键字段并重新签名(在密钥已知或签名未验证的情况下),系统化地测试越权可能性。
AI通过Burp MCP可以自动化地抓取请求、替换身份标识参数(如JWT中的sub字段、URL中的ID、请求体中的用户标识)、观察服务器响应是否正确执行了访问控制——具体而言,AI会对比替换参数前后的响应状态码、响应体内容和长度,判断是否存在越权。这种原本需要安全工程师逐个手动测试的工作,现在可以由AI批量高效完成,尤其在接口数量庞大的现代微服务架构中,这种自动化能力的价值尤为突出。
现代应用普遍采用微服务架构,一个看似简单的Web应用背后可能有数十甚至上百个独立服务。每个微服务可能由不同团队开发,使用不同的技术栈和认证机制,这导致攻击面急剧扩大。API Gateway(如Kong、Nginx)虽然提供了统一的入口控制,但内部服务间的调用(East-West流量)往往缺乏严格的访问控制。AI Agent通过MCP自动化测试的优势在于:它可以高效地枚举和测试大量API端点,发现人工测试中容易遗漏的权限边界问题。
技术中立与合规提醒
需要特别强调的是,本文所介绍的技术属于授权渗透测试与安全研究范畴。MCP接入浏览器与Burp的方法本身是中立的自动化技术,其价值在于提升安全测试效率,帮助防御方更快发现应用漏洞。
任何渗透测试行为都必须在获得目标系统明确授权的前提下进行,未经授权对他人系统进行测试或攻击属于违法行为。在中国,《网络安全法》《刑法》第285条(非法侵入计算机信息系统罪)和第286条(破坏计算机信息系统罪)对未授权的网络入侵行为有明确的法律规制。在国际上,美国的CFAA(Computer Fraud and Abuse Act)、欧盟的NIS2指令等也有类似规定。合法的渗透测试通常需要签署书面授权协议(通常称为"授权书"或"Rules of Engagement"),明确测试范围、时间窗口、测试方法和责任边界。安全研究者在探索AI与渗透工具结合的过程中,应始终坚守法律与职业道德底线,将技术用于提升整体网络安全水位,而非制造风险。
核心要点
- AI直接分析静态HTML无法应对现代Web应用的前端加密和动态渲染,必须通过MCP接入真实工具才能获得有效的渗透测试能力
- MCP(Model Context Protocol)是连接AI与外部工具的标准协议,在渗透测试场景中通过浏览器MCP和Burp MCP两个核心组件实现"操作能力落地"
- 完整配置流程包括:安装Firefox浏览器MCP及其插件、安装Burp Suite的MCP Server扩展、编写对应的JSON配置文件
- 接入MCP后AI从"猜测漏洞"升级为"验证漏洞",能够自动化完成越权测试、参数篡改等原本需要人工逐项执行的安全测试任务
- 所有渗透测试必须在获得明确授权的前提下进行,技术应用需严格遵守法律法规和职业道德规范
相关推荐
CSS锚点定位:告别JavaScript的UI定位新方案
深入解析CSS锚点定位:从anchor-name、position-anchor到anchor()函数、position-area简写、position-try-fallbacks回退机制,以及anchor-size和即将到来的anchor queries。了解这一替代JavaScript定位方案的核心能力与当前限制。

AI图表交互新玩法:在对话中连续追问与可视化
探索AI对话中连续生成图表的新交互方式,通过/visualize命令在同一聊天窗口追问并可视化答案,提升数据分析效率。

Cursor并入X订阅:付费计划共享额度,Grok模型编程用量翻倍
Cursor正式并入The X Subscription,付费计划共享统一用量池,Grok模型编程用量翻倍,第三方模型转为API定价。现有Cursor用户可保留原计划或迁移,Premium、Super、Ultra额外包含Grok Bot。