AI时代为何急需「默认硬性预算上限」?
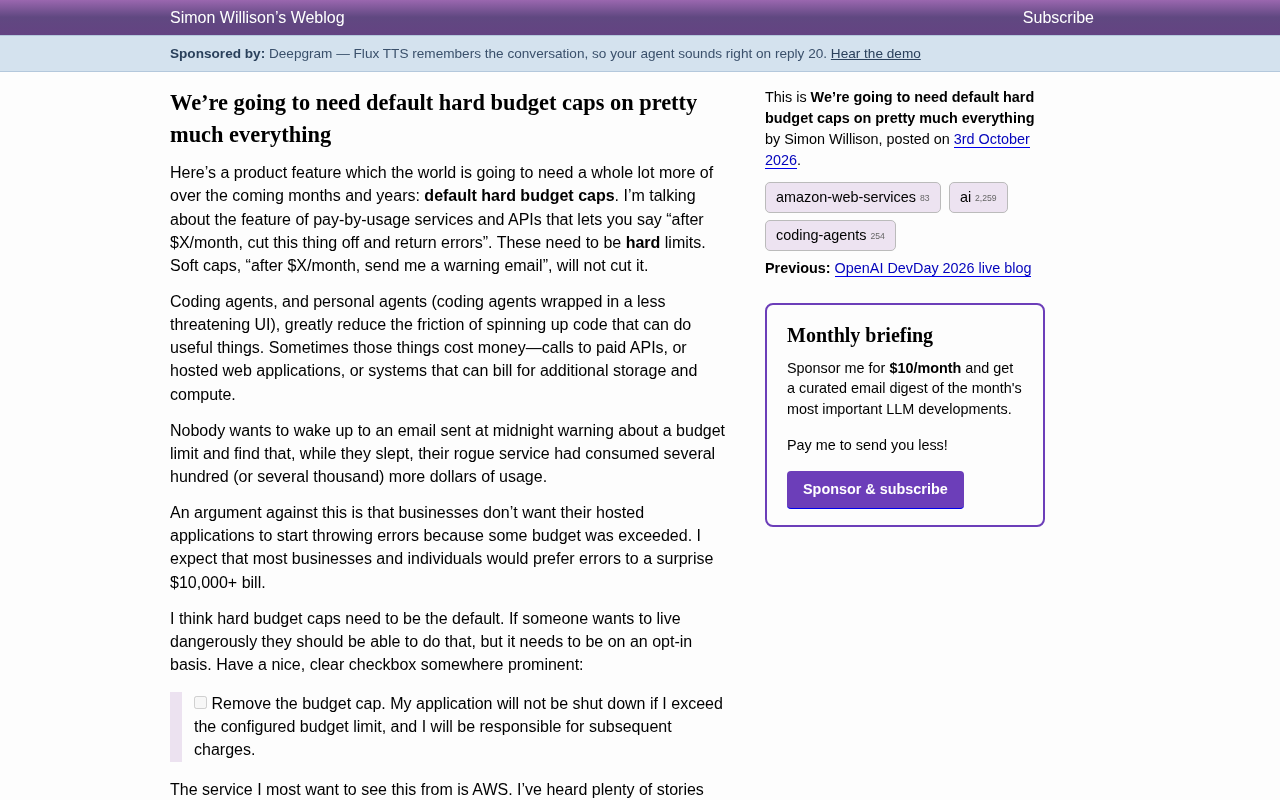
Simon Willison 呼吁云服务默认提供硬性预算上限,防止编码智能体时代的失控账单风险,AWS 和 Google Cloud 已相继跟进。
知名开发者 Simon Willison 撰文指出,随着编码智能体大幅降低部署付费服务的门槛,意外高额账单的风险同步放大。他认为软性预警邮件根本无法阻止账单膨胀,只有「超限即断服」的硬性预算上限才能真正保护用户,且该功能应作为默认配置存在,取消上限须由用户主动 opt-in 并知情承担责任。目前 AWS 已推出项目级消费上限功能,Google Cloud 也在数月前上线 Spend Caps,显示这一需求正从呼声演变为行业趋势。Willison 进一步设想,编码智能体本身也应在推荐服务商时优先倾向于提供硬性上限的平台,将财务风险防控前移至决策阶段,真正实现「降低技术门槛不等于提高财务风险」。
当编码智能体(Coding Agents)和个人智能体让「随手写代码跑服务」变得前所未有的简单时,一个隐藏的财务风险也随之放大——半夜醒来发现自己的服务在睡梦中烧掉了几千美元。知名开发者 Simon Willison 近期撰文指出,未来几年几乎所有按量计费的服务和 API,都应该默认提供硬性预算上限(hard budget caps)。
什么是「硬性预算上限」
硬性预算上限指的是:当某个服务的月度花费达到设定的 $X 上限后,系统会直接切断服务并返回错误,而不是继续计费。这与「软性上限」形成鲜明对比——后者只是发一封警告邮件,花费仍在持续累积。
Willison 的核心观点很直接:软性上限根本不够用。没有人愿意在一封午夜发出的预警邮件里得知,自己失控的服务已经在无人值守时多花了几百甚至几千美元。警告邮件无法阻止账单膨胀,只有真正的「断电开关」才能保护用户。
智能体放大了财务失控风险
编码智能体,以及包装成更友好界面的个人智能体,极大地降低了「让代码做点有用的事」的门槛。但这些「有用的事」往往是要花钱的——调用付费 API、运行托管的 Web 应用、或是会按存储和算力额外计费的系统。
问题在于,降低编程门槛的同时,也让很多缺乏经验的新手在不完全理解计费模型的情况下部署了服务。一旦出现 bug 或是遭遇流量攻击,缺乏硬性上限的系统就可能在短时间内产生天价账单。
这类财务失控事故在开发者社区中并不罕见,甚至有专门的词汇描述:"Cloud Bill Shock"(云账单冲击)。典型场景包括:循环调用 LLM API 的 bug 在几小时内产生数千美元费用、未加速率限制的公开端点遭到爬虫滥用、或是数据管道脚本因逻辑错误导致重复写入产生海量存储费用。AWS、GCP 等平台的按秒计费模型意味着失控可以在几分钟内发生,而账单周期结束前用户往往毫不知情。对于通过编码智能体部署服务的新手而言,他们通常只关注「功能能跑起来」,而不会主动研究各服务的计费文档或配置告警阈值,这使得财务敞口实际上远大于有经验的工程师。
为什么应该成为「默认选项」
反对硬性上限的常见理由是:企业不希望自己的线上应用因为超预算而开始抛出错误、中断服务。但 Willison 认为这个逻辑站不住脚——对绝大多数企业和个人而言,接受服务报错,远比收到一张上万美元的意外账单要好。
他主张硬性上限应当成为默认配置。那些真的想「活得危险一点」的用户当然可以选择关闭它,但这必须是**主动选择加入(opt-in)**的行为。他甚至设想了一个清晰的勾选框:
☐ 移除预算上限。即使超出配置的预算限制,我的应用也不会被关闭,并且我将为后续产生的费用负责。
这种设计把风险的默认承担方从「毫无防备的用户」转移到了「明确知情并主动承担的用户」,符合安全设计的基本原则。
「安全默认值」(Secure by Default)是软件安全设计领域的经典原则,核心思想是:系统的初始状态应保护最不熟悉风险的用户,而非迁就最有经验的用户。将硬性预算上限设为默认值,正是这一原则在财务安全层面的直接应用。与之类似的案例是隐私设计(Privacy by Default):GDPR 要求产品默认采用最严格的隐私设置,而非让用户自行勾选保护选项。Willison 提出的 opt-in 勾选框设计,在形式上与「知情同意」机制高度一致——用户必须主动阅读并承认风险,才能解除保护。这种设计将认知负担从「不懂计费模型的新手」转移到「明确选择承担风险的老手」,符合最小惊讶原则(Principle of Least Astonishment):大多数用户对「超限会被切断」的预期,远比「超限继续计费」更符合直觉。
云厂商正在跟进这一趋势
好消息是,主流云服务商已经开始行动。Willison 最想看到这一功能的服务是 AWS——他听过太多人因为担心失控的服务可能让自己破产,而拒绝用 AWS 跑个人项目;也听过不少人正是因为没有预料到这种风险而被狠狠「烧伤」。
而 AWS 确实在近期(9 月 16 日)的公告《New AWS experience helps builders get started and ship faster》中推出了消费上限功能:
当你准备升级到付费计划时,可以根据使用模式为项目设置月度消费上限,以确保不超预算。如果项目的用量达到消费上限,该项目将在当月被暂停。
不过官方文档也提醒,这一新体验目前仅向有限数量的客户开放,期待它能尽快对存量账户全面开放。
不止 AWS,Google Cloud 也已入局
这并非 AWS 的孤例。Google Cloud 在 7 月就推出了类似的 Spend Caps 功能,允许用户「为项目中的特定服务设置月度财务上限」。两大云厂商在相近时间推出同类功能,说明「硬性预算上限」正在从一个呼声变成行业趋势。
智能体能否帮上忙
Willison 在文末提出了一个颇具前瞻性的设想:在理想世界里,智能体本身也应该参与这场风险防控。
如果编码智能体在推荐服务商时,能够优先倾向于那些提供硬性预算上限的供应商,并主动警告缺乏经验的新手不要使用不设上限的服务去部署可能招致麻烦的应用,那么财务安全就能从「事后补救」前移到「决策阶段」。
这也揭示了一个更深层的命题:当 AI 工具让「构建」变得越来越容易时,配套的「护栏」机制必须同步进化。降低技术门槛不应该意味着提高财务风险。默认硬性预算上限,正是这类护栏中最基础、也最亟需普及的一环。
相关推荐
Opus 5.5 实战手册:Claude Code 长任务的优化与边界
Opus 5.5 在 Claude Code 中的实战手册:明确终点线、删除冗余提示词、将停止规则写入 CLAUDE.md。结合 130 条 Hacker News 评论,剖析 AI 编程长任务的优化方法与失效边界。

把 Tmux 当操作系统:一位开发者的理想终端 UI 构想
开发者 Mat Duggan 提出"把 Tmux 当操作系统"的大胆构想,主张以终端复用器为核心打造键盘优先的理想 OS 界面。本文解析这一理念的优势、现实挑战及其在技术社区引发的讨论。

Hole Punch:用引力弹弓操控飞船的物理解谜游戏
Hole Punch 是一款以引力弹弓为核心机制的太空解谜游戏,玩家需借助天体引力场改变飞船航向。本文解析其玩法原理与在技术社区的反响。