AI挖洞实战:从零搭建Hermes自动化渗透工作台

以Hermes+安全知识库+Kali搭建AI挖洞工作台,五阶段从零到SRC实战。
文章基于B站教程梳理出一条零基础AI挖洞学习路径,核心是区分聊天AI与AI Agent:后者能自主规划、调用工具、持续执行,适合漏洞挖掘这种“信息收集→分析→验证”的循环任务。路线分五阶段:装好Hermes跑通首次对话;接入CyberSecret Skills安全知识库并用SSH打通Kali,组成工作台三件套;跑通资产搜集、漏洞验证、报告生成闭环并做SQL注入、XSS、业务逻辑、JS逆向与代码审计五类专项;联动OneForAll、Burp、Nuclei并扩展到主机场景、封装个人Skill;最后在HTB、VulnHub靶场与补天、漏洞盒子SRC实战。全文强调合法授权是不可越过的底线,人机协同将成为安全测试常态。
AI挖洞实战:从零搭建Hermes自动化渗透工作台
漏洞挖掘正在从纯手工走向人机协同。B站UP主发布的这套零基础教程把AI Agent引入渗透测试全流程,本文基于视频内容梳理出一条可执行的学习路径,并补充对关键环节的理解。
为什么是AI Agent而不是聊天AI
很多人对AI挖洞的第一反应是"让ChatGPT帮我看看这段代码有没有漏洞"。这属于网页端AI的典型用法——一问一答,解决单点问题。教程明确区分了AI对话与AI Agent:前者是C端聊天模式,你问什么它答什么;后者给定一个目标后会自主规划步骤、调用工具、持续推进直到任务完成。
漏洞挖掘本身就是一个"信息收集→漏洞分析→工具调用→漏洞验证"的循环,恰好落在Agent擅长的范围内。传统方式是人工找点、人工判断、人工写报告,AI挖洞则是把这些重复环节交给AI执行,人保留关键决策权。这种分工不是让AI取代安全工程师,而是把人的精力从机械劳动中解放出来。
从多源信息看,AI Agent在安全领域的落地已是明确趋势。教程作者在B站视频中强调Agent在安全场景"用得越来越广",这与业界对自动化安全测试的讨论方向一致——核心逻辑都是让机器处理可重复的流程,人负责判断与决策。
AI Agent 与 Function Calling
Agent 之所以能“自主规划步骤、调用工具”,底层依赖的是大模型提供的 Function Calling(函数调用)/Tool Use 能力:开发者把可用工具(如执行 shell 命令、发起 HTTP 请求、读取文件)以结构化 schema 描述给模型,模型在推理时决定“调用哪个工具、传什么参数”,运行时再把结果回灌给模型继续推理。Hermes 这类开源 Agent 框架通常还包含规划(Planning)、记忆(Memory)与执行循环(ReAct 风格的 Thought-Action-Observation 迭代),这也是它能持续推进多步任务、而网页端聊天模型只能一问一答的根本区别。
MCP(Model Context Protocol)
让 Agent 安全、标准化地连接外部工具与数据源,目前业界较通用的做法是 MCP——一种由 Anthropic 提出并开源的协议,用统一的接口把工具、资源、提示模板暴露给模型客户端。理解 MCP 有助于看懂 Hermes 接入外部工具、乃至后续“创建个人 Skill”的机制:本质上都是在为模型定义一套可被发现和调用的能力清单。
五阶段学习路线拆解
整套路线分为环环相扣的五个阶段:前置认知与环境准备、搭建AI挖洞工作台(Hermes+安全库+Kali)、Hermes Web挖洞实战、AI挖洞能力拓展、靶场与SRC实战。顺序不能颠倒——先建立认知,再动手搭建,最后持续实战。
阶段一:装好Hermes并跑通首次对话
教程推荐Hermes作为入门Agent,理由是上手门槛低,且吃透之后其他同类Agent的工具逻辑与工作原理基本相通。这一阶段完成两件事:完成Windows环境下的Hermes安装,配置API Key并理解模型调用原理,最终跑通第一次AI对话。环境能跑通,后续实战才有基础。
阶段二:三件套搭出完整工作台
仅有Hermes还不够,AI要真正执行安全测试,还缺两样东西:安全领域专业知识和可执行命令的测试环境。前者通过开源知识库解决,教程推荐CyberSecret Skills——一套免费、成体系的安全技能库。知识库的本质是把前辈积累的测试思路与分析沉淀下来,让AI贴近安全人员的思维去分析问题,而不是停留在闲聊层面。
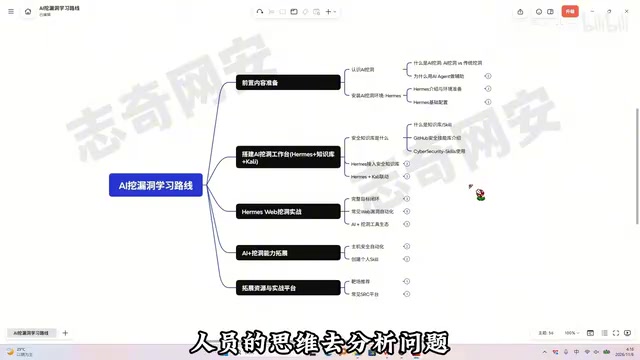
把知识库接入Hermes只需三步:拉取仓库到本地、将安全技能安装进Hermes、学会调用专业技能。完成之后Hermes就具备了第一批安全实战经验包,后续所有实战课都在这个底子上跑。
另一边是Kali——安全圈人手一套的工具环境,目录扫描、信息收集、渗透测试工具都在其中。教程采用SSH打通Hermes调用Kali的链路,让AI能直接执行Kali里的命令和工具。至此"Hermes+知识库+Kali"三件套齐活,AI才从一个聊天模型变成顺手的安全测试助手。
为什么必须用 Kali 而不是 Windows
Hermes 安装在 Windows 上是为了降低入门门槛(图形界面、安装简单),但渗透测试的大量工具链(nmap、sqlmap、dirsearch、metasploit 等)原生运行于 Linux 环境,Windows 下要么缺依赖、要么兼容性差。因此教程使用 SSH 把 Hermes 与 Kali 打通:Windows 端的 Agent 通过 SSH 会话在 Kali 上执行命令、回收输出,等于给 AI 装了一台“远程终端”。SSH 在此处的关键在于免密登录(密钥认证)与命令回显的稳定解析,否则 Agent 拿到的输出会残缺、影响后续推理。
Skills 与 RAG 的区别
CyberSecret Skills 这类安全技能库并非向量检索式的 RAG,而更接近“可加载的提示与流程模板”:每个 Skill 封装了某类漏洞的测试思路、检查清单、常用命令与分析要点,被调用时作为上下文注入模型。它解决的是“模型不懂安全方法论”的问题,而不是“模型不知道最新资料”的问题——这也是教程强调要“学会调用专业技能”、后期还要“创建个人 Skill”的原因。
阶段三:跑通完整目标闭环
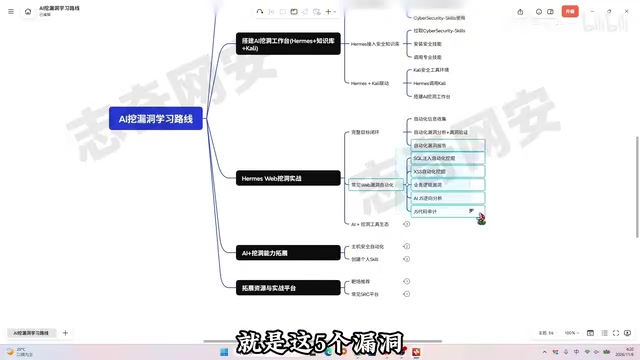
这是整条链路最核心的部分。完整闭环包含三个环节:用Hermes自动搜集资产与目标信息;自动进行漏洞分析与验证,判断哪些位置可能存在漏洞、哪些是高风险点,并验证漏洞真实性;自动生成标准化漏洞报告。
闭环跑通后进入专项训练,教程挑选了五类高频漏洞:SQL注入、XSS、业务逻辑漏洞、JS逆向和JS代码审计。每一类都借助AI梳理测试思路,提升分析效率。其中SQL注入与XSS是Web安全的老牌考点,业务逻辑漏洞考验对业务的理解,JS逆向与代码审计则偏向对前端与源码的分析能力。
JS 逆向与 JS 代码审计的差别
这两类常被混为一谈,实则方向相反。JS 逆向面向的是“黑盒”:拿到混淆/压缩后的前端代码(如 webpack 打包产物、控制台加密参数),通过格式化、断点调试、hook 加密函数等手段还原出加密逻辑与接口签名规则,目标是搞清“请求参数怎么生成”,从而构造合法请求做测试。JS 代码审计则是“白盒”:在拿到源码的前提下静态排查危险模式,如 innerHTML、eval、postMessage 的 origin 校验缺失、DOM 型 XSS 的 source-sink 链路等。AI 在两者中的价值不同——逆向时辅助识别混淆特征、推断函数用途;审计时辅助批量扫描数据流与污点传播,但最终风险判定仍需人工确认。
阶段四:给AI接上工具生态
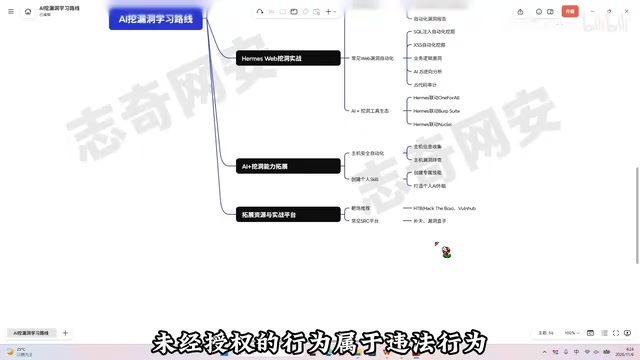
光靠AI还不够,还要让Agent与传统安全工具联动。教程给出三个方向:联动OneForAll做子域名收集,联动Burp Suite做抓包测试,联动Nuclei做漏洞扫描。工具负责输出结果,AI负责研判结果、确认漏洞、确定下一步测试方向,人做最终决策。这套"工具扫结果、AI做研判、人做决策"的分工,本质是放大传统工具的价值而非替代它们。
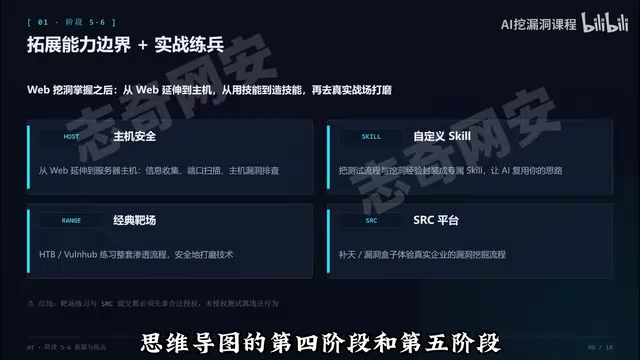
能力拓展的另一个方向是从Web延伸到主机:用Hermes辅助做主机信息收集、端口扫描和主机漏洞排查,把Web上跑通的思路平移到服务器场景。教程还提到创建个人Skill——把自 己的测试流程和挖洞经验封装成专属技能,让AI复用你的思路,打造个人"AI外脑"。
OneForAll / Burp Suite / Nuclei 各自的位置
- OneForAll:子域名收集的聚合框架,整合了证书透明度日志、搜索引擎、DNS 爆破等多个数据源并做去重与存活验证,解决的是“攻击面有多大”。
- Burp Suite:抓包与改包的代理工具,是 Web 手工测试的主战场;与 AI 联动时通常通过其 REST API(Burp Extender)或代理日志把请求交给模型分析。
- Nuclei:基于 YAML 模板的漏洞扫描器,社区模板覆盖大量已知 CVE 与配置缺陷,优势是快、可定制、误报相对可控。
三者覆盖了“资产发现→流量分析→批量验证”的链条,但都只给结果、不给判断。这正是教程所说“工具出结果、AI 做研判、人做决策”的技术依据:扫描器输出的是候选命中,是否真漏洞、危害多大、怎么利用,需要结合上下文推理,而这恰是 Agent 相对擅长、也最需要人复核的环节。
阶段五:靶场练手与SRC实战
方法有了需要实战磨练。教程推荐Hack The Box和VulnHub两类经典靶场,机器类型全、难度分级明显,适合练习完整渗透流程。练熟之后可以上真实战场——SRC平台,教程推荐补天和漏洞盒子,能体验真实企业的漏洞挖掘流程与收录规则。
一条不能越过的底线
教程反复强调:无论靶场练习还是SRC提交,所有测试必须获得合法授权,未经授权的测试属于违法行为。这是每个安全学习者的底线。
这个提醒并非客套。AI Agent具备自主调用工具、持续执行任务的能力,一旦目标越界,造成的实际影响比手工操作更大。授权先行,是使用这类工具的前提条件。
人机协同会成为常态
AI时代安全测试的方向正在变化:信息收集、漏洞研判、工具调用、结果输出都可以由AI参与协同。教程的最终判断是,未来安全工程师与AI配合挖洞会变成常态。对零基础学习者来说,这条路径的价值在于把"认知—搭建—实战"拆成了可执行的台阶,而不是堆砌工具清单。真正需要投入时间的是理解每个环节AI承担什么、人保留什么,这决定了工作台最终是"你的样子"还是随手拼凑的玩具。
相关推荐
GPT-6.2 Astra与Sol发布:双模型架构与社区热议
OpenAI 发布 GPT-6.2,包含 Astra 与 Sol 两个模型。本文梳理官方公告与 Hacker News 社区讨论,分析双模型架构对开发者的潜在影响与选型建议。

Gmod TTT 埃及主题地图:太空资本主义与法老对决
探索Gmod TTT埃及主题地图的趣味玩法:玩家选择法老等角色,通过立方体传送到太空,展开资本主义与共产主义的幽默对决,并体验道具战斗的混乱乐趣。

GraphRAG:超越搜索,实现全局知识发现
GraphRAG 是微软研究院推出的知识图谱增强检索技术,超越传统 RAG 的局部搜索,实现全局性知识发现。本文介绍其核心理念、代际演进及医疗领域应用案例。