AI写代码安全吗?Veracode测试揭示近半漏洞

Veracode测试显示45%的AI生成代码含安全漏洞,XSS高达86%,AI只保功能不保安全。
文章引用Veracode对100多个AI模型的测试结果:45%的生成代码存在已知安全漏洞,其中跨站脚本攻击(XSS)在86%的情况下出现,且更新、更先进的模型并未更安全。根本原因在于AI的检查逻辑只验证功能是否正常,而不考虑谁可以使用、是否会被恶意利用。文中给出一个真实案例:一位创始人炫耀应用零手写代码,两天后即遭攻击,API密钥被耗尽、付费墙被绕过、数据库被灌入垃圾数据,最终被迫关停。作者提出三项免费且有效的修复实践:以未登录状态测试付费功能以发现访问控制漏洞、搜索线上站点中泄露的密钥、为每个API路由添加身份验证。结论是AI只是编程助手而非安全专家,安全责任始终在开发者自己肩上。
引言:当AI自信地说“你的应用很安全”
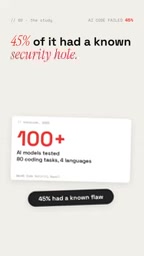
“你的AI说你的应用是安全的。但几乎一半的代码并非如此。”这并非危言耸听,而是来自Veracode一项测试的结论。该测试让超过100个AI模型编写代码,结果发现45%的代码存在已知的安全漏洞,而且更新、更先进的模型并没有变得更安全。这个数据如同一盆冷水,浇在了所有依赖AI生成代码的开发者头上。
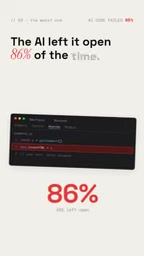
更令人不安的是,最严重的漏洞类型是跨站脚本攻击(XSS),AI在86%的情况下留下了这个漏洞。这意味着攻击者可以在用户的浏览器中执行恶意代码,甚至以用户的身份登录。一位创始人曾炫耀他的应用没有一行手写代码,但两天后他就遭到了攻击:API密钥被耗尽、用户绕过付费墙、数据库被灌入垃圾数据,最终他不得不关闭应用。
为什么AI会留下安全漏洞?
AI的检查逻辑:功能正确≠安全
问题的核心在于AI的检查逻辑。AI并没有“说谎”,它只是检查了代码是否能正常工作,而不是检查谁可以使用它。换句话说,AI关注的是功能正确性,而非安全性。它不会主动考虑“这段代码是否会被恶意利用”,除非你明确要求。
这种局限性在测试中暴露无遗。当AI生成一个登录功能时,它可能正确地验证了用户名和密码,但如果没有显式要求,它不会添加防止暴力破解的速率限制,也不会对输入进行严格的 sanitization,从而为XSS攻击敞开大门。
跨站脚本攻击:AI的“惯犯”
跨站脚本攻击(XSS)是AI最常留下的漏洞。在测试中,86%的AI生成代码存在XSS漏洞。XSS允许攻击者将恶意脚本注入到网页中,当其他用户访问该页面时,脚本会在他们的浏览器中执行。攻击者可以窃取会话cookie、模拟用户操作,甚至完全控制账户。
对于任何处理用户数据的应用来说,这都是一个致命缺陷。而AI之所以频繁留下这个漏洞,是因为它往往直接输出用户输入而不进行转义,或者使用不安全的DOM操作。除非开发者明确要求“对所有用户输入进行HTML转义”,否则AI不会主动这么做。
XSS 的三种常见形态有助于理解 AI 为何频繁踩坑。存储型 XSS 把恶意脚本永久写入数据库(如评论区),所有访问者都会中招;反射型 XSS 通过 URL 参数把脚本“反射”回页面,常配合钓鱼链接使用;DOM 型 XSS 则完全发生在浏览器端,由不安全的 innerHTML、eval 等操作触发。AI 生成代码时最常犯的错误正是把用户输入直接拼进 HTML 字符串或直接赋给 innerHTML,而不是使用 textContent 或经过转义。防御的核心是“输出编码 + 输入验证 + 内容安全策略(CSP)”:对插入 HTML、属性、JavaScript、URL 的每一处上下文分别做正确转义,并配置 CSP 头限制可执行脚本的来源,即便漏掉一处转义也能形成兜底。
真实案例:零手写代码的代价
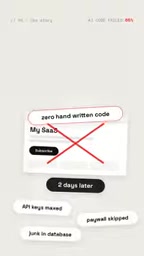
一位创始人曾公开炫耀他的应用“没有一行手写代码”,完全由AI生成。然而,两天后,他的应用就遭到了攻击。攻击者耗尽了他的API密钥(导致额外费用),绕过了付费墙(直接访问付费功能),并向数据库中灌入了大量垃圾数据。最终,他不得不关闭应用来止损。
这个案例并非孤例。随着AI编程工具的普及,越来越多缺乏安全经验的开发者能够快速构建应用,但安全意识的缺失可能让他们付出沉重代价。AI降低了开发门槛,但也可能降低了安全底线。
如何修复?免费且有效的安全实践
第一步:以未登录状态测试付费功能
修复方法其实很简单,而且免费。首先,打开你的应用,在未登录的状态下尝试访问每一个付费功能。如果你能绕过付费墙,那么攻击者也能。这能帮你发现访问控制漏洞,这是AI常犯的错误之一。
访问控制漏洞(Broken Access Control) 长期位居 OWASP Top 10 首位,其本质是“服务端没有校验请求者是否有权执行该操作”。AI 生成代码时常见的模式是:在 React/Vue 等前端根据用户角色隐藏按钮或路由,但后端 API 仍然接受任何已认证甚至未认证的请求。测试时应使用两种身份交叉验证——用普通用户 token 调用管理员接口、用未登录状态直接请求受保护资源,并观察返回码与数据内容。更系统的做法是维护一份“路由 × 角色”的权限矩阵,对每个端点逐一验证;同时注意 IDOR(不安全的直接对象引用),即把 URL 中的 userId、orderId 改成他人的值,看服务端是否仍返回数据。
第二步:搜索泄露的密钥
其次,在你的线上站点中搜索秘密密钥(如API密钥、数据库密码)。AI有时会将这些敏感信息硬编码在客户端代码中,导致任何人都能查看并使用它们。使用浏览器的开发者工具或自动化扫描工具可以快速发现这类问题。
密钥硬编码之所以危险,是因为任何交付到浏览器的代码(打包后的 JS bundle)对用户完全可见,把 API 密钥写进前端等同于公开发布。正确做法是将密钥存放在服务端环境变量或专用密钥管理服务中,前端只调用自己的后端代理接口,由后端在服务端注入密钥。此外,AI 还可能把密钥写进 Git 提交历史、示例配置文件或日志里,因此仅从线上页面搜索并不足够:应同时使用 gitleaks、trufflehog 等工具扫描仓库历史,并在 CI 中加入密钥检测。一旦发现泄露,仅删除代码不够,必须立即在服务商侧轮换(rotate)该密钥,因为历史版本和缓存仍可能暴露它。
第三步:为每个API路由添加身份验证
最后,确保每个API路由都检查请求者的身份。AI生成的代码可能默认信任所有请求,或者仅在UI层进行权限检查,而API层却毫无防护。攻击者可以直接调用API来绕过UI限制。
结语:AI不是你的安全专家
AI是一个强大的编程助手,但它不是安全专家。它不会主动考虑安全性,除非你明确要求。Veracode的测试数据(45%的漏洞率、86%的XSS漏洞率)敲响了警钟:在享受AI编程效率的同时,必须补上安全这一课。
好消息是,基本的安全实践并不复杂,而且免费。通过简单的测试和检查,你可以大幅降低风险。记住,AI可以帮你写代码,但安全的责任始终在你自己肩上。
相关推荐

Genie 4世界模型上手:像木偶师一样实时导演世界
Google DeepMind 世界模型 Genie 4 深度解析:Special Guest X 实测展示如何用提示词实时导演场景、通过 Project Genie 构建自定义交互应用,以及提示词即种子的可复现设计。

黄仁勋若卸任,英伟达AI帝国将何去何从?
英伟达的AI霸权是否过度依赖黄仁勋个人?本文分析硅谷对CEO的个人崇拜现象,探讨英伟达技术护城河与组织风险,以及AI产业为何需要摆脱救世主叙事。

2026科技诉讼风向标:立法者欲收紧AI与平台责任
2026年科技诉讼成为焦点:美国参议院司法小组委员会听证会推动限制在线平台强制仲裁,并加强对深度伪造创作者的追责,科技平台与AI工具面临责任重构。