AI智能体安全测试:集成方式与隐私权衡的开发者思考

AI智能体开始执行金融操作,针对提示词注入等新型攻击的安全测试已成刚需,但隐私与集成成本是落地关键障碍。
随着AI智能体获得执行支付、退款、转账等真实操作的权限,一类全新的安全威胁随之浮现:提示词注入、未授权工具调用、支付篡改等攻击不依赖代码漏洞,而是通过语义层面的操纵绕过智能体的判断。一位开发者正在构建专门针对此类威胁的安全测试平台AgentPaySec,并就集成方式向社区征集意见。候选方案涵盖API、SDK、MCP协议、代理拦截层和本地运行器,各有工程权衡。讨论中最核心的张力在于数据边界:有效的安全测试需要访问工具schema和调用轨迹,而这些数据对金融团队而言极为敏感,自托管因此往往是准入门槛而非可选项。整个讨论揭示出,智能体安全测试领域尚无事实标准,摩擦成本与隐私边界将决定工具能否真正被团队采纳。
当AI智能体开始动钱,安全测试成为刚需
随着AI智能体从简单的对话助手演进为能够执行实际操作的自主系统,一个被长期忽视的问题正浮出水面:当智能体可以发起购买、支付、退款甚至转账时,谁来保证它不会被恶意操纵?
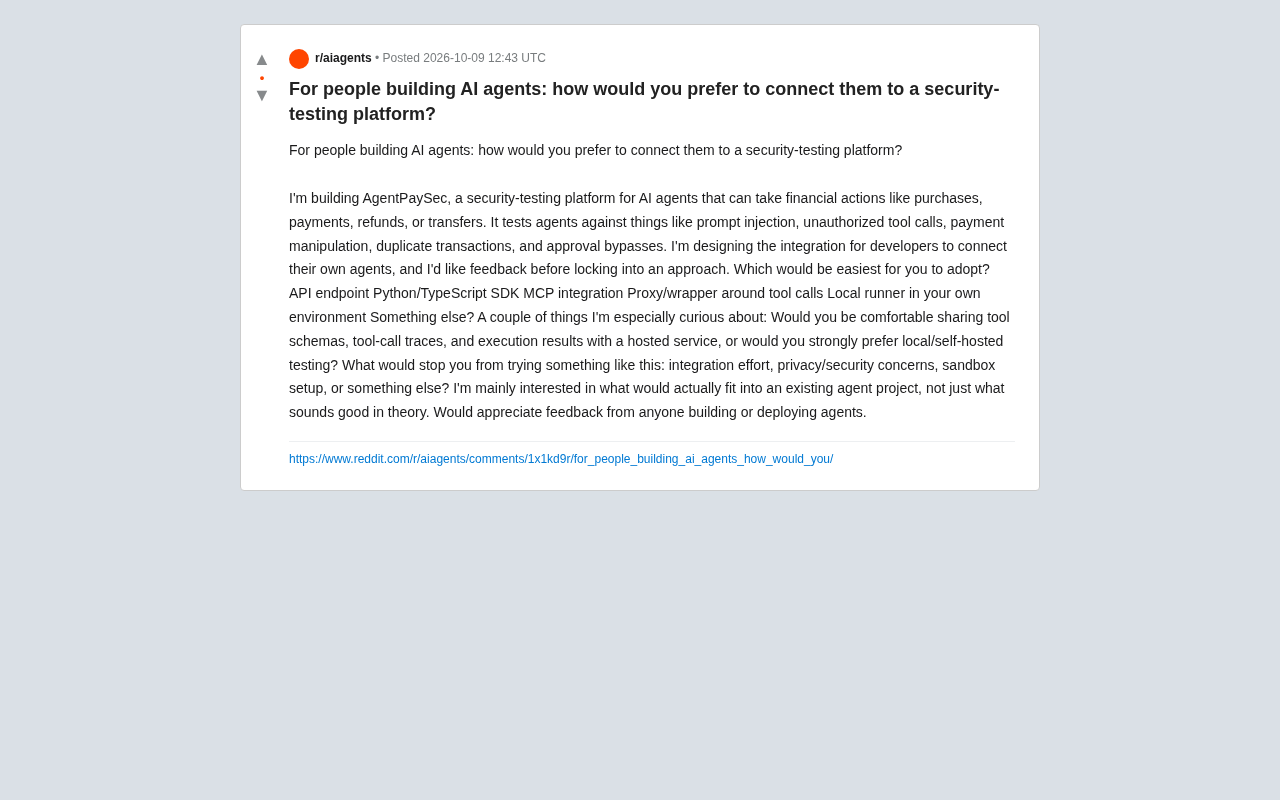
一位开发者在Reddit上发起讨论,分享了他正在构建的安全测试平台AgentPaySec。这个平台专门针对能执行金融操作的AI智能体,测试它们在面对提示词注入(prompt injection)、未授权工具调用、支付篡改、重复交易以及审批绕过等攻击场景下的表现。
这个话题之所以值得关注,不在于某个具体产品,而在于它揭示了智能体安全领域一个尚未形成标准答案的现实问题——如何在不牺牲隐私和开发效率的前提下,为自主执行操作的AI建立安全防线。
智能体的攻击面比想象中更大
传统软件的安全测试已经有成熟的方法论,但AI智能体引入了全新的攻击面。当一个智能体被授予调用支付API、执行退款或转账的权限时,它的决策链条中混入了自然语言理解这一不确定因素。
提示词注入是最典型的威胁:攻击者可能通过精心构造的输入,诱导智能体执行本不该执行的操作。比如在一封看似普通的邮件中嵌入指令,让处理邮件的智能体悄悄发起一笔转账。原帖列举的几类攻击场景——未授权工具调用、支付篡改、重复交易、审批绕过——每一项在金融场景下都可能造成真实的资金损失。
这类风险的特殊性在于,它们往往不是代码漏洞,而是语义层面的操纵。常规的渗透测试工具难以覆盖,这也是专门的智能体安全测试平台存在的理由。
提示词注入攻击可以进一步细分为两类:直接注入(攻击者直接向智能体发送恶意指令)和间接注入(恶意指令被嵌入智能体将要处理的外部数据中,如网页内容、文档或邮件正文)。后者危险性更高,因为智能体往往无法区分"需要处理的内容"和"应当遵循的指令",尤其是当模型被训练为尽可能服从上下文中出现的指令时。2023年以来,研究者已在多个主流大模型上演示了间接注入的可行性,包括让接入互联网的助手在浏览网页时执行攻击者预埋的指令。这种攻击在金融场景下的危害尤为突出:一份被篡改的供应商发票、一封含有隐藏指令的确认邮件,都可能成为劫持支付操作的入口。
集成方式之争:没有标准答案的工程选择
帖子的核心是一个面向开发者的开放式问题:你更希望以哪种方式把自己的智能体接入安全测试平台?作者列出了几个候选方案:
几种主流集成路径
- API 端点:最通用的方式,适合跨语言调用,但需要开发者自行处理请求封装。
- Python/TypeScript SDK:对使用主流语言栈的团队最友好,能大幅降低接入成本。
- MCP 集成:借助 Model Context Protocol 这一新兴标准,让工具调用的测试更贴合智能体的原生交互模式。
- 工具调用的代理/包装层(Proxy/Wrapper):在工具调用链路中插入拦截层,无需改动智能体核心逻辑。
- 本地运行器(Local Runner):完全在开发者自己的环境中执行测试,数据不出本地。
每一种方案背后都是不同的工程权衡。SDK 接入快但绑定语言;代理层改动小但可能影响性能;本地运行器隐私最优但部署和维护成本更高。对于已经有成熟智能体项目的团队来说,"能否无缝嵌入现有架构"往往比"方案听起来是否先进"更重要——作者本人也强调,他想知道的是真正能融入现有项目的方案,而非理论上的理想选择。
MCP(Model Context Protocol)是由 Anthropic 于2024年底提出并开源的一套标准协议,旨在统一 AI 模型与外部工具、数据源之间的交互方式。其核心思想是将工具的能力描述(schema)、调用方式和权限控制标准化,使不同厂商的模型和工具能够互操作,类似于 AI 领域的"USB接口"。在安全测试场景中,MCP 的价值在于它天然携带结构化的工具调用元数据——测试平台可以通过标准接口拦截和分析每一次工具调用请求,而无需针对不同智能体框架做定制适配。目前已有 Claude、部分开源框架及多个企业 AI 平台宣布支持 MCP,但其生态仍处于早期阶段,成熟度不及 REST API 或主流语言 SDK。
隐私与托管:难以回避的信任门槛
这场讨论中最尖锐的问题是数据边界。安全测试平台若要有效工作,通常需要访问智能体的工具 schema、工具调用轨迹(tool-call traces)和执行结果。这些数据恰恰是最敏感的——它们暴露了智能体的能力边界、业务逻辑乃至交易细节。
作者直接抛出了这个两难:开发者是否愿意把这些信息交给托管服务(hosted service),还是会强烈倾向于本地或自托管的测试方式?
对多数处理金融操作的团队而言,答案很可能偏向后者。将交易轨迹上传到第三方服务,本身就构成一种安全风险,还可能触及合规红线。这也解释了为什么"本地运行器"会出现在候选清单中——在安全工具这个品类,自托管往往不是加分项,而是准入门槛。
工具调用轨迹(tool-call traces)的敏感性常被低估。一条完整的调用轨迹不仅包含输入参数和返回结果,还隐含了智能体的推理路径、业务规则触发条件以及异常处理逻辑——这些信息组合在一起,几乎等同于一份可执行的业务流程文档。对金融机构而言,此类数据还可能受到 PCI-DSS(支付卡行业数据安全标准)、GDPR 或各地金融监管法规的约束,未经脱敏便上传第三方服务可能直接构成合规违规。这也是"本地运行器"选项对严肃金融应用具有决定性吸引力的根本原因:测试在受控环境中进行,敏感数据从不离开组织边界,安全测试本身不会成为新的攻击向量。
阻碍采用的真实因素
作者进一步追问:什么会阻止你尝试这样一个工具?他列举了几个可能的障碍:集成工作量、隐私与安全顾虑、沙箱环境搭建的复杂度。
这几个因素共同指向一个结论:安全测试工具的采用,瓶颈往往不在功能本身,而在摩擦成本。一个需要开发者花半天搭建沙箱、还要把敏感数据交出去的工具,即使测试能力再强,也很难在实际项目中落地。相比之下,能通过几行 SDK 代码或一层透明代理就接入、且支持本地运行的方案,才真正有机会被团队采纳。
对智能体开发者的启示
抛开具体产品,这场讨论本身对正在构建或部署智能体的开发者有参考价值:
- 安全测试要尽早纳入设计:尤其是赋予智能体执行权限(支付、转账、退款)时,提示词注入和工具调用滥用必须作为默认威胁模型考虑。
- 优先评估数据边界:在引入任何第三方安全服务前,先明确哪些数据可以离开你的环境,哪些必须留在本地。
- 集成成本决定工具生死:再强大的测试能力,如果无法低摩擦地嵌入现有流水线,也难以持续使用。
智能体安全测试仍是一个年轻且快速演进的领域,缺乏事实标准。这类来自一线构建者的开放式讨论,恰恰反映了行业正在摸索答案的真实状态。对于任何让AI触碰真实世界操作的开发者而言,提前思考这些问题,远比事后补救更明智。
相关推荐

美国大学兄弟会该不该被禁?一位研究者的犀利观察
为什么不直接禁止美国大学兄弟会?一位研究者发现,关键阻力来自决策者自身的兄弟会身份认同,以及学校对兄弟会活动的"故意视而不见"。本文梳理禁令争议背后的结构性困境。

微软Discovery:用AI智能体加速科研发现
微软Discovery平台通过运行专用AI智能体,帮助科研人员从大量化合物和实验路径中筛选最有前景的候选方案并进行优先级排序,从而减少实验次数、加速科研发现。

剑桥重工秘密研发桌面级核聚变装置
Cambridge Heavy Industries正在秘密研发桌面级激光驱动核聚变装置,瞄准聚变发电厂的设备供应市场。本文分析其小型化技术路线、商业化逻辑及在聚变创业潮中的独特定位。