AI智能体身份治理:五层架构守护Agent与MCP安全

面对AI智能体,传统IAM架构已触及极限,需从身份发现到策略执行构建五层动态治理框架。
本文整理自PlainID与iC Consult两位CTO的联合研讨,核心论点是:AI智能体的动态性、链式调用与高度不可预测性,使得过去二十年基于角色的静态IAM体系无法支撑新的安全需求。两位专家提出围绕"访问路径"的五层Agentic IAM架构,依次涵盖智能体身份、发现与注册、策略管理、授权执行与MCP控制、以及审计与可观测性。关键原则包括:智能体身份绝不应冒充用户身份;授权逻辑必须从MCP接口和应用层中剥离,交由集中式策略系统处理;令牌管理应引入事务令牌与窄作用域令牌以支持链式追溯;审计能力则支撑"人类作为智能体主管"的新型问责模式。实践建议是:不要等待,从发现与所有权梳理入手,立即启动AI安全建设。
为什么传统IAM正在遭遇瓶颈
身份与访问管理(IAM)并不是新话题,但PlainID联合创始人兼CTO Gal与iC Consult CTO Andrei在联合网络研讨会上提出了一个尖锐的判断:面对AI智能体,我们过去二十余年构建的IAM体系正在触及设计上的极限。
回顾IAM的演进路径,Andrei指出早期的焦点完全是"员工"——通过单点登录、优化入职流程来提升效率、节约成本,身份数量可数、可控、相对静态。随后扩展到消费者身份(数量更大)、再到非人类身份NHI(数量开始变得难以计数)。而智能体的出现,彻底改变了身份管理的量级与性质。
Gal强调,智能体身份不再是预先定义、预先确定的,而是动态创建、按任务生成的。更关键的是任务范围的变化:员工的权限可以用角色慢慢优化多年,但AI智能体的一大"特性"恰恰是它能做远超预期的事情。这种高度动态性,正是传统IAM架构难以支撑的根本原因。
五层Agentic IAM架构蓝图
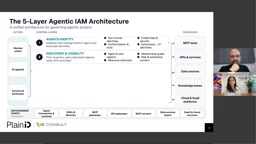
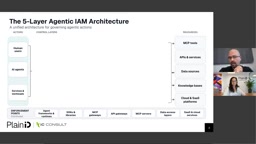
两位专家提出的核心框架,是围绕"访问路径"展开的五层架构。他们反复强调一个容易被忽视的前提:讨论智能体安全时,必须始终把资源纳入视野。
Andrei特别提醒,很多人把注意力全放在智能体本身、它的行为流程上,却忘记了更大的图景——智能体最终是为了访问企业提供的资源:MCP工具、API服务、数据源、知识库和各类应用。"如果脱离了资源,整个讨论某种程度上是没有意义的。"因此策略始终要回答一个问题:这个智能体被允许做什么。
第一层:智能体身份
关于智能体身份,Andrei澄清了一个常见误区:"AI智能体就是个服务账号"的说法是错误的。智能体可能会使用服务账号,但它远不止于此——它往往会出于正当理由收集多种凭证。更重要的原则是:智能体身份永远不应等同于用户身份,必须坚决避免冒充(impersonation)模式。
Gal补充,智能体身份管理的方式必须适配其"即时性"(just-in-time)——很多智能体是短生命周期、为特定任务而生的。
非人类身份(NHI,Non-Human Identity)是IAM领域近年快速扩张的范畴,涵盖服务账号、API密钥、OAuth客户端、机器证书等一切不属于真实人类用户的身份凭证。与人类用户不同,NHI通常没有主动登录行为,难以用MFA加固,生命周期管理也更容易被忽略——密钥长期不轮换、权限长期不收敛的问题在企业中普遍存在。AI智能体在技术层面会使用NHI凭证(如服务账号令牌)来调用API,但其治理复杂度远超传统NHI:一个智能体在单次任务中可能动态申请并组合多种凭证,且其存续时间可能仅以分钟计。这使得过去面向"长期存在的服务账号"所设计的生命周期管理流程,在智能体场景下基本失效。
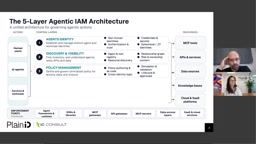
第二层:发现与注册
"如果我们不知道它们的存在,就根本无法管理它们。"Gal坦言,客户至今仍在摸索到底该在哪里管理智能体。现实是,企业不会只有一个注册表,而是会在多个超大规模云厂商、多个智能体框架中分散存在,"它们之间甚至彼此不知道对方的存在"。
Andrei给出了一个简单而深刻的事实:企业中运行的每一个应用、每一个订阅的SaaS,今天已经有智能体,或者未来会有,或者至少会提供MCP接口——"否则它就没有存在的理由了"。因此发现与可见性,加上为每个智能体建立清晰的所有权(ownership),是组织当下最该做的事。
Gal进一步主张,仅拥有单个智能体还不够,需要以"智能体类别/模式"为单位进行治理。他用模板与实例的概念来说明:一个"差旅管理"智能体的蓝图可被授权访问公司订票系统,而为Andrei个人服务的实例则只能访问他本人的邮箱和日历——不同层级对应不同复杂度的访问权限。
策略管理:从角色到动态上下文
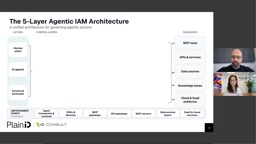
第三层是策略管理,也是整场讨论的核心。Gal明确指出:角色(roles)行不通了,静态的、预定义的供给方式无法应对这样的规模与速度。答案是策略(policy)——它能捕捉智能体活动的上下文与动态本质,并治理整个智能体工作流。
一个常被忽视的点是:智能体不是单一操作,而是一系列相互关联的操作,必须为整个流程建立上下文才能真正进行治理。
Andrei提出了"跨身份逻辑"(cross-identity logic)的概念。当用户给智能体下达任务、智能体在后台访问系统时,必须判断这是否是允许以用户身份发生的行为。未来智能体还会连接到其他智能体、形成调用链,"我们绝不希望把初始用户的令牌传递给下游某个智能体"。
Gal补充,委托(delegation)与链式身份是关键概念。访问控制不再是"我能否访问某个东西",而是多个身份的组合权限。以差旅智能体为例:真正要判断的不是智能体本身能否访问特定客户信息,而是智能体与背后的人之间的绑定关系——一个在欧洲工作的人,通过该智能体应当只能访问欧洲客户,而非美国客户。策略必须同时考虑流程中的所有身份。
执行与MCP:授权逻辑要外置
Andrei对MCP安全给出了直言不讳的警告:过去几个月出现的许多MCP相关事故,不幸都源于破损的授权概念。应用往往建立在AD组映射到具体权限的角色之上,这套机制在智能体世界里无法扩展。
他的核心建议是:把授权逻辑从应用层拉出来,交给专门的授权执行与策略管理系统,而不是试图在那个小小的MCP接口里解决——那是一条死路。
关于"在哪里执行",Gal认为没有唯一答案:从网关开始最简单、非侵入式,无需改动代码或智能体;但网关只能看到它所见的部分,因此还需要与智能体框架集成、在MCP服务器执行,甚至下沉到数据层。需要记住的是,下游应用和SaaS通常只能看到令牌里的信息,无法看到流程中涉及的所有身份。
关于"执行什么",Gal的原则是:凡是对你重要的,就执行。提示词(prompt)层面可作为第一道闸门——如果请求本身未获授权,就在提示阶段拦截;数据层面,未授权数据不应进入智能体流程,仅做掩码是不够的。
对MCP控制,Gal强调仅判断"能否使用某个工具"远远不够,还需理解是谁在使用、意图是什么、以及工具如何被使用。他举例:同一个差旅智能体,用来给客户发通知是正当用途,但用它向大量非目标客户群发邮件就是滥用。要真正管控,必须理解工具的使用方式与目的。
MCP(Model Context Protocol)是由Anthropic提出、目前被多个AI框架采纳的开放协议,旨在为大语言模型提供标准化的工具调用与上下文接入接口。MCP服务器扮演"工具提供方"的角色,智能体通过MCP客户端向其发送请求以调用外部能力,例如查询数据库、发送邮件或调用企业内部API。由于MCP本身是一个轻量级协议层,并未内置细粒度授权机制,早期实现中普遍存在直接依赖调用方传入身份令牌、由应用自行判断权限的做法。这种模式在智能体链式调用场景下尤为危险:中间节点无法验证请求的完整身份链,也无法实施符合最小权限原则的访问控制。将授权决策外置到独立的策略决策点(PDP),并在MCP层仅执行策略结果,是当前安全架构的主流建议方向。
令牌、追溯与可观测性
针对观众提出的"如何在智能体运行时终止用户令牌、换取代表智能体身份的令牌"这一问题,Andrei指出最糟糕的模式是:本地MCP服务器直接转发终端用户会话、冒充用户去访问目标系统——这样目标系统再也无法识别出其实是智能体在操作,追溯性彻底丧失。
正确做法是使用能清楚表明"智能体代表终端用户行事"的令牌。他提到可借助事务令牌(transaction tokens)等标准,在令牌声明中包含subject、client、audience以及整个行为链的信息。同时下游不应沿用同一个令牌,而要通过令牌交换协议获取窄作用域令牌——把一个权限极大的令牌在世界里到处传递,过去就不是最佳实践,在智能体时代更会放大风险。
最后一层是审计与可观测性。不仅要执行访问控制,还要理解发生了什么、为什么如此执行、依据哪条策略、有何证据证明某操作被批准或拒绝。
Andrei把这与责任和问责紧密关联。他描绘了一种工作模式的转变:未来人类更像"主管",管理着10个、15个甚至更多智能体组成的团队。即便无法控制每一步,只要你下达了指令、赋予了访问权、作为human-in-the-loop存在,你就要对它们的活动负责——如同主管对团队成员负责。而审计与可观测能力,正是支撑这种问责的基础。
事务令牌(Transaction Tokens)是IETF OAuth工作组正在标准化的一种令牌机制(草案编号 draft-ietf-oauth-transaction-tokens),专门用于解决微服务与智能体链式调用中的身份传递问题。其核心思路是:在调用链的入口处由授权服务器签发一个不可篡改的令牌,其中包含原始主体(subject)、发起客户端(client)、目标受众(audience)以及调用链上下文,下游各节点可以验证这一令牌以确认"谁、以何种授权、为何目的"发起了当前请求。与直接转发用户访问令牌相比,事务令牌的优势在于:下游系统始终能区分"用户直接操作"与"智能体代表用户操作",审计日志因此具备完整的因果链,同时通过令牌交换(Token Exchange,RFC 8693)为每个下游节点签发窄作用域令牌,严格限制单个节点的实际权限范围。
如何起步:别等,现在就做
当被问及该如何开始时,Andrei的回答简洁有力:这个领域变化太快,总有新东西冒出来、让人困惑,"但别等"。比起纠结从哪里开始,更重要的是真正开始AI安全建设。
他建议可以从**发现(discovery)**入手,用结构化方法厘清所有权、目的与意图;也可以从针对有限数量智能体和资源的试点做起,先在自己的环境中跑通"好的样子"是什么。"重要的不是做什么,而是现在就做"——因为智能体正在不断被创建,必须尽快把它们重新纳入管控。
这场由PlainID与iC Consult联合呈现的讨论,本质上是把零信任架构的目标延伸到了AI智能体这一新型行为者身上:目标没变,但行为者变了,架构也必须随之进化。
相关推荐

uGAP:统一100+非洲地理数据集的AI平台
uGAP是开普敦大学团队开发的非洲地理空间AI平台,统一120余个非洲数据集并提供Python SDK,支持数据发现、处理与模型训练一站式工作流,已用于气旋洪水制图等实战场景。

Cursor能控制你的电脑了:AI代理可驱动桌面应用测试
Cursor 新增桌面控制能力,AI 代理可驱动 iOS 模拟器等桌面应用测试自己构建的功能。本文分析这一更新对开发工作流的影响、技术实现可能路径及可靠性考量。

Vibecoding自研推理引擎:理想丰满,现实骨感
Reddit开发者分享Vibecoding自研推理引擎的真实经历:用WebGL2和GLSL在浏览器跑GGUF Q4模型,却陷入tokenizer调试地狱。本文分析浏览器端LLM推理的工程难点,以及为何直接clone llama.cpp是更理性的选择。