AI自动化渗透测试学习路线:从入门到SRC实战

B站整理的四模块AI渗透测试学习路线,从认知边界到SRC实战。
文章介绍了一套在B站流传的「AI+渗透测试」学习路线,将其拆为四个模块:入门阶段建立网络安全认知、理解skill/context/agent等概念并明确合法授权边界;AI辅助Web漏洞挖掘阶段搭建AI实验环境,用AI完成资产收集、指纹识别、扫描结果与源码分析,并围绕OWASP TOP10学习SQL注入、越权与逻辑漏洞;核心模块是把AI嵌入完整流程,包括Skill封装、调用Kali中的Nmap/Nikto/Metasploit以及POC生成与验证;最后通过HTB、VulnHub靶场和补天、漏洞盒子等SRC平台积累实战经验。文章强调AI是效率工具而非一键挖洞神话,核心仍是理解漏洞原理与业务逻辑。
AI 正在改变渗透测试的学习方式。过去学挖漏洞,路径往往是「先啃完命令行和工具手册,再上靶场反复练」。如今这套流程正在被重写——AI 可以帮你写资产收集脚本、分析扫描结果、甚至生成 POC 验证代码。B 站上有一套被整理出来的「AI + 渗透测试」学习路线,把整个过程拆成四个模块,对想入门网络安全的人有不错的参考价值。
模块一:先建立正确的认知边界
这条路线把入门阶段的核心目标定为两件事:建立正确的网络安全认知,以及理解 AI 在漏洞挖掘中到底能干什么。
具体要搞清楚的概念包括:什么是 skill、什么是上下文(context)、什么是 agent 智能体,以及 codex、hermes、workbody 这类常见的 agent 工具。这些名词听起来抽象,但它们是后面所有自动化操作的基础——不理解 agent 的工作方式,就很难判断 AI 给出的结果能不能信。
同样重要的是白帽黑客的定义、职业伦理和安全测试的合法边界。素材里说得很直接:安全技术本身是一种能力,但所有测试行为都必须建立在合法授权之上。这条线划不清楚,后面的技术学得再好也是危险的。
基础流程也要过一遍:信息收集、威胁建模、漏洞利用、后渗透、报告生成。这些是后续做自动化的骨架,AI 只是填充进每个环节的加速器。
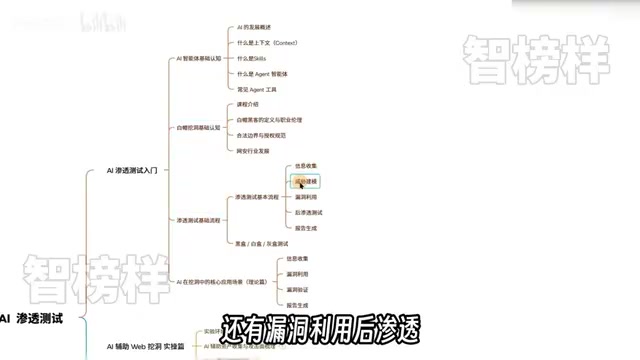
Agent(智能体)是当前 AI 应用的核心范式,指大模型在给定目标下自主规划步骤、调用工具并观察反馈的循环系统。与单轮问答不同,agent 通常包含规划(把任务拆成子步骤)、工具调用(如执行命令、读写文件、发起网络请求)和记忆(保存中间结果与上下文)三个组件。渗透测试场景中,agent 之所以有用,是因为资产收集、扫描、验证本身就是多步骤、需要根据反馈调整的流程,正好契合 agent 的工作方式。Codex 是 OpenAI 早期面向代码生成的模型系列,也是后来代码智能体类工具的代表性名称;hermes、workbody 则是素材中提到的具体 agent 工具/助手产品。理解这些概念的关键在于区分「模型」与「agent 框架」:模型负责推理与生成,框架负责调度工具和维护上下文。
模块二:AI 辅助 Web 漏洞挖掘
进入实操阶段后,第一步是搭好 AI 实验环境。这包括 workbody 这类 AI 助手的安装配置、常见大模型的选择、工作空间设置以及访问权限管理。环境没搭对,后面调用工具会处处卡壳。
资产收集和攻击面梳理是传统渗透测试里最耗人力的环节之一——手动写脚本、跑多个工具、再人工看结果。素材指出,现在 AI 可以辅助完成资产收集工具的编写、Web 指纹识别和扫描结果分析,还能参与源码分析,帮助发现潜在安全问题。
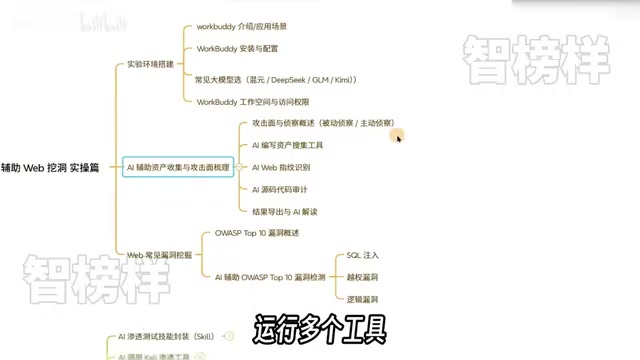
到了漏洞挖掘本身,重点围绕 OWASP TOP10 里的常见类型展开,比如 SQL 注入(素材中口误为「Circle 注入」)、越权漏洞和逻辑漏洞。学习时要抓住两个点:漏洞产生的根本原因,以及如何借助 AI 完成发现和验证。复杂业务场景同样值得关注,注册、登录、修改密码这些流程中的安全问题,以及验证码绕过、登录验证绕过,都是 AI 可以辅助分析的对象。
OWASP TOP10 是由 OWASP(开放式 Web 应用安全项目)每数年更新一次的 Web 应用十大安全风险清单,是业界公认的漏洞分类与学习框架。近年版本中常见的条目包括失效的访问控制、加密机制失效、注入类漏洞(SQL 注入、命令注入等)、不安全设计、安全配置错误、易受攻击和过时的组件、身份认证与鉴权失效、软件与数据完整性失效、安全日志与监控失效以及服务端请求伪造(SSRF)。把学习重点放在这份清单上,好处是覆盖了真实世界中最高频的漏洞类型,且每类都有成熟的检测思路和验证方法。需要说明的是,原文提到的「越权漏洞」在 OWASP 分类中通常归入失效的访问控制,而「逻辑漏洞」往往对应不安全设计,它们共同的特点是难以靠扫描器自动发现,更依赖对业务流程的理解,这也是 AI 辅助分析能发挥价值的地方。
模块三:AI 驱动自动化渗透测试
这是整条路线里最核心的部分,目标是把 AI 嵌入完整的渗透测试流程。
第一个能力是 Skill 封装:把一套完整的测试流程(比如越权检测)封装成可重复调用的 Skill。面对同类场景时直接复用,不用每次从零搭建。这其实是把个人经验资产化,也是自动化测试效率提升的关键。
第二个能力是让 AI 调用 Kali Linux 里的安全工具,包括 Nmap、Nikto(素材中口误为「Circlemap」)和 Metasploit。通过 AI 连接 Kali 环境,可以从信息收集一路走到漏洞分析和利用。
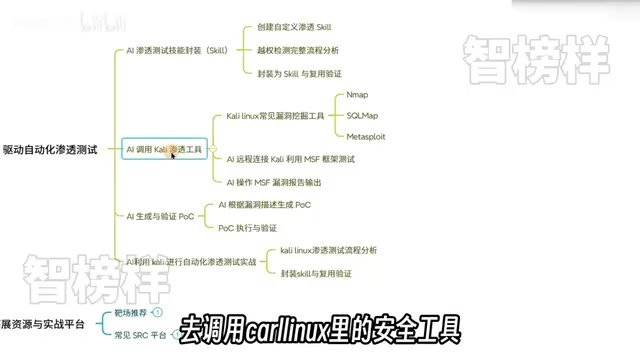
第三个能力是 POC 的生成与验证。POC 即漏洞概念验证代码,AI 可以根据漏洞描述生成对应的 POC,再执行验证。素材强调,这项能力在漏洞挖掘和 SRC 漏洞提交过程中有很高的实际价值——它能显著缩短从「怀疑有漏洞」到「确认可复现」之间的距离。
最后是把 AI 和 Kali 结合起来做一次完整的自动化渗透测试实战,把前面的 AI 能力、工具调用能力和漏洞分析能力全部串起来。
Kali Linux 是基于 Debian 的渗透测试专用发行版,预装了数百款安全工具,常被作为渗透测试的标准作业环境。原文提到的几款工具定位各有不同:Nmap 是网络发现与端口扫描工具,用于识别存活主机、开放端口、服务版本和操作系统指纹,是信息收集阶段的基础;Nikto 是 Web 服务器扫描器,主要检测过时的服务器软件、危险文件和常见配置问题;Metasploit 则是漏洞利用框架,提供漏洞模块、载荷(payload)和会话管理能力,可把「发现漏洞」推进到「验证利用」。AI 调用这些工具的方式通常是通过命令行接口或 API,由 agent 根据上一步输出决定下一步执行什么。这种组合的价值在于把工具链的编排从人工记忆命令转变为由 AI 规划执行,但也要求使用者能判断每一步结果是否合理,避免在错误方向上盲目推进。
模块四:靶场练习与 SRC 实战
理论学完必须落地。素材建议先在靶场平台练习,比如 HTB 和 VulnHub(素材中口误为「Valhub」),这些平台提供不同难度的靶机环境,适合练漏洞分析和渗透测试手法。
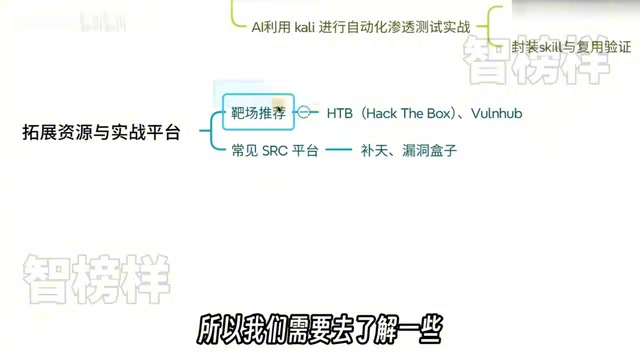
然后进入真实漏洞挖掘平台,国内常见的有补天和漏洞盒子。通过这些 SRC 平台,可以了解真实企业的漏洞挖掘流程,积累实际的漏洞提交经验。从靶场到 SRC 的过渡,是从「会打靶」到「能交付」的关键一步。
HTB(Hack The Box)和 VulnHub 是两类定位不同的练习平台。HTB 是在线平台,提供从入门到专家难度的靶机、以及按路径组织的学习模块,社区活跃,部分内容需付费订阅;VulnHub 则提供可下载的虚拟机镜像,本地导入后离线练习,适合没有稳定网络环境或希望反复重来的学习者。SRC(Security Response Center,安全响应中心)是企业接收外部白帽提交漏洞的官方渠道,国内常见的有补天、漏洞盒子以及各大厂商自建 SRC。在 SRC 提交漏洞时,通常需要提供漏洞复现步骤、影响范围和验证证据,这正是 POC 能力体现价值的地方。需要强调的是,SRC 平台只接受对授权范围内资产的测试,未授权测试即便发现了真实漏洞也可能涉及法律风险,这与前文强调的合法授权边界是一致的。
这套路线的价值在哪
素材最后给出的判断值得引用:未来的安全测试不再只是单纯依靠人工执行命令、重复运行工具,而是要学会利用 AI 提升效率,把重复性工作交给 AI,把精力放在漏洞分析、攻击思路和安全策略上。
这个判断的合理之处在于,它没有把 AI 包装成「一键挖洞」的神话,而是定位成效率工具。漏洞挖掘的核心仍然是理解漏洞原理和业务逻辑,AI 只是在信息收集、脚本编写、POC 生成这些环节压缩了时间成本。对零基础学习者来说,按这四个模块循序渐进,比盲目堆工具清单更有方向感。
相关推荐

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。

trainlint:静态检查揪出不会崩溃的 ML 训练 Bug
trainlint 是一个静态检查工具,能找出不会报错的机器学习训练 bug,包括数据泄漏、eval 模式残留、softmax 与 CrossEntropyLoss 冲突等十四类问题。本文介绍其原理、验证结果与局限。