AI自动挖SRC漏洞:Hermes Agent工作台搭建实操

B站UP主实操演示用AI Agent搭建SRC漏洞挖掘工作台,强调框架不变、工具在变、人的判断始终在场。
文章整理自B站UP主关于AI自动挖SRC漏洞的实操视频,核心观点是传统漏洞挖掘的“万能三步法”(理解目标、发现漏洞、形成报告)和报告四要素(URL、复现过程、危害说明、修复建议)不会因AI而改变,AI应模仿安全人员的思路而非绕开框架。文章对比了网页一问一答与AI Agent两种路线,认为Agent的完整任务执行模式更适合流程化挖洞;在工具选型上分析了Claude Code封号风险、OpenClaw类产品生命周期问题,以及Hermes Agent相对省token的优势。文中还指出安全Skill的本质是将专家经验固化为Agent可执行模块,并强调实操前应在靶场验证、完全不干预在当前阶段并不现实。
网络安全圈最近流行一个话题:能不能让AI自动挖SRC漏洞?B站上有UP主做了一次完整实操,从传统漏洞挖掘的底层逻辑讲起,一直讲到用AI Agent搭建自动化工作台。这篇文章把视频里的核心思路和关键判断整理出来,供想尝试AI辅助漏洞挖掘的安全从业者参考。
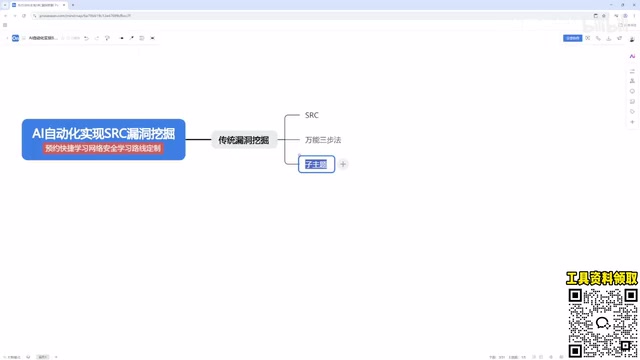
传统漏洞挖掘的底层框架,AI也得遵守
UP主在视频开篇反复强调一个观点:不管用传统方式还是AI方式,漏洞挖掘的"万能三步法"和漏洞报告"四要素"都不会消失。
所谓万能三步法,是SRC漏洞挖掘的基本路径——理解目标、发现漏洞、形成报告。而漏洞报告四要素则包括URL、复现过程、危害说明和修复建议。这两套框架是网络安全人员做漏洞挖掘的底层逻辑,AI要做的是模仿这个逻辑,而不是绕开它。
这个判断值得重视。很多人在讨论AI自动化时,容易把注意力放在工具本身,忽略了安全工作的专业框架才是核心。AI Agent的价值在于执行效率,但它需要被约束在正确的挖掘思路和报告规范里。UP主明确说,让AI模仿网络安全人员的思路去做漏洞挖掘,这一点务必要了解。
SRC(Security Response Center)是各大互联网公司设立的安全应急响应中心,负责接收外部安全研究者提交的漏洞报告并给予奖励。漏洞挖掘者通常围绕SRC的收录范围和评级标准开展工作,因此“理解目标”不仅是技术层面的信息收集,也包括弄清目标SRC的规则、资产范围和评分体系。这与公开漏洞赏金平台(如HackerOne)的运作逻辑类似,但国内SRC多为企业自建,规则差异较大,对报告格式和复现细节的要求往往更严格,这也是“报告四要素”在实战中格外重要的原因。
网页交互 vs AI Agent:两种路线的现实差距
视频把AI的使用方式分成两类,并给出了明确的适用性判断。
第一类是网页直接交互。打开DeepSeek、Kimi、智谱清言这类网站,一问一答地对话。这种方式早期不太方便用于漏洞挖掘,UP主提到现在虽然可以用了,但本质上仍是一问一答的节奏,在挖洞这种需要连续执行多步骤任务的场景里效率有限。不过他也提到,像"签问3.8max"(音)这类产品在网页端加入了一些技能能力,算是一个折中方案。
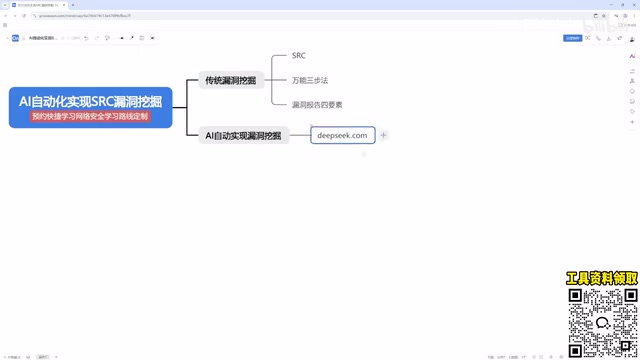
第二类是AI Agent方式。给一个任务,Agent从头跑到尾,中间可以干预也可以不干预。这种模式适合漏洞挖掘这类流程化任务,也是本次实操采用的方式。
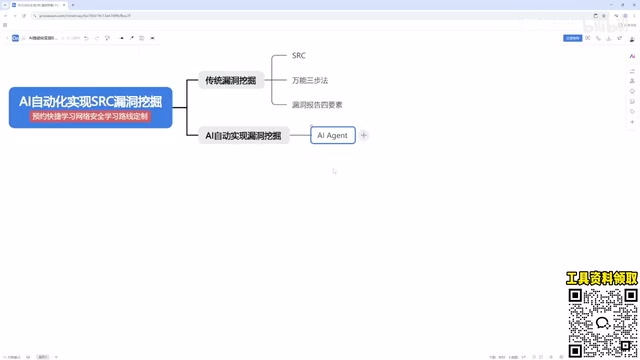
UP主对市面上几款Agent工具做了点评:Claude Code能力不错但封号风险高,他甚至提到最近有美国程序员在深圳开会期间账号被封的事情;Codex是无牙老师在课程中常用的工具;个人智能助理类产品如OpenClaw广告(音)在2025年底到2026年初有过一波免费安装热潮,360、腾讯都参与过,但腾讯的QCloud产品在WorkBuddy广告出现后被砍掉,据称十月份停止维护。
AI Agent与普通对话式AI的核心区别在于“工具调用”和“任务循环”能力。Agent可以自主规划步骤、调用浏览器、终端、扫描器等外部工具,并根据执行结果决定下一步动作,形成“思考—行动—观察”的闭环。这种能力依赖模型对函数调用(Function Calling)协议的支持,以及上下文管理和错误重试机制。对于漏洞挖掘这类需要多步骤、跨工具协作的任务,Agent模式的连续执行能力是网页一问一答模式难以替代的,但同时也带来了token消耗高、执行偏离目标等新问题。
Hermes Agent为什么被选中
在这些工具之后,UP主提到了Hermes Edge(音),并给出一个关键对比:它比OpenClaw更节约token,使用起来更方便。但他也坦率地说,真正用多了会发现它也不是不用token,只是相对更省。
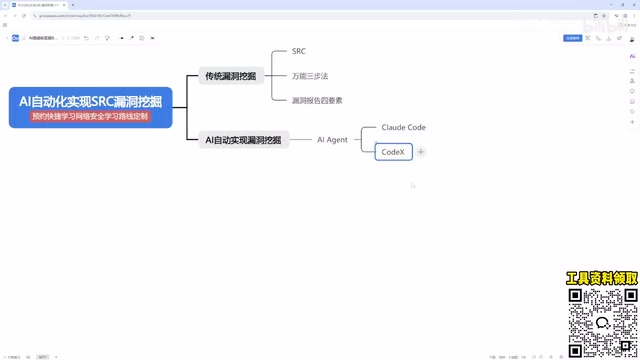
选择Hermes Agent作为工作台核心,背后有一个务实考量:漏洞挖掘任务往往需要多轮工具调用和较长的执行链路,token消耗是实际成本。一个相对节省token的Agent,在长期使用中更有优势。这与视频里提到的"事半功倍"目标是一致的。
不过需要说明的是,视频对Hermes Agent的具体部署步骤着墨较少,更多是围绕工作台的构建思路和工具选型展开。真正的"手把手搭建"部分,需要结合视频画面中的操作演示来看。
安全Skill技能:Agent的能力边界在哪
标题里提到的"安全Skill技能",是这套工作台的关键设计。Agent本身是通用执行器,要让它做漏洞挖掘,需要给它注入安全领域的技能——可能是漏洞探测的指令集、报告生成的模板,或者特定工具链的调用方式。
UP主没有在口述中展开Skill的具体实现,但从他反复强调"AI要模仿网络安全人员"来看,Skill的本质是把安全专家的经验固化成Agent可执行的模块。这也是当前AI Agent在垂直领域落地的主流思路:通用模型加领域技能包。
对想做类似尝试的安全人员来说,这意味着工作台的重心不只是选一个Agent工具,更在于把自身的挖掘方法论转化为结构化的技能描述。三步法和四要素,恰好可以作为技能设计的骨架。
Skill(技能)在Agent体系中通常指以结构化描述封装的领域能力,常见形式包括提示词模板、工具调用脚本、知识库检索规则等。与微调模型不同,Skill不需要重新训练模型,而是通过上下文注入的方式让通用模型获得特定领域的操作知识,成本低、迭代快。在安全场景中,Skill可以把常见漏洞的探测思路、Payload构造方法、报告模板等固化为可复用模块,使Agent在不同任务中调用统一的标准流程,这也是“通用模型加领域技能包”成为垂直落地主流路径的技术原因。
实操前的几个冷判断
从视频内容能提炼出几个不那么"热血"的结论。
AI自动挖SRC漏洞目前仍处在工具辅助阶段。Agent能跑完整任务流程,但任务的定义、技能的编写、结果的审核,都离不开人。UP主说"中间你可以干预",反过来理解就是,完全不干预在当前阶段并不现实。
工具选型没有银弹。Claude Code有封号风险,OpenClaw类产品有生命周期问题,Hermes Agent省token但也不是零成本。选择哪个,取决于预算、合规要求和任务频率。
靶场部署测试是必要环节。标题里提到"部署测试靶场完整实操",这是负责任的做法——在真实SRC目标上试错之前,先在靶场验证工作台的稳定性和准确性,避免误报和合规风险。
最后一张截图的caption是残缺的("像我们早期呃"),无法确认具体内容,这里不做过度解读。整体来看,这期视频的价值在于把一个热门概念拆解成可讨论的工程问题:框架不变、工具在变、人的判断始终在场。
靶场(Cyber Range)是模拟真实网络环境的隔离测试平台,常见开源方案包括DVWA、VulnHub靶机以及OWASP Juice Shop等。在靶场中验证AI工作台,重点在于检验Agent的漏洞识别准确率、误报率以及报告生成的完整性,同时避免在未授权目标上操作带来的法律风险。按照《网络安全法》及相关司法解释,未经授权对真实系统进行漏洞探测可能构成违法行为,因此先在靶场完成稳定性验证,再申请SRC授权测试,是AI辅助漏洞挖掘必须遵守的合规底线。
相关推荐

3分钟看懂DeepSeek:从量化私募到开源AI领跑者的崛起之路
3分钟看懂DeepSeek发展史:从幻方量化的算力积累,到V2的MLA推理降本、V3的557.6万美元训练账单、R1开源引爆全球,再到V4与70亿美元A轮融资,梳理深度求索的关键节点与技术路线。

本地文学创作模型PK:Qwen3.8 27B微调版胜出,DeepSeek v4.1表现平淡
B站UP主横向测评七款本地文学创作模型:海明威、HumanLike Chat基于Qwen3.8 27B微调表现最佳,DeepSeek v4.1叙事平淡,东方朔角色混乱垫底。附三道测试题评分与使用建议。

梁文锋的三次豪赌:DeepSeek为何将82%毛利开源?
DeepSeek为何把82%毛利的推理框架DeepInfer开源,又启动千亿融资?从技术路线、国产芯片到组织纯粹性,解析梁文锋的三次豪赌与开源战略背后的商业与理想逻辑。