Android开发者验证:四大路径与全球推行时间表

Google详解Android开发者验证四大路径、自动化API与2026年全球执法时间表。
在Android开发者峰会上,Google介绍了开发者验证机制的最新进展,旨在通过将每个应用绑定到可追责的法律实体来遏制恶意软件扩散。文章详细阐述了四条验证路径:Play开发者自动同步、独立分发者通过Android Developer Console注册、学生与爱好者使用免费有限分发账户(设备上限提升至50台),以及高级用户通过强制重启和24小时倒计时流程安装未注册应用。Google还推出了两个API支持大规模程序化注册与状态查询,并公布了2026年9月30日在巴西、印尼、新加坡、泰国启动区域执法的时间表,强调组织需提前申请DUNS编号。
在Android开发者峰会(ADS)上,Google详细介绍了Android开发者验证(Developer Verification)的最新进展与完整实施路径。这项机制旨在通过将每个分发的应用与经过验证的合法实体或开发者绑定,打破恶意软件分发者利用匿名性快速扩散有害应用的产业链。来自Android开发者关系团队的Rob Clifford和App与生态信任团队的产品经理Nahid Vora共同分享了四大验证路径、自动化工具以及全球推行的关键时间节点。
为什么需要开发者验证?
Nahid Vora在开场中直指问题的核心:金融欺诈、银行木马等恶意行为每年造成数十亿美元的用户损失。分析这些攻击后可以发现一个共同模式——恶意团伙利用匿名性快速、反复地传播有害应用,当安全团队识别出某个恶意包时,攻击者早已转向下一个目标。
开发者验证正是为了打破这种不对称性。通过将每个应用链接到经过验证的、可追责的法律实体,验证机制显著提高了诈骗者的经济门槛,并瓦解了"一次性"恶意软件网络的生存能力。据官方数据,自3月面向所有开发者开放验证以来,全球已有数百万应用完成注册;在巴西、印度尼西亚、新加坡和泰国等已启动区域保护的市场中,已注册应用覆盖了超过99%的应用安装量。
包名与签名密钥是Android应用身份的两个核心标识。包名(如com.example.app)是应用在系统与商店中的唯一标识符,而签名密钥则是开发者对应用进行数字签名的私钥,用于证明应用来源的完整性与真实性。Android系统在安装和更新应用时,会校验新版本是否由同一密钥签名,以防止恶意替换。开发者验证机制正是将这两个标识与经过验证的法律实体绑定:注册包名和签名密钥后,系统便能判断某个应用是否由可追责的开发者分发。若开发者在不同渠道使用不同包名或签名密钥,这些变体不会被自动关联,因此需要手动注册,否则可能被区域执法拦截。
四大验证路径:匹配不同开发者类型
针对不同类型的开发者,Google设计了四条清晰的路径:
1. Google Play开发者
超过99%的Play开发者已完成Trader ID验证,超过99%的应用也已在Play上注册。Play Console会自动将注册的包名同步到后端注册表。但有一个关键场景需要特别注意:许多开发者会在Play之外分发企业变体或上架其他应用商店,如果使用了不同的包名或签名密钥,系统将无法识别。这类应用必须通过Play Console中的"开发者验证"标签页手动注册。
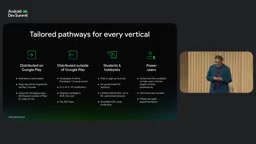
2. Play之外的独立分发者
对于不依赖Play Console的开发者,Google创建了独立的Android Developer Console(地址为android.google.com/developer-console)。整个流程只需三步:创建账户(以组织或个人身份注册)、完成ID验证(组织需要Dun & Bradstreet编号,如果没有,至少需要30天,建议立即启动申请)、注册包名和签名密钥。上传包并证明签名密钥归属的过程非常简单。
3. 学生与爱好者:有限分发账户
这条路径完全免费,无需ID验证,也不需要年费、DUNS编号或商业注册文件,只需一个Google账户。开发者可以在控制台注册一个有效的包名(如Cameramagic),并在构建步骤中添加SHA-256公钥,将包名与账户绑定。分享时,开发者通过控制台添加关联设备,生成二维码或链接发送给设备所有者;对方确认信任并同意安装后,会收到一个验证码回传给开发者,完成授权。
值得一提的是,基于开发者反馈,Google宣布将关联设备上限从20台提升到50台,并将在近期推出。
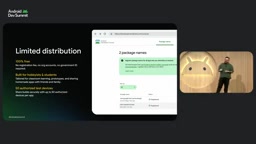
4. 高级用户与开源实验者:高级流程
对于希望自行决定安装未注册应用的高级用户,Google提供了"高级流程"(Advanced Flow)。用户需先进入开发者模式(在"关于手机"中连续点击版本号七次),然后在开发者选项中开启"允许来自未验证开发者的应用"。开启后需要确认警告提示——如果有人引导你这样做,很可能是诈骗。
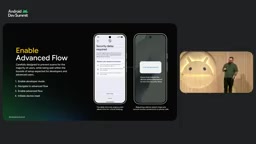
关键的安全设计在于:用户必须重启设备,并等待不可跳过的24小时倒计时。这一机制针对的是现实中利用紧迫感、恐惧和电话胁迫迫使受害者侧载恶意软件的金融诈骗手法。24小时为用户提供了冷静思考和寻求帮助的窗口。倒计时结束后,用户可以选择临时关闭验证(7天)或永久关闭,且在最终确认前还需再次确认风险。
自动化工具:API让大规模合规成为可能
对于管理数十到数千个应用的大型工作室和第三方分发商,手动注册会成为瓶颈。为此Google推出了两个API:
-
Android Developer Console API:支持程序化注册,第三方商店可将合规流程直接集成到自己的用户体验中。API包含基于真实安装量的冲突解决规则——占已知安装量超过50%的密钥优先,防止对已建立包名的未授权抢占。由于验证绑定到Google账户下的法律实体,传统服务账户和API密钥不可用,CI/CD环境(如GitHub Actions或Cloud Build)需通过一次性的OAuth 2.0离线授权获取刷新令牌,再按需生成短期访问令牌。
-
Android Developer Status API:服务器到服务器API,供IDE和CI/CD工具查询某个包名是否已注册到验证开发者,并验证签名证书是否与注册凭据匹配,提示用户注册未识别的应用。
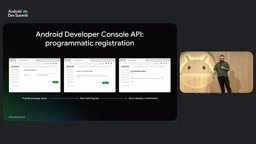
OAuth 2.0离线授权是一种授权框架,允许应用在用户不直接参与的情况下长期访问受保护资源。在CI/CD场景中,传统服务账户和API密钥因无法绑定到具体法律实体而被禁用,开发者需通过一次性的OAuth 2.0授权流程获取刷新令牌(refresh token)。该刷新令牌可安全存储在CI/CD的密钥管理系统中,之后按需换取短期访问令牌(access token),用于调用Android Developer Console API完成程序化注册。这种方式既满足了自动化需求,又确保了每次操作都可追溯到已验证的开发者账户。
全球推行时间表
- 第一阶段:2026年3月,Android Developer Console上线。
- 第二阶段:五个月后,开发者工具更广泛可用。
- 第三阶段:2026年9月30日,在巴西、印度尼西亚、新加坡和泰国启动区域执法,七大合作商店执行已验证开发者要求。
- 第四阶段:2026年将逐步扩大保护范围。
需要注意:如果开发者位于中国但向上述执法区域分发应用,同样必须完成注册。
开发者现在应该做什么
官方给出的行动清单非常明确:Play开发者应立即审计Play Console中的应用注册状态,尤其是Play之外分发的变体;仅在Play之外分发的开发者应尽快创建Android Developer Console账户并完成ID验证;学生和爱好者可免费创建账户,向最多50台设备分发应用。
背景补充
**Dun & Bradstreet编号(DUNS)**是一个全球通用的九位数字企业标识码,由邓白氏公司分配,用于唯一识别法律实体。在开发者验证中,组织身份(而非个人)需要提供DUNS编号以完成企业身份核验。由于DUNS的申请与审核流程通常需要数周,官方建议至少预留30天,因此计划通过独立控制台分发的组织应尽早启动申请,以免延误应用注册与分发。个人开发者则无需DUNS,可直接以个人身份完成ID验证。
社会工程学诈骗是攻击者利用心理操纵而非技术漏洞来诱导用户执行不安全操作的手段,常见形式包括冒充客服、制造紧急威胁(如“账户即将被冻结”)或伪装成技术支持,引导受害者在压力下侧载恶意应用。高级流程中的强制重启与24小时不可跳过倒计时,正是为了打断这种“紧迫感”驱动的决策链:重启设备会中断攻击者与受害者的实时通话或远程控制,而24小时等待期则提供了一个冷静窗口,让用户有机会核实信息或寻求亲友帮助。这一设计将安全决策从情绪驱动转为理性评估。
相关推荐
Claude Code v2.1.316 更新解析:企业级网关与多项稳定性修复
Claude Code v2.1.316 发布:新增企业网关池化组预算、分层策略模式、子智能体 effort 控制,修复 Shell、网络与会话恢复等数十项问题,并弃用 Opus 4.8 fast 模式。
17世纪英国洪水与末日恐慌:天气史新解
基于Hacker News讨论的'17世纪英国洪水与不祥预感',解读极端天气如何被赋予神意与政治预兆意义,并探讨天气史对当代气候传播与灾害舆情的启示。

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。