Anthropic Python SDK v1.10.0发布:企业级功能与插件市场登场

Anthropic Python SDK v1.10.0 集中落地企业级分析、RBAC权限、插件市场等能力,Organization API正式GA。
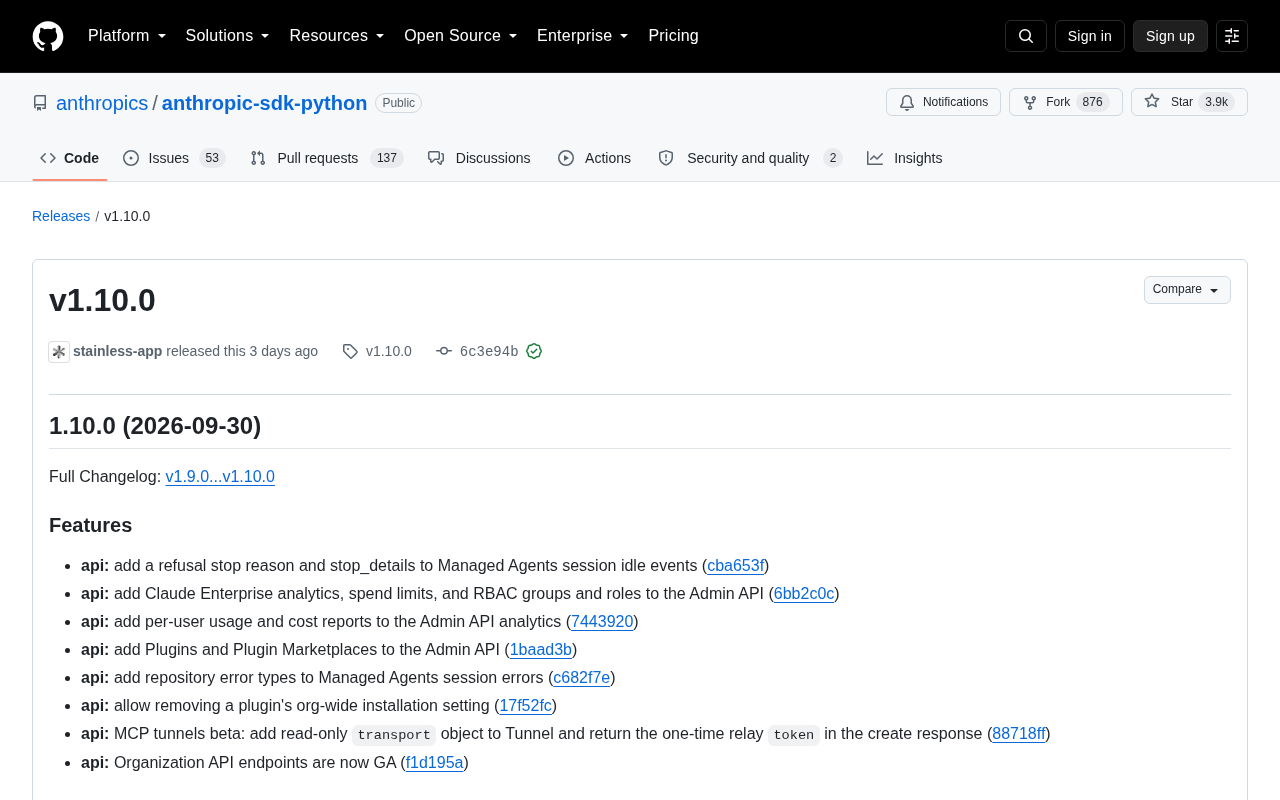
Anthropic 官方 Python SDK v1.10.0 是一次面向企业化与生态化的集中发力。Admin API 新增了 Claude Enterprise 分析、支出限额和 RBAC 权限管理,配合按用户维度的用量成本报告,为大型团队提供了完整的治理工具链。Organization API 正式进入 GA 阶段,组织级管理从实验性功能升级为生产可用的稳定接口。Plugin Marketplaces 的引入标志着 Claude 生态向可组合、可扩展的平台方向演进,管理员可在组织层面统一管控插件的安装与分发。Managed Agents 和 MCP 隧道也获得多项细化改进,错误处理更加精准。安全层面,SDK 收紧了凭证文件的写权限校验,并修复了自动分页在空页场景下的遍历终止问题。
Anthropic 官方 Python SDK 迎来 v1.10.0 版本更新。这次发布的重点不只是常规的 bug 修复,更在于向企业级场景和开发者生态迈出了一大步——Claude Enterprise 分析能力、插件市场(Plugin Marketplaces)、RBAC 权限管理等一系列功能相继落地,Organization API 也正式进入 GA(正式可用)阶段。
对于正在将 Claude 集成进生产环境的团队来说,这一版本带来的变化值得认真梳理。
企业级管理能力全面加强
本次更新中最具分量的改动集中在 Admin API 上。Anthropic 向管理接口新增了 Claude Enterprise 分析(analytics)、支出限额(spend limits)以及基于角色的访问控制(RBAC)分组与角色能力。这意味着企业管理员可以更精细地掌控团队的使用情况与成本。
配合新增的「按用户维度的使用量与成本报告」,管理员能够清楚看到每一位成员的 API 调用消耗,为预算分配和用量治理提供了数据基础。这类能力在以往需要团队自行搭建统计系统,如今被官方直接集成到 SDK 层面。
此外,Organization API 端点正式转为 GA 状态,标志着组织级管理不再是实验性功能,而是可以放心用于生产的稳定接口。对需要多团队、多成员协作管理的大型组织而言,这是一个重要信号。
RBAC(Role-Based Access Control,基于角色的访问控制)是企业软件中管理权限的主流模型。其核心思想是将「权限」赋予「角色」而非直接赋予「用户」,再将「角色」分配给用户,从而实现权限的批量管理与统一变更。典型的角色划分包括:管理员(可修改组织配置)、开发者(可调用 API 与创建应用)、只读审计员(只能查看用量报告)等。在 Claude SDK 语境下,RBAC 的引入意味着大型组织可以为不同业务线或职能团队分配差异化的 API 访问权限,既防止越权操作,也便于在出现异常时快速定位责任边界。与手动维护 API Key 白名单相比,RBAC 的权限变更成本更低,且更容易与企业现有的 IdP(身份提供商)体系对接。
插件与插件市场正式亮相
这一版本引入了 Plugins 与 Plugin Marketplaces 的概念,并将其纳入 Admin API。开发者和管理员可以在组织层面管理插件的安装与分发,甚至支持移除某个插件的组织范围内安装设置(org-wide installation setting)。
在类型定义上,SDK 还将 admin plugin preference 与 marketplace 相关字段改为枚举类型,使得接口调用更加规范、减少出错空间。插件市场的加入,意味着 Claude 生态正在从单纯的 API 调用,走向可组合、可扩展的平台化方向。
从更宏观的视角来看,Plugin Marketplaces 的模式并非 Anthropic 首创,但在大语言模型 SDK 层面的原生集成仍属较早的探索。其核心价值在于「组合性」:每个插件封装一段独立的工具逻辑或数据源访问能力,管理员可在组织层面集中审批、分发或撤销,而无需每个开发者各自维护一套集成代码。这与 Salesforce AppExchange、Slack App Directory 等成熟平台的治理思路一脉相承——平台方负责审核与分发,企业管理员负责准入决策,最终用户直接使用,三层职责清晰分离。对于合规要求严格的行业(如金融、医疗),这种集中管控机制可以显著降低「影子 IT」风险,确保接入 Claude 的外部工具都在可审计的范围之内。
Managed Agents 与 MCP 隧道的进展
面向自动化场景的 Managed Agents 功能也有多项改进。新版本为会话空闲(session idle)事件增加了拒绝(refusal)停止原因和 stop_details 字段,让开发者能更准确地判断 Agent 停止的具体缘由。同时,Managed Agents 的会话错误中补充了仓库错误类型(repository error types),错误处理更加细致。
在工具调用层面,一个值得关注的修复是:会话工具运行器现在会在任何结束回合的空闲后停止(#969),避免了潜在的资源占用问题。
MCP(Model Context Protocol)隧道的 beta 功能同样有更新——Tunnel 对象新增了只读的 transport 属性,并在创建响应中返回一次性的中继 token(relay token)。这些改动为基于 MCP 的上下文连接提供了更完整的传输信息。
MCP(Model Context Protocol)是 Anthropic 主导推动的一项开放协议,旨在为大语言模型提供标准化的外部上下文接入方式。其核心思路是将「模型」与「数据/工具来源」解耦:MCP Server 负责暴露资源(文件、数据库、API 等),MCP Client(通常是 Agent 框架或 IDE 插件)负责按需拉取,二者之间通过统一的 JSON-RPC 风格协议通信。MCP 隧道(Tunnel)则是 Anthropic 在托管环境中提供的中继层,允许本地或私有网络中的 MCP Server 通过云端隧道安全暴露给 Claude,而无需开放公网端口。此次新增的 transport 属性和一次性中继 token,进一步规范了隧道连接的建立流程,使安全性与可审计性都有所提升。
安全与稳定性修复
除了功能新增,v1.10.0 在安全细节上也做了收紧。在凭证(credentials)处理上,SDK 现在会拒绝那些对「组」或「其他用户」可写的配置文件。这是一个典型的最小权限安全实践,防止敏感配置被非授权用户篡改。
分页逻辑也得到修复:自动分页在遇到空页面时,只要 next_page 仍然存在,就会继续向后翻页,避免因中间出现空页而提前终止遍历。memory store 的 description、metadata、archived_at 字段也被修正为必填项,使数据结构更加一致。
对开发者意味着什么
综合来看,v1.10.0 并非一次简单的版本迭代,而是 Anthropic 在企业化与生态化两条路线上的集中发力。企业级分析、成本控制、RBAC 权限、插件市场这些能力,过去多见于成熟 SaaS 平台的管理后台,如今被整合进官方 SDK,降低了团队治理 AI 使用的门槛。
对于个人开发者,分页修复、凭证安全加固和 Managed Agents 的错误处理改进,则在日常使用中带来更稳健的体验。建议在生产环境中使用 Claude Python SDK 的团队评估升级,尤其是涉及多成员协作和成本管控的场景。
完整变更可参考官方 v1.9.0 到 v1.10.0 的 Changelog。
相关推荐

mcp.so 实用指南:一站式发现MCP服务器扩展AI编程能力
mcp.so 是一个发现 MCP 服务器的目录平台,帮助 AI 编程开发者为智能体连接外部工具和服务。本文介绍它的功能、使用方法以及对 AI 工作流的价值。

顶尖企业用好AI的秘诀:从实验走向成熟管理层
基于KPMG第三季度AI Pulse调查,解析用好AI的顶尖企业与实验阶段企业的关键差距:模型路由、数据主权、AI管理层、成本与价值管理,以及从效率到机会的用途转变。

付费用户因"网络滥用"遭ChatGPT封号:1分钟秒拒的申诉机制引众怒
一名付费ChatGPT用户因"网络滥用"被无预警封号,三次申诉均在一分钟内被机器人驳回,全程无人工审核。本文梳理事件经过、可能的误判原因,并剖析AI平台自动化治理的申诉困境与开发者应对建议。