Anthropic Python SDK v1.5.0 发布:Managed Agents 与工具调用全面升级
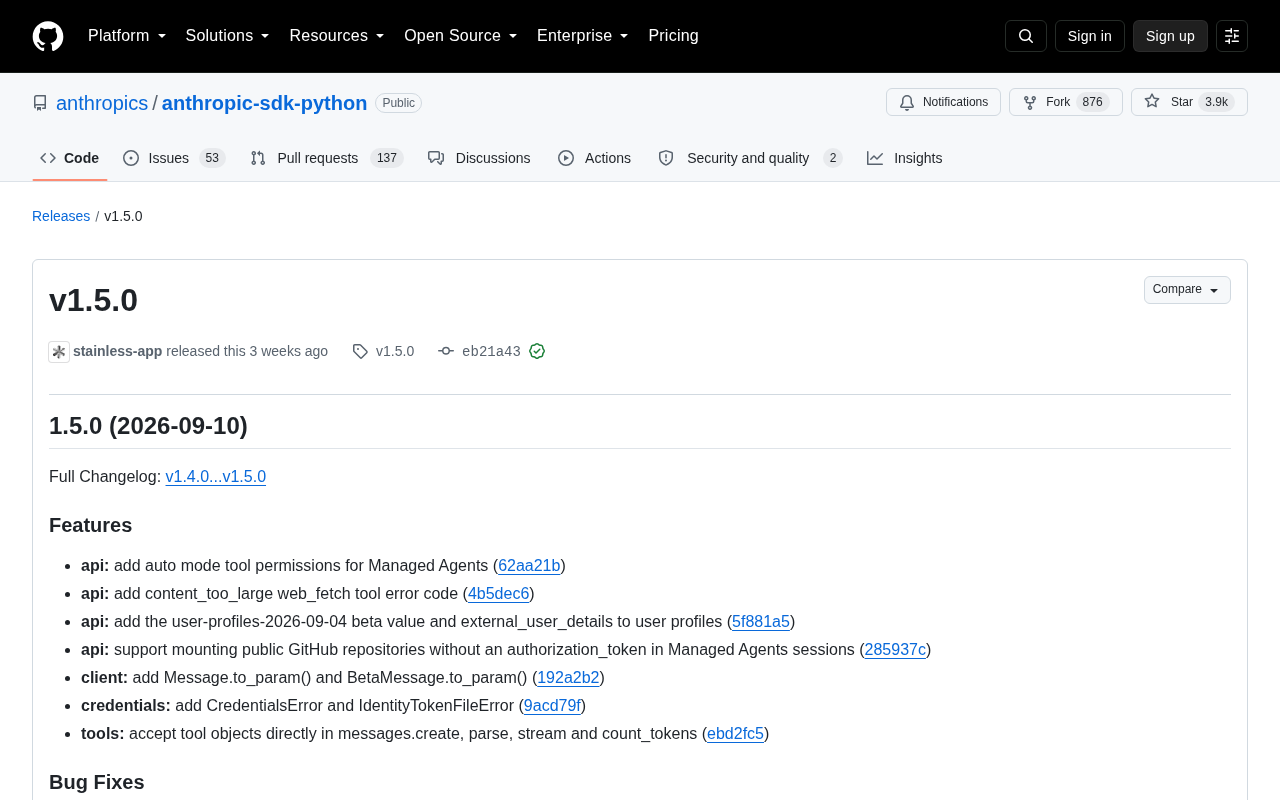
Anthropic Python SDK v1.5.0 增强托管智能体权限、简化工具调用接口并收紧凭证安全策略。
Anthropic Python SDK v1.5.0 围绕三条主线升级:托管智能体(Managed Agents)新增 auto mode 工具权限,并支持无需授权令牌直接挂载公开 GitHub 仓库,降低了多步骤智能体工作流的搭建门槛;工具调用层面,`messages.create`、`stream` 等核心方法现可直接接受工具对象,并新增 `Message.to_param()` 方法便于多轮对话场景复用消息;安全方面,SDK 将拒绝加载权限过于宽松的凭证文件,行为类比 SSH 密钥安全惯例,同时新增专用异常类型提升错误可追踪性。此外,修复了流式解析中部分工具输入 JSON 污染 content blocks 的问题,`idempotency_key` 进入废弃状态。升级时需重点检查凭证文件权限配置,避免因权限过宽触发新的报错。
Anthropic 官方 Python SDK 迎来 v1.5.0 版本更新。这次发布围绕 Managed Agents(托管智能体)、工具调用体验和安全凭证处理三条主线展开,既强化了智能体工作流的能力边界,也修复了若干与流式输出、凭证安全相关的问题。对正在用 Python 构建 Claude 应用的开发者而言,这是一次值得尽快跟进的升级。
托管智能体能力增强
本次更新中,Managed Agents 相关的 API 改进占据了相当的分量。新版本为托管智能体引入了 auto mode 工具权限,这意味着智能体在执行任务时可以按照自动模式获取并使用工具,而不必在每一步都进行显式授权配置,简化了多步骤智能体流程的搭建。
另一个实用改动是支持无需 authorization_token 即可挂载公开 GitHub 仓库。在以往的设计中,接入代码仓库往往需要配置授权令牌,而对于公开仓库来说这一步显得多余。新版本允许在 Managed Agents 会话中直接挂载公开仓库,降低了代码类智能体的接入门槛,典型场景包括代码审查、文档生成和仓库问答等。
此外,API 层面还新增了 user-profiles-2026-09-04 beta 值以及用户资料中的 external_user_details 字段,为多用户、多身份的智能体部署提供了更精细的上下文管理能力。
Managed Agents(托管智能体) 是 Anthropic 提供的一种服务端编排机制,允许开发者将多步骤的智能体工作流托管在 Anthropic 基础设施上运行,而不必自行管理工具调用循环、状态维护和错误重试等底层逻辑。与传统的单次 API 调用不同,Managed Agents 可以跨多个推理步骤持续执行任务,在每个步骤中自主决定调用哪些工具、如何处理结果,直至完成目标。这一能力特别适合代码执行、文件操作、网络检索等需要多轮交互的复杂场景。Auto mode 工具权限的引入,意味着在托管模式下智能体可以动态获取并使用预先注册的工具集,无需开发者在每次调用时逐一声明权限,从而大幅降低了构建长流程自动化任务的配置复杂度。
工具调用与消息处理更顺手
工具调用(tool use)是 Claude 应用开发中的高频环节,v1.5.0 在这一块做了明显的易用性优化。最直接的变化是:messages.create、parse、stream 和 count_tokens 现在都可以直接接受工具对象,开发者不必再手动将工具转换成特定的参数结构,代码更简洁,也减少了因格式错误导致的调用失败。
与之配套的还有新增的 Message.to_param() 和 BetaMessage.to_param() 方法。这两个方法让开发者可以把已有的消息对象方便地转换回参数形式,在多轮对话、消息重放或缓存场景下尤其有用。
Web fetch 工具也得到了完善,新增了 content_too_large 错误码。当抓取的网页内容超出处理上限时,SDK 会返回明确的错误类型,而非让开发者面对模糊的失败信息,这对构建带联网检索能力的智能体是一个务实的改进。
工具调用(Tool Use) 是 Claude API 中允许模型在生成回复时主动请求调用外部函数或服务的机制。开发者预先定义一组工具(如搜索引擎、计算器、数据库查询接口),模型在推理过程中若判断需要外部信息,会在响应中返回结构化的工具调用请求,由应用层执行后再将结果回传给模型继续推理。此前,开发者在调用 messages.create 等方法时必须将工具手动序列化为特定的字典结构,稍有格式偏差便会导致请求失败。v1.5.0 允许直接传入工具对象,SDK 内部自动完成序列化,减少了样板代码并降低了出错概率。Message.to_param() 方法则解决了多轮对话中将历史消息重新注入上下文的痛点——在实现带记忆的对话或消息重放逻辑时,开发者可以直接将已有的消息对象转换为 API 参数格式,避免手动拼装消息结构。
凭证安全与流式输出的关键修复
安全方面,新版本在凭证处理上收紧了策略。SDK 现在会拒绝可被用户组或其他用户访问的凭证文件——换句话说,如果凭证文件的权限过于宽松,SDK 将主动报错而不是继续加载。这一行为符合类 SSH 密钥的安全惯例,能有效避免密钥在多用户环境中被意外读取。同时还新增了 CredentialsError 和 IdentityTokenFileError 两个异常类型,让凭证相关的错误处理更有针对性。
流式输出方面修复了一个容易被忽视但影响体验的问题:之前在流式解析工具调用时,不完整的工具输入 JSON 可能会残留在 content blocks 中,导致解析结果异常。新版本确保这些部分 JSON 不会污染内容块。与此相关的还有 parsed_output 不再被写入导出的文本块,避免了序列化时的冗余数据。
客户端行为上,extra_body 现在会在客户端钩子(client hooks)运行之前完成合并,保证了自定义请求体与钩子逻辑的执行顺序符合预期。
这一凭证权限策略借鉴自 Unix 系统对 SSH 私钥的安全约定:SSH 客户端会拒绝使用 group 或 other 权限位开放的密钥文件(即文件权限不得宽于 600),否则视为不安全并终止连接。类似地,Anthropic SDK 的新策略要求凭证文件只能由文件所有者读取,若发现文件权限允许同组用户或其他用户访问,SDK 将抛出 CredentialsError 并中止凭证加载流程。这一改动在多用户服务器、容器共享挂载卷或 CI/CD 环境中尤为重要——这些场景下凭证文件的权限配置容易被忽视,历史上曾是 API 密钥泄漏的常见路径之一。升级后,开发者可通过 chmod 600 <凭证文件路径> 修正权限以消除报错。
清理与废弃项
v1.5.0 也做了一轮内部清理。idempotency 请求选项中未使用的部分被移除,而 idempotency_key 则作为**已废弃的空操作(deprecated no-op)**保留,意味着现有代码不会立即报错,但开发者应当准备迁移。文档层面修正了环境作用域字段的描述,内部则停止在生成文件中打入包版本号并移除了生成文件的头部注释,这些改动虽然对最终用户不可见,却有助于后续维护和减少无意义的 diff。
升级建议
综合来看,v1.5.0 是一次兼具功能增强与安全加固的版本。对于使用 Managed Agents 的团队,auto mode 工具权限和公开仓库挂载值得第一时间尝试;对于普通应用开发者,工具对象直传和流式修复能直接改善日常开发体验。需要注意凭证文件权限收紧可能导致部分部署环境报错,升级前最好检查凭证文件的访问权限。由于 idempotency_key 已进入废弃状态,涉及幂等逻辑的项目也应提前规划替代方案。
相关推荐
走进Anthropic分子生物学实验室:Claude如何成为科研协作者
Anthropic公开其分子生物学实验室,展示Claude如何作为科研协作者辅助蛋白质研究。本文解读AI在充满不确定性的生物学中扮演的角色,以及AI for Science趋势下的理性期待。
AI数据中心为何如此耗电?从GPU发热到核电站的能源困局
AI数据中心为何如此耗电?本文解析服务器机房运作、GPU散热难题、集成光子学节能方案,以及到2028年美国数据中心用电或相当于八个纽约市的能源困局与破局思路。
规范驱动开发:用Spec管住AI编程助手的失控
DeepLearning.AI与JetBrains合作的规范驱动开发(SDD)课程详解:如何用宪法与功能开发循环掌控AI编程助手,消除上下文衰减、降低认知债,覆盖绿地与棕地项目,并用技能、SpecKit、ACP等标准自动化工作流。