App Store上架避坑指南:开源工具助你绕过117种拒审模式
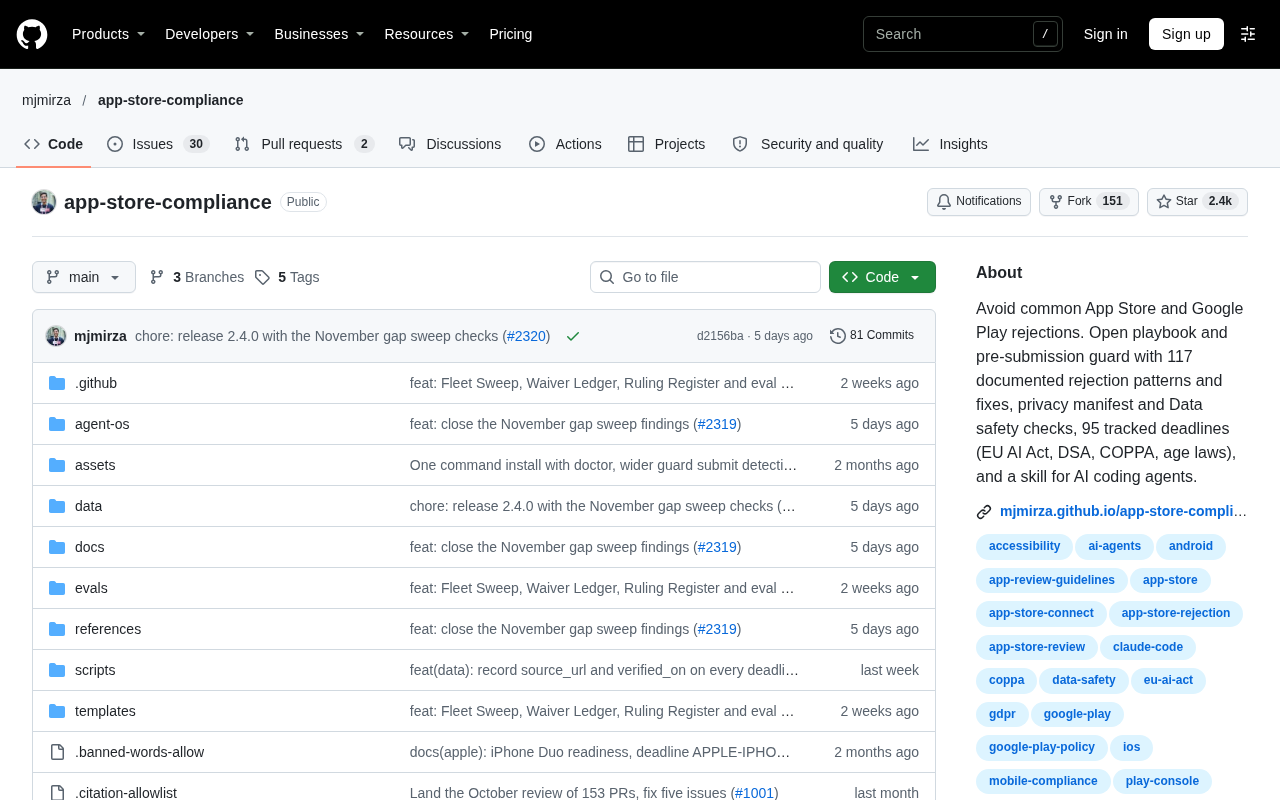
开源项目收录117种应用商店拒审模式及修复方案,并提供预提交守卫、隐私检查和监管截止日期跟踪。
GitHub 开源项目 mjmirza/app-store-compliance 系统整理了 117 种有文档记录的 App Store 和 Google Play 拒审模式及修复方案,获得超过 2300 颗星标,今日新增 377 星。项目不仅提供静态清单,还包含预提交守卫、隐私清单与数据安全自动检查,以及一个供 AI 编程代理使用的技能模块。此外,它跟踪 95 个监管截止日期,覆盖欧盟 AI 法案、DSA、COPPA 等法规,将视野从通过审核扩展到持续合规。开发者可以克隆仓库并集成到 CI 流程,从预提交守卫开始逐步接入,以减少拒审和申诉时间。
为什么你的应用总被拒?一个开源方案正在解决这个痛点
每次提交应用后收到拒审邮件,开发者都要花大量时间猜测问题所在。据GitHub项目 mjmirza/app-store-compliance 统计,App Store和Google Play的拒审原因中有大量重复模式——该项目目前已收录 117种有文档记录的拒审模式及对应修复方案,并获得了超过2300颗星标,今日新增377星,说明这个痛点戳中了不少人。
这个开源项目的核心思路很直接:把常见的拒审原因系统化整理成可执行的检查清单,让开发者在提交前就能自查。它不只是一个静态文档,还包含预提交守卫(pre-submission guard)、隐私清单与数据安全检测,以及一个供AI编程代理使用的技能(skill)。
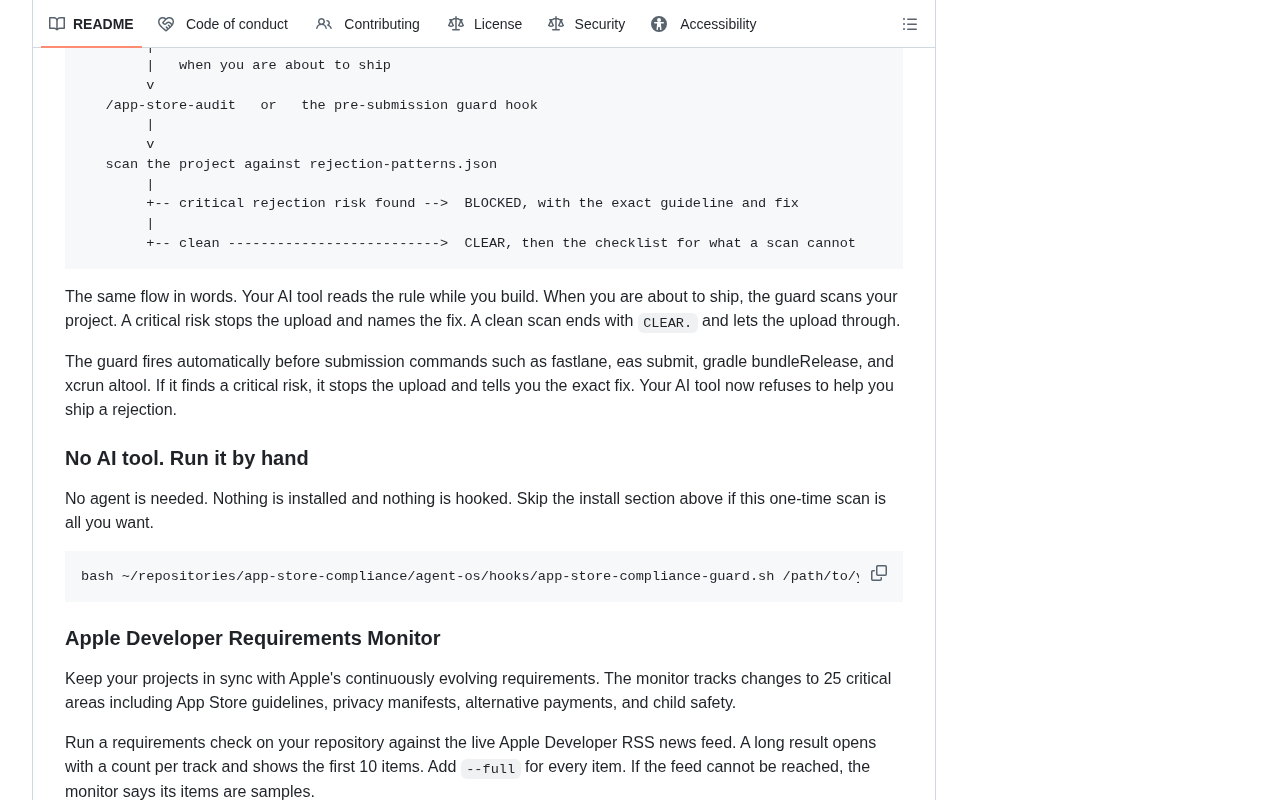
117种拒审模式:从模糊反馈到具体清单
项目最核心的资产是那117种拒审模式。每个模式都记录了触发条件和修复方法,覆盖隐私政策缺失、权限声明不完整、元数据不合规、订阅机制问题等常见雷区。对于个人开发者和小团队来说,这相当于一份来自社区的“拒审错题本”。
有意思的是,这些模式并非凭空编造,而是基于公开的拒审案例和平台指南整理。项目还提供了预提交守卫机制——在代码提交前自动检查潜在风险点,把问题拦截在上传之前。这种“左移”策略比事后申诉效率高得多。
项目当前语言为Shell,适合集成到CI流程中。
预提交守卫是一种在代码提交或构建阶段自动执行合规性检查的机制,通常以脚本或钩子(hook)形式集成到版本控制系统(如 Git pre-commit)或持续集成(CI)流水线中。其核心思想是“左移”(Shift Left),即将质量与合规检查尽可能提前到开发早期,而不是等到应用商店审核阶段才暴露问题。在移动应用开发中,预提交守卫可以自动扫描权限声明、隐私清单文件、元数据配置等,一旦发现不符合商店指南的项就阻断提交或发出警告。这种方式能显著降低因低级合规错误导致的拒审概率,并减少开发者与审核团队之间的反复沟通成本。
隐私清单与数据安全:合规检查自动化
隐私合规是近年来应用商店审核的重中之重。该项目包含隐私清单(Privacy Manifest)和Google Play数据安全(Data safety)的自动检查功能。开发者可以借助它确认自己的隐私声明是否完整、第三方SDK是否按要求披露数据收集行为。
对于涉及用户数据的应用,这部分检查能显著降低因“隐私政策不清晰”或“数据安全表单填写错误”导致的拒审风险。项目将这些检查项与117种拒审模式关联,形成闭环。
隐私清单(Privacy Manifest) 是苹果自 iOS 17 起强制要求的一项文件(通常命名为 PrivacyInfo.xcprivacy),用于声明应用及其第三方 SDK 所收集的数据类型、使用的必要原因 API 以及跟踪域等信息。开发者必须准确填写,否则应用可能被拒审或下架。Google Play 数据安全(Data safety) 则是 Google Play 控制台中的一项表单,要求开发者披露应用收集、共享哪些用户数据,以及数据是否加密传输、用户能否请求删除等。两者都是商店审核中隐私合规的核心检查点。该开源项目将这两类检查自动化,帮助开发者核对声明是否完整、是否与代码实际行为一致,从而避免因“隐私政策不清晰”或“数据安全表单填写错误”导致的常见拒审。
95个监管截止日期:不止是应用商店
除了商店审核,项目还跟踪了 95个监管截止日期,涉及欧盟AI法案(EU AI Act)、数字服务法(DSA)、儿童在线隐私保护法(COPPA)以及各地区的年龄相关法律。这意味着它把视野从“通过审核”扩展到了“持续合规”。
对于面向欧洲或儿童用户的应用,这些截止日期提醒非常实用。开发者可以提前规划合规改造,避免因法规生效导致应用下架。项目将这些日期与具体检查项绑定,形成可操作的时间表。
欧盟AI法案(EU AI Act) 是全球首部全面监管人工智能的法规,于2024年生效,对高风险AI系统设定了透明度、风险管理、数据治理等义务,并分阶段适用不同条款。数字服务法(DSA) 则规范在线平台的内容审核、广告透明度和用户保护,适用于在欧盟运营的应用商店和平台。儿童在线隐私保护法(COPPA) 是美国联邦法律,要求收集13岁以下儿童个人信息的网站和应用必须获得家长同意,并遵守数据最小化等原则。此外,各地区的年龄相关法律(如年龄验证要求)也日益增多。该项目跟踪95个此类监管截止日期,并将它们与具体合规检查项绑定,帮助开发者不仅通过商店审核,还能持续满足运营地的法律法规,避免因法规生效而导致应用下架或罚款。
给AI编程代理的技能:合规检查也能自动化
一个有意思的设计是,项目提供了一个专门给AI编程代理(AI coding agents)使用的技能模块。这意味着当开发者使用AI助手写代码时,代理可以调用这个技能来检查合规问题——比如自动扫描权限声明、提醒隐私清单缺失。
这反映出合规工具正在从“人工查阅文档”向“嵌入开发流程”演进。虽然目前该技能的具体实现细节尚未完全公开,但方向值得关注:让AI在生成代码的同时就考虑商店规则。
AI编程代理(AI coding agents) 是指能够理解自然语言指令、自主编写、修改和调试代码的AI系统,如 GitHub Copilot、Cursor、Claude Code 等。它们通常支持“技能”(skill)或“工具调用”机制,即代理可以调用外部预定义的函数或脚本来完成特定任务。该项目提供的技能模块,本质上是将合规检查能力封装成AI代理可调用的接口,使代理在生成代码时能主动扫描权限声明、隐私清单缺失等问题。这标志着合规工具正从“人工查阅文档”向“嵌入开发流程”演进,让AI在编码阶段就考虑商店规则,从而减少事后返工。
如何开始使用
项目以Shell脚本形式提供,可以直接克隆仓库并集成到本地或CI环境。建议从预提交守卫开始,逐步接入隐私清单检查和截止日期提醒。由于项目在GitHub上开源,开发者也可以贡献自己遇到的拒审案例,帮助完善这117种模式库。
对于频繁提交应用的团队,把这个工具加入发布流程,或许能减少不少和审核团队来回扯皮的时间。
相关推荐
多Agent协作开发:任务卡驱动的中大型AI项目实践
一条对话搞不定中大型项目?B站UP主分享任务卡驱动、PM编排、多Agent并行开发、本地仓库共享状态的AI协作开发模式,让任何Agent工具随时接手项目。
Cursor vs Copilot vs Claude Code:Laravel开发者怎么选
对比Cursor、GitHub Copilot与Claude Code三款AI编程工具在Laravel开发中的定位差异:Cursor是AI优先编辑器,Copilot是现有编辑器的插件,Claude Code在终端处理多文件任务与测试,并给出按工作流选型的建议。
AgentScope Java版:企业级Agent框架实战指南
深入解析阿里巴巴AgentScope Java企业级智能体框架:对比客户端AI与服务端AI的本质差异,阐述Java在高并发、分布式状态管理等场景的天然优势,梳理从核心原理到多智能体协作的完整学习路径。