AWS助力企业对齐ISO/IEC 42005负责任AI治理标准
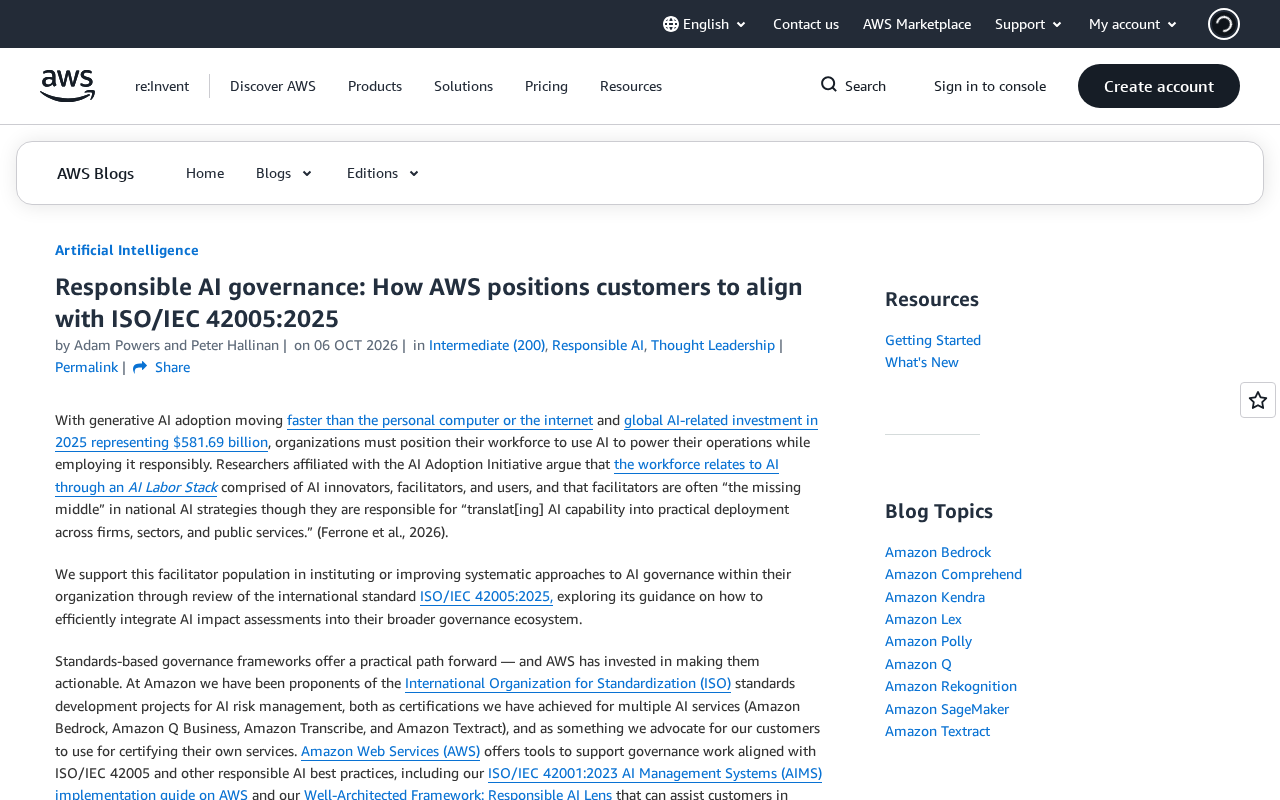
AWS推动企业对齐ISO/IEC 42005,将AI系统影响评估从合规选项升级为全生命周期风险管理刚需。
随着生成式AI大规模落地,企业对AI系统的风险治理正从被动合规转向主动管理。AWS围绕ISO/IEC 42005这一国际新标准,阐述了AI系统影响评估(AISIA)的核心价值:它不是事后补救的文档工作,而是贯穿AI设计、开发与运营全生命周期的结构化风险机制,要求组织持续识别AI输出对个人、群体与社会的潜在影响。通过将治理工具内置于云服务生态,AWS旨在降低企业合规门槛,让影响评估自然嵌入日常开发流程。对企业而言,尽早对齐该标准既能规避未来监管风险,也能提升AI系统的可信度与可审计性。
负责任AI治理为何成为企业刚需
随着生成式AI在企业中的大规模落地,如何系统性评估AI系统带来的风险,已经从一个合规选项变成了业务刚需。AWS近期发布的内容聚焦于一个核心议题:如何帮助客户对齐国际负责任AI治理标准,特别是围绕ISO/IEC 42005这一新标准展开的AI系统影响评估(AI System Impact Assessment)。
对于已经部署或计划部署AI系统的企业来说,影响评估不再是事后补救的文档工作,而是贯穿AI生命周期的风险管理机制。它要求组织在系统设计、开发和运营的各个阶段,持续识别AI可能对个人、群体乃至社会造成的潜在影响。
什么是AI系统影响评估
AI系统影响评估的本质,是对一个AI系统在实际应用场景中可能产生的后果进行结构化分析和记录。它不同于传统的技术测试,更关注系统输出对真实世界的影响——例如算法偏见是否会导致特定人群受到不公平对待,自动化决策是否缺乏可解释性,以及数据使用是否触及隐私边界。
按照AWS的阐述,这类评估的价值在于将零散的风险认知转化为企业级的、可审计的流程。当一家企业拥有多个AI用例时,统一的影响评估框架能够让风险管理跨部门、跨项目保持一致,避免各团队各自为政导致的治理盲区。
从单点评估到企业级风险管理
影响评估真正的意义不在于单个项目的合规打勾,而在于它如何改善整个企业的风险治理能力。通过标准化的评估模板和文档要求,组织可以横向比较不同AI系统的风险等级,优先配置治理资源,并在面对监管审查时拿出清晰的证据链。
这种从单点到全局的转变,正是负责任AI从理念走向可操作实践的关键一步。
AI系统影响评估(AI System Impact Assessment,简称AISIA)在概念上与数据保护领域的隐私影响评估(DPIA)以及算法影响评估(Algorithmic Impact Assessment,AIA)存在一定的渊源和重叠,但覆盖范围更广。DPIA主要关注个人数据处理的隐私风险,而AI系统影响评估则将评估对象扩展至算法决策对社会公平、人身安全、经济机会等更广泛维度的潜在影响。欧盟《人工智能法案》(EU AI Act)中对高风险AI系统要求的基本权利影响评估(FRIA)、以及美国NIST AI RMF中的风险识别模块,均与这一概念在精神上相通。企业在构建评估体系时,理解这些框架之间的异同,有助于避免重复建设并实现跨合规要求的复用。
ISO/IEC 42005标准的作用
ISO/IEC 42005将上述最佳实践加以编纂(codify),为企业提供了一套开展和记录AI影响评估的国际统一规范。标准化的意义在于,它让分散在不同组织、不同行业的治理经验收敛为可参照的通用框架。
对企业而言,对齐这一标准带来几方面好处:一是降低与国际监管和客户要求之间的摩擦,二是为跨境业务提供统一的合规语言,三是把负责任AI的抽象原则落地为具体的流程和文档输出。标准不是束缚创新的枷锁,而是让企业在复杂的合规环境中获得确定性的工具。
ISO/IEC 42005是由国际标准化组织(ISO)与国际电工委员会(IEC)联合发布的AI影响评估专项标准,属于ISO/IEC 42001(AI管理体系)标准族的组成部分。该标准于2024年前后正式发布,核心内容包括:影响评估的触发条件与评估范围界定、利益相关方识别方法、影响类别分类(涵盖个人权利、社会公平、安全风险等维度)、以及评估结果的记录与复审要求。值得注意的是,42005并非强制认证标准,更多作为最佳实践指南供企业自愿对齐。对于已在推进ISO/IEC 42001认证的企业,42005可以作为其AI风险管理体系的配套方法论,两者在框架逻辑上高度互补。
AWS的定位与工具投入
AWS在这一领域的策略是通过持续投入工具来帮助客户主动对齐国际标准,而非被动应对合规压力。作为云基础设施的提供方,AWS将负责任AI治理能力嵌入其服务生态,意味着客户可以在构建AI应用的同时,借助平台工具完成影响评估的记录与管理。
这种定位反映了云厂商在AI治理中日益重要的角色——它们不仅提供算力和模型服务,也逐渐成为企业落实治理标准的基础设施。当治理能力被内置到开发工具链中,合规的门槛和成本都会显著下降。
对企业的实践启示
对于正在推进AI战略的企业来说,这一趋势传递出明确信号:负责任AI治理应当尽早纳入技术决策,而非等到部署完成后再补课。提前建立与ISO/IEC 42005对齐的评估流程,既能规避未来的合规风险,也能提升AI系统在用户和监管方眼中的可信度。
实践层面,企业可以从梳理现有AI用例清单入手,评估各系统的潜在影响等级,再逐步引入标准化的评估模板和文档机制。借助云平台提供的治理工具,这一过程可以更高效地嵌入日常开发流程中。
负责任AI不是一次性的项目,而是需要持续运营的能力。随着国际标准的成熟和云厂商工具的完善,企业有了更清晰的路径去构建可信、可审计、可持续的AI系统。
相关推荐
CSS锚点定位:告别JavaScript的UI定位新方案
深入解析CSS锚点定位:从anchor-name、position-anchor到anchor()函数、position-area简写、position-try-fallbacks回退机制,以及anchor-size和即将到来的anchor queries。了解这一替代JavaScript定位方案的核心能力与当前限制。

AI图表交互新玩法:在对话中连续追问与可视化
探索AI对话中连续生成图表的新交互方式,通过/visualize命令在同一聊天窗口追问并可视化答案,提升数据分析效率。

Cursor并入X订阅:付费计划共享额度,Grok模型编程用量翻倍
Cursor正式并入The X Subscription,付费计划共享统一用量池,Grok模型编程用量翻倍,第三方模型转为API定价。现有Cursor用户可保留原计划或迁移,Premium、Super、Ultra额外包含Grok Bot。