Axari:让AI分身接管你的安全运营琐事
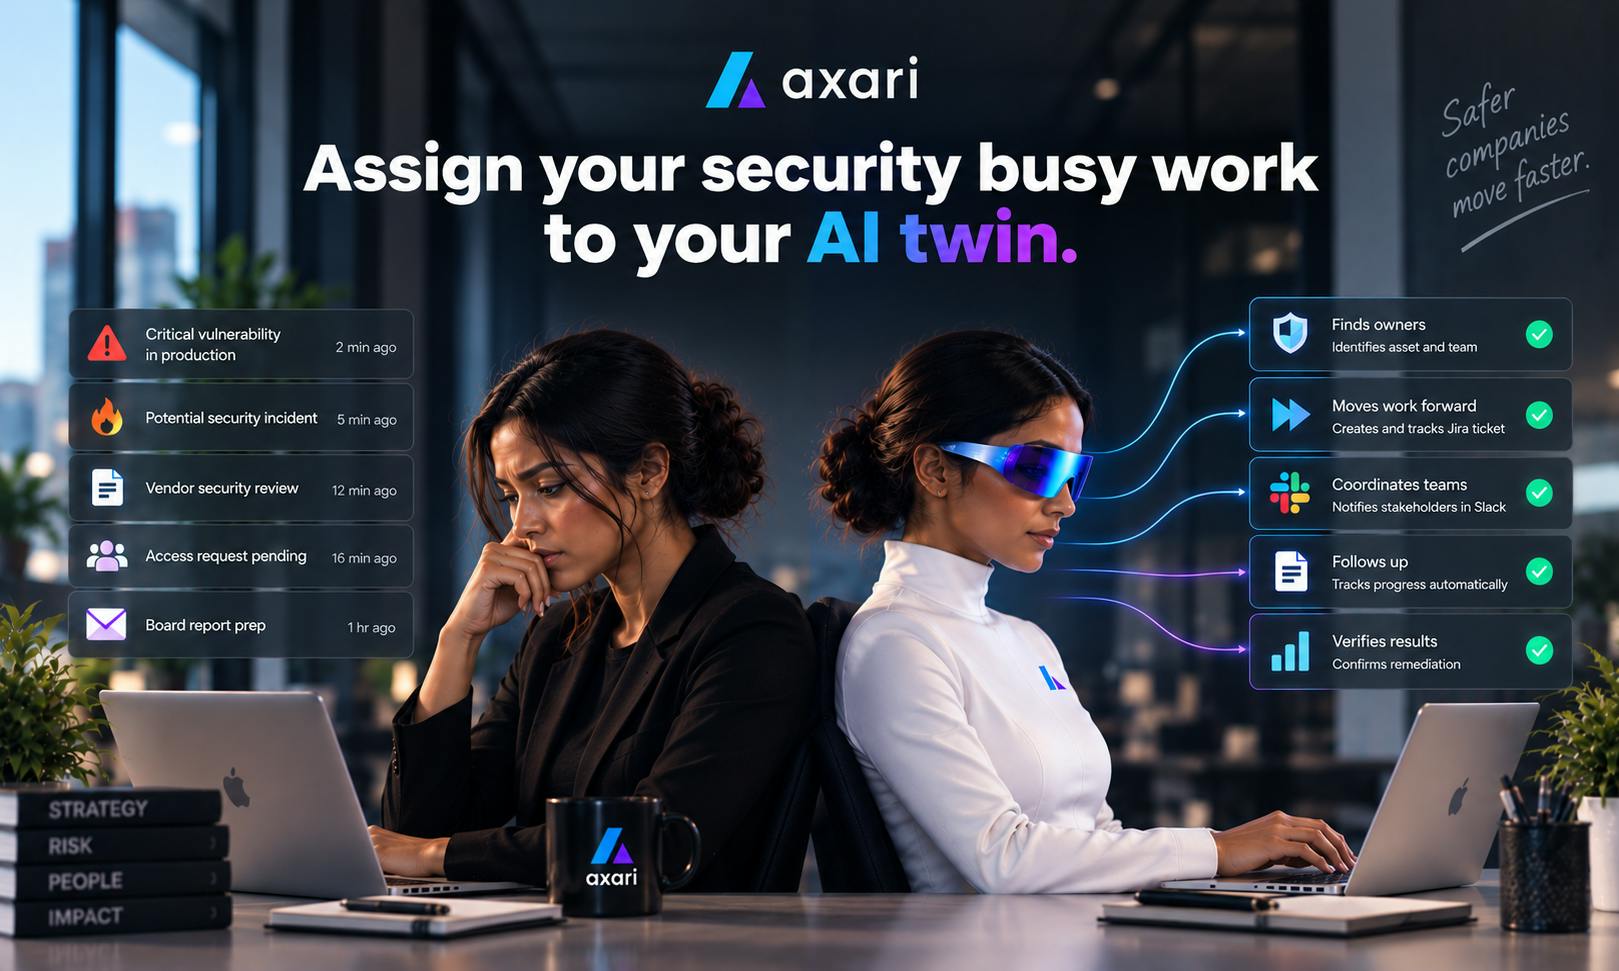
Axari用嵌入Slack/Teams的AI分身,帮安全团队自主接管重复性运营琐事,以AI对抗AI。
Axari是一款面向安全运营(SecOps)团队的AI智能体产品,核心主张是为安全工程师提供一个「AI分身(AI twin)」,代替人类接管告警处理、合规巡检等重复性工作。产品支持三种模式:指派目标、主动发现问题和承担周期性职责,所有操作可直接在Slack或Microsoft Teams中完成,无需切换独立平台。其叙事逻辑建立在「攻击者已广泛使用AI、防守方不应落后」的行业现实上,强调持续自主推进任务直至完成,有别于传统规则驱动的SOAR平台。产品在Product Hunt当日排名第五(108票),概念层面颇具吸引力,但自主执行的权限边界、跨工具集成深度及真实SOC部署效果仍有待第三方验证。
当安全团队被琐事淹没
安全运营(SecOps)团队每天都在与海量的告警、工单、合规检查和跨工具协作打交道。真正需要人类判断的高价值决策,往往被淹没在大量重复性、低价值的busywork(琐碎工作)之中。攻击者早已开始利用AI批量发起攻击,而防守方却仍在用人力硬扛,这种不对称正在被越来越多的安全从业者视为核心痛点。
近期登上Product Hunt并冲进当日榜单第五(108票、6条评论)的新产品 Axari,正是瞄准了这一场景。它的核心主张相当直接:把你的安全琐事交给一个懂你业务的AI分身(AI twin)去处理。
Axari 到底是什么
按照官方描述,Axari 提供的是一个「AI twin(AI分身)」,它理解你所处的安全世界、能够跨工具和团队协作,并且会持续推进任务直到真正完成为止。
这套产品逻辑可以拆成三种使用模式:
- 指派目标(Assign a goal):你给AI分身下达一个明确的目标,由它自主拆解并执行。
- 主动工作(Work proactively):让它在无需逐条指令的情况下主动发现并处理问题。
- 承担例行职责(Recurring responsibilities):把周期性的安全任务(如定期检查、合规巡检)长期委托给它。
值得关注的是交互入口的选择——所有这些操作都可以直接在 Slack 或 Microsoft Teams 中完成。这意味着安全工程师不需要频繁切换到又一个独立的仪表盘,而是在团队本就高频使用的协作工具里完成人机协同。这种「嵌入现有工作流」的设计思路,在近年的企业级AI产品中已成为一种明显趋势。
「AI twin」这个概念的巧思
Axari 没有把自己定位成又一个「安全告警分析工具」或「SOAR平台」,而是选择了「AI分身」这个更拟人化的叙事。
这个措辞背后有其考量。传统安全自动化工具往往是被动的、规则驱动的——你写好剧本(playbook),它按部就班执行。而「twin」强调的是理解你的语境、代表你去持续推进事情,更接近一个能自主行动的同事,而非一个脚本。产品文案里那句「keeps work moving until it is actually done(持续推进直到真正完成)」,正是在强调 agent(智能体)式的闭环执行能力,而不只是给出建议后就把决策全部丢回给人。
从产品分类看,Axari 被归入 Artificial Intelligence、Bots 与 Security 三个类别,也印证了它想做的是「安全领域的自主智能体」,而非单纯的分析或聊天助手。
「AI Agent(智能体)」与「AI twin(AI分身)」在技术内涵上高度重叠,但侧重点有所不同。AI Agent泛指能够感知环境、自主规划并执行多步骤任务的AI系统,强调的是「自主行动」的能力框架;而「AI twin」的叙事则更强调「代表特定个体或角色」的拟人化属性——它不只是一个通用智能体,而是一个理解你的工作上下文、习惯偏好和所在组织语境的「数字替身」。这一概念在工业领域有其先例:「数字孪生(Digital Twin)」长期被用于描述物理设备的虚拟镜像。Axari将其迁移至「人的角色」层面,暗示产品目标不只是完成任务,而是能够以接近当事人判断方式来处理问题。这一叙事对企业买家颇具吸引力,但同时也设定了极高的预期门槛。
「以AI对抗AI」的行业逻辑
Axari 的宣传语中有一句颇具张力的话:「Attackers aren't going to use less AI, neither should you(攻击者不会少用AI,你也不该少用)。You + your AI twin = indefatigable(你 + 你的AI分身 = 永不疲倦)」。
这句话点出了当前安全领域一个被反复讨论的现实:AI 正在同时武装攻防两端。攻击者利用AI生成钓鱼内容、自动化探测漏洞、规模化发起攻击;如果防守方仍然依赖有限的人力和被动的规则,攻防效率的差距只会持续拉大。
把重复性劳动交给不知疲倦的AI,让人类安全专家聚焦于真正需要判断力和经验的环节——这是 Axari 想讲的核心故事,也是整个「AI for Security」赛道共同的叙事底色。从这个角度看,Axari 与近年涌现的一批安全智能体产品处在同一条主线上。
值得冷静看待的地方
作为一款刚登陆 Product Hunt 的新品,目前可获取的公开信息仍以官方宣传口径为主,缺乏独立的第三方评测和真实部署效果数据。几个问题仍待验证:
- 自主执行的边界与安全性:在安全场景中,让AI「自主推进任务直到完成」意味着它可能触碰生产环境的关键操作。权限如何控制、误操作如何回滚、人工审批环节如何设计,是这类产品成败的关键。
- 跨工具集成的深度:宣称「works across your tools」很容易,但真正能深度对接多少种安全工具(SIEM、EDR、工单系统等)才是护城河所在。
- 实际落地效果:108票的社区热度说明概念有吸引力,但能否在真实SOC(安全运营中心)中减轻负担、且不引入新的风险,还需要时间检验。
SOAR与传统安全自动化的背景:SOAR(Security Orchestration, Automation and Response,安全编排自动化与响应)是当前SOC中最主流的自动化平台类型。它通过预先编写的「Playbook」(剧本)来自动处理告警分类、工单创建、威胁情报查询等任务。然而SOAR的核心局限在于:所有自动化逻辑必须由人提前写好,面对新型攻击模式或未预设的场景时,系统只能停下来等待人工介入。据行业调研,SOC团队平均每天处理数千条告警,其中大量为误报,分析师的大部分时间被耗费在机械性的分诊工作上。Axari所瞄准的,正是SOAR「规则驱动、被动响应」模式的这一结构性缺陷——以具备推理和自主决策能力的AI智能体取而代之,理论上可以在没有预设剧本的情况下也能处理问题。但这也意味着其行为的可预测性和可审计性,比传统SOAR更难保障。
小结
Axari 代表了安全领域一个清晰的产品方向:用嵌入协作工具的自主AI智能体,替人类接管重复性的安全运营工作,从而把有限的专家精力留给高价值决策。它的「AI twin」叙事和「以AI对抗AI」的定位都踩中了当下的行业痛点。
对于长期被告警和工单压得喘不过气的安全团队来说,这样的产品理念无疑很有吸引力。不过,安全场景对可靠性和可控性的要求远高于一般效率工具,Axari 究竟能把「自主执行」做到多可信、多可用,仍需实际部署来给出答案。
相关推荐

AI检测误判风波:作家被指用AI写作,谁该举证?
2026年英联邦短篇小说奖地区获奖者被Pangram检测工具判定100% AI生成,最终靠草稿自证清白。这起事件揭示了AI检测工具的误判风险与创作者面临的举证困境,以及作家协会承认没有可靠AI检测方法的现实。

Paul Ford新作引热议:Web本身已经足够
Paul Ford 文章《The Web Is More Than Enough》在 Hacker News 引发讨论,主张 Web 标准已足够承载应用开发,反对动辄引入封闭平台。本文梳理其核心论点、与当前 AI 应用潮流的张力,以及对开发者技术选型的实际含义。

斯坦福如何教授AI原生工程:CS146S课程揭秘
斯坦福CS146S课程直面AI一键生成作业的挑战,探索AI原生工程教育。Mihail Eric分享如何将AI作为工程伙伴,培养系统设计和代码审查能力,为工程教育提供新范本。