白帽大佬32小时讲透:AI+SRC漏洞挖掘实战教程全解析

B站一套32小时的AI+SRC漏洞挖掘实战课程,面向小白提供从原理到实战的完整路径。
本文介绍了一套在B站上线的“AI+SRC漏洞挖掘实战”课程,总时长约32小时,分为基础入门、漏洞原理、AI工具和实战挖洞四个部分。课程定位纯小白和兼职挖洞人群,强调手把手带领学员完成第一次有效漏洞提交。文章特别指出AI工具篇是课程的最大差异化,聚焦用AI辅助资产测绘、报告生成和异常识别,但也提到课程并未披露具体工具选型。作者肯定了课程结构符合SRC挖洞的实际流程,同时提醒宣传话术需理性看待,32小时很难覆盖从零基础到独立挖洞的全过程,核心能力仍需大量真实目标练习。
当AI遇上漏洞挖掘:一套为小白设计的实战路径
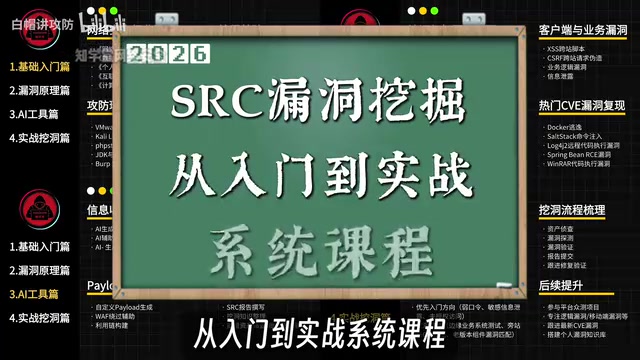
B站上一套名为“AI+SRC漏洞挖掘实战”的课程近期引发了不少网安爱好者的关注。据UP主介绍,这套课程是在2026年全新录制,总时长约32小时,定位非常明确:面向刚摸到网安门槛的纯小白,以及想利用空闲时间挖洞赚点零花钱的打工人。
与市面上大量偏重理论的安全课程不同,这套教程把重心放在“手把手带你挖到人生中第一个漏洞”上。从课程结构来看,它试图解决一个长期存在的痛点——很多人学了一堆漏洞原理,却始终不知道如何在实际SRC(Security Response Center)平台上完成一次有效提交。
四阶段课程结构:从原理到实战的完整闭环
基础入门篇与漏洞原理篇
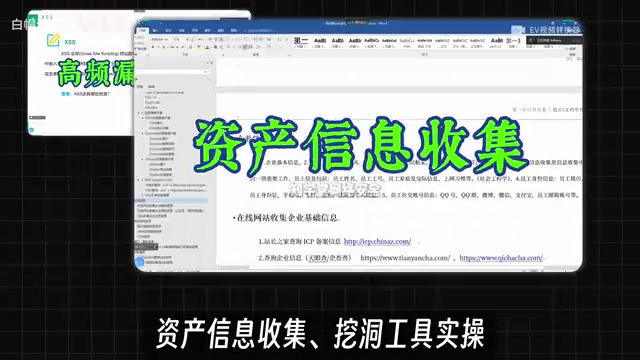
课程被划分为四个部分:基础入门篇、漏洞原理篇、AI工具篇、实战挖洞篇。前两个部分承担的是“打地基”的功能。据UP主描述,内容涵盖高频漏洞原理、资产信息收集、挖洞工具实操以及CVE漏洞复现等环节。
这一设计思路符合当前SRC挖洞的实际流程。漏洞挖掘从来不是一上来就找漏洞,而是先理解目标系统的资产边界,再结合已知漏洞模式进行针对性测试。CVE复现的价值在于,它能让学习者在可控环境中理解漏洞的触发条件和利用链,这种经验迁移到真实目标时往往非常关键。
关于CVE:CVE(Common Vulnerabilities and Exposures,通用漏洞披露)是由MITRE公司运营的一套公开漏洞编号体系,每一个被确认的安全漏洞都会被分配一个形如CVE-2024-XXXX的唯一标识符。它本身只提供漏洞的标准化命名与索引,具体技术细节通常记录在NVD(美国国家漏洞数据库)等关联条目中。对漏洞挖掘学习者而言,CVE条目的价值在于:它提供了PoC(概念验证代码)、受影响版本范围、CVSS严重性评分等结构化信息。通过复现历史CVE,学习者能建立起“漏洞模式—触发条件—利用链”之间的对应关系,这种模式识别能力在切换到真实目标时可以直接复用。
AI工具篇:课程的最大差异化
四个部分中,AI工具篇是最值得单独拿出来讨论的。将AI工具融入漏洞挖掘教学,反映的是过去两年安全行业的一个真实变化:AI正在从辅助编码延伸到辅助安全测试。
具体而言,AI在SRC挖洞中能发挥作用的环节包括:资产测绘中的信息聚合与去重、漏洞报告中自动生成结构化描述、以及在海量返回数据中识别异常模式。对于新手来说,AI工具可以降低信息整理的门槛,让他们把精力集中在漏洞逻辑本身,而不是被繁琐的手工记录拖垮。
不过说一下,课程原文并未详细说明AI工具篇的具体工具选型和技术细节。从现有信息判断,这部分更可能偏向“用AI提效”的实操演示,而非AI模型本身的原理讲解。
关于SRC:SRC指Security Response Center(安全应急响应中心),是国内各大互联网公司或厂商设立的漏洞接收与奖励平台,如腾讯TSRC、阿里ASRC、字节ByteSRC等。白帽黑客将发现的安全漏洞通过SRC平台提交后,经厂商确认并评级,可获得相应的现金奖励、积分或荣誉。SRC生态的门槛相对较低:不需要专门的渗透测试授权,只要在平台规定的测试范围内针对目标进行测试,提交有效漏洞即可获得赏金。这也是课程主打“兼职挖洞赚零花钱”定位的现实基础。不同SRC平台对漏洞的评级标准、奖励范围和测试边界各有差异,新手入门时通常建议先从厂商公开声明的测试范围入手。
实战挖洞篇与CVE复现
实战篇是整个课程的落脚点。UP主承诺学完课程后“不管是想转行网安去大厂做白帽,还是躺在家挖漏洞赚赏金都没问题”。这个表述带有明显的课程推广色彩,但也在一定程度上反映了SRC生态的现实——漏洞赏金确实为具备基础技能的人提供了一条低门槛的变现路径。
CVE漏洞复现作为连接原理与实战的桥梁,在这类课程中通常占据较大比重。复现的价值不在于“照着做一遍”,而在于理解漏洞的成因假设在什么条件下会被打破。
学习配套与目标人群
课程配套提供了学习计划、视频教程、学习笔记和工具安装包,全部打包整理。这种“一站式”交付方式对于自学能力较弱的新手较为友好,能减少在环境配置和资料搜集上消耗的时间。
理性看待:课程能给你什么,不能给你什么
从课程定位和内容框架来看,这套教程适合以下人群:对网安有初步兴趣但缺乏系统路径的小白、希望了解SRC挖洞流程的开发者、以及想探索AI在安全领域应用的从业者。
但有几个问题需要在报名或投入时间之前想清楚。32小时能否覆盖从零基础到独立挖洞的全过程,取决于课程的信息密度和实战环节的真实程度。漏洞挖掘的核心能力——对目标系统的深入理解、对异常行为的敏感度——很难通过观看视频获得,必须经过大量真实目标的反复练习。
课程的宣传语“全程干货无废话”和“手把手教你快速挖到第一个漏洞”属于典型的知识付费话术。实际效果取决于课程内容是否真的提供了可迁移的方法论,而不仅仅是演示了几个特定目标的挖洞过程。
如果你正在考虑学习SRC漏洞挖掘,这套课程可以作为一个结构化的起点。但把它当作终点,显然不现实。
相关推荐

Cursor AI编程实战:30分钟从零构建学生管理系统
B站UP主实战演示Cursor AI编程:30分钟用自然语言生成学生管理系统。详解Agent模式、Claude模型选择、提示词技巧与使用门槛,帮你判断Cursor是否值得入手。

AI编程工具20强榜单:从夯到拉的评分矩阵
B站UP主发布AI编程工具20强榜单,从夯到拉分为T0-T4五个层级,Claude Code和Codex并列T0。本文详解评分维度(能力、可靠性、耐操性、耐久性、成本、国内可用性)及工具表现,帮助开发者选择适合的AI编程助手。

Vibe Coding系统教程:零基础玩转AI编程实战
B站UP主耗时三个月打造的Vibe Coding系统教程,覆盖Codex、ClaudeCode、Cursor等AI编程工具,从基础逻辑到商业级项目实战三段式讲解,适合零基础学习者系统入门AI编程。