本地部署再引热议:用户自测插件竟遭封号警告

用户因红队测试自研插件遭平台封号威胁,引发对托管风控与本地化方案的讨论。
文章围绕 Reddit 用户因对自研插件进行 red-teaming 而被平台威胁封号的事件展开。该用户的申诉被秒回驳回且未获任何细节说明,引发社区广泛共鸣。文章指出,红队测试是安全工程的标准实践,但其流量特征与真实攻击难以区分,导致自动化风控误判。事件凸显了托管平台与开发者之间的权力不对称:误判代价由用户承担,申诉通道形同虚设。社区讨论由此指向本地部署作为保留行为自主权的替代方案,并建议涉及安全测试或高频实验的开发者优先考虑本地环境或保留本地备份。
引言:一次 red-teaming 引发的封号风波
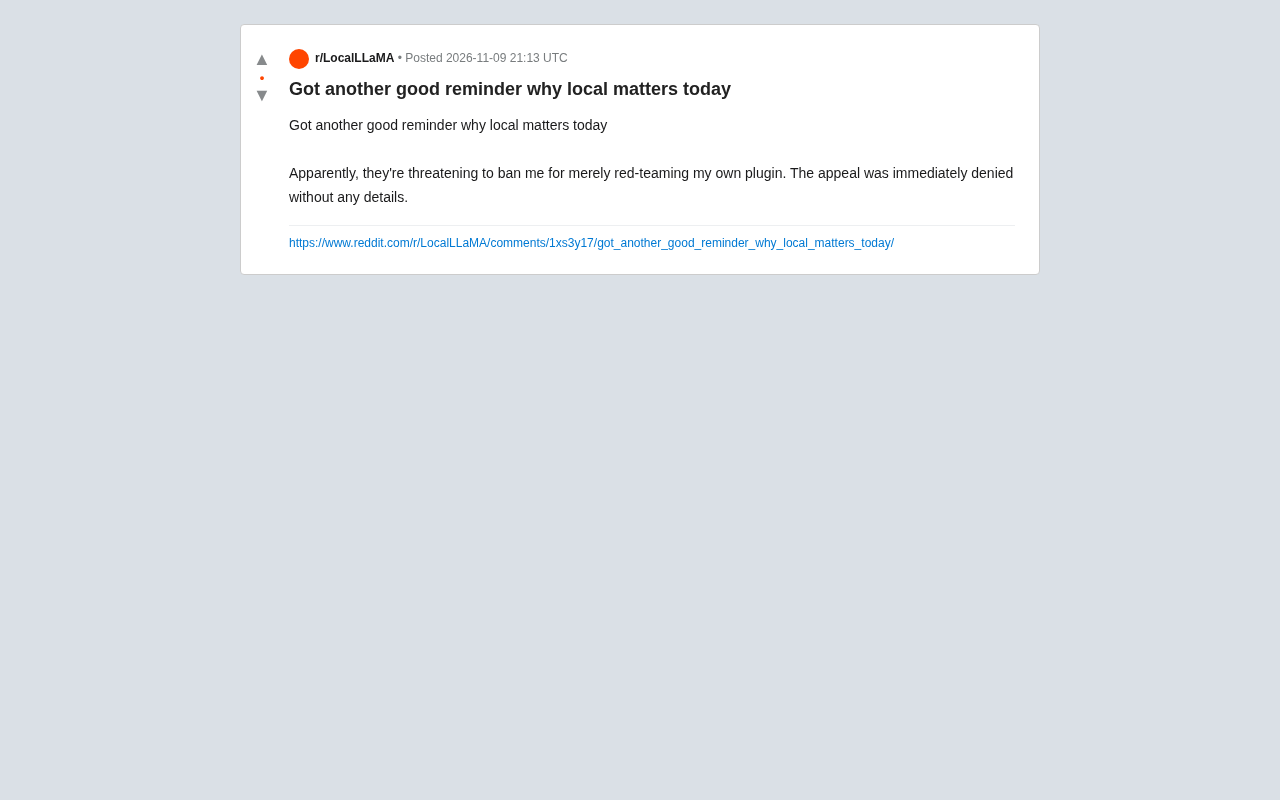
近日,Reddit 上一位用户发帖称,自己仅仅因为对自研插件进行 red-teaming(红队测试),就收到了平台的封禁威胁,且申诉被立即驳回、未提供任何细节。这位用户用“又一个本地化很重要的好提醒”来总结自己的遭遇,帖子迅速引发社区共鸣。
这并非孤例。随着 AI 服务越来越多地介入开发者的日常工作流,平台对“异常行为”的判定边界,正成为悬在用户头顶的达摩克利斯之剑。
Red-teaming(红队测试) 源于军事演习中模拟敌方攻击的实践,在信息安全领域指由独立团队扮演攻击者,对系统进行对抗性测试以发现漏洞和防御弱点。在 AI 与插件开发语境下,red-teaming 通常包括构造恶意输入、模拟越狱提示、注入异常数据等操作,目的是在真实攻击发生前暴露问题。这类测试在行为特征上(如高频请求、异常输入模式)与真实攻击高度相似,因此容易被平台的自动化风控系统误判。对于开发者而言,红队测试是安全工程的标准环节;但对托管平台来说,它只是流量日志里的一串可疑信号——这种视角差异正是本次封号风波的根源。
事件还原:只是测试了自己的插件
根据原帖描述,该用户的插件完全由自己开发,red-teaming 的对象也是自己的作品。在常规的安全工程实践中,红队测试是发现漏洞、验证防御能力的标准动作。然而在托管平台上,这种测试行为被系统识别为可疑活动,直接触发了封禁机制。
更令用户不满的是申诉流程——没有人工复核的痕迹,没有具体违规说明,驳回几乎是“秒回”。这意味着用户连解释“我在测试自己的东西”的机会都没有,账号安全完全取决于自动化风控的判断。
为什么“本地”再次成为关键词
原帖标题中的“local matters”点出了社区情绪的核心。当云端服务掌握生杀大权时,本地部署提供的不仅是数据主权,更是行为自主权。
在本地环境中跑插件、做测试,不存在第三方平台对“你该不该这样做”的裁决。开发者可以自由地模拟攻击、注入异常输入、观察边界行为,而不必担心触发某个看不见的红线。这种自由度,恰恰是安全研究和插件开发的基础设施。
帖子下的讨论方向也印证了这一点:不少用户分享了自己因正常开发行为被平台误伤的经历,本地化方案被反复提及作为规避风险的路径。
本地部署(local deployment)与云端托管(cloud hosting) 的核心区别在于控制权归属。云端托管模式下,平台方掌握基础设施、运行环境和风控规则,用户的行为需经过平台策略的过滤与裁决;本地部署则将运行环境完全置于用户自己的设备或服务器上,不存在第三方对操作行为的实时审查。对开发者而言,本地环境不仅意味着数据不出本机(数据主权),更意味着可以自由执行高频测试、模拟攻击流量、修改运行参数而不必担心触发平台红线。这也是社区在讨论中反复强调“local matters”的技术原因:本地化提供的是一种不受外部规则约束的实验空间,而这恰恰是安全研究和插件迭代所依赖的基础条件。
平台风控与开发者自由的张力
从平台角度看,red-teaming 行为与真实攻击在流量特征上确实难以区分,自动化风控选择“宁可错杀”有其运营逻辑。但问题在于,误判的代价完全由用户承担,而申诉通道形同虚设。
这种不对称的权力关系,正在把一部分开发者推向自托管方案。当“测试自己的代码”都可能成为封号理由时,云端服务的隐性成本就不再只是订阅费了。
自动化风控系统通常基于规则引擎与机器学习模型,对用户行为进行实时评分与拦截。其设计目标是最大化召回率——宁可误封正常用户,也不放过潜在攻击者。这种“宁可错杀”的策略在平台运营层面可以理解,但它带来一个结构性问题:误判成本几乎完全由用户承担。当申诉通道缺乏人工复核、驳回不提供具体理由时,用户实际上失去了申辩能力,账号安全完全取决于黑箱模型的判断。这种平台与用户之间的权力不对称,正是托管模式被诟病的深层原因——用户让渡了运行环境控制权,却没有获得对等的程序正义保障。
对开发者的启示
这起事件提供了一个具体的决策参考:如果你的工作涉及安全测试、逆向分析或高频实验性操作,本地环境值得优先考虑。即便使用云端服务,也应保留关键工作流的本地备份方案,避免把全部鸡蛋放进一个由自动化规则管理的篮子里。
社区的反应说明,这不是一次偶发的技术故障,而是托管模式固有风险的一次公开演示。本地化是否“更好”可以讨论,但“更可控”这一点,在类似事件中反复得到验证。
相关推荐

Aircad:浏览器里的专业制图与3D建模新选择
Aircad在Hacker News展示浏览器端专业制图与3D建模能力,探索无需安装的CAD工作流。本文分析其定位、潜在优势与早期项目的不确定性。

AI做新闻,受众为何不买账?
AI正成为信息入口,但受众仍抵触AI生产新闻。本文分析信任赤字根源、信息入口与内容生产的边界,以及对媒体机构AI化的现实启示。

律所如何用AI重塑法律业务?Gilbert + Tobin的实践
澳大利亚律所Gilbert + Tobin合伙人兼CEO Sam Nickless谈律所如何用AI重新思考法律业务模式,从效率工具走向业务逻辑重构,以及CEO层级介入AI战略的意义。