别给AI智能体万能钥匙:MCP授权机制详解
MCP授权协议通过最小权限令牌与人类在环机制,防止AI智能体因权限过宽而失控。
本文以「为什么不能给AI智能体一把万能钥匙」为切入点,介绍了MCP(Model Context Protocol)的授权设计哲学。MCP over HTTP采用「默认拒绝、按需申请」机制:无令牌请求返回401并告知所需权限范围,登录后获得的令牌仅绑定单个服务器的单一窄权限(如只读笔记)。当智能体试图越权操作时,服务器返回403,且扩权必须经用户显式同意,形成人类始终在环的闭环。文章将这套设计总结为「给智能体一把钥匙而非密码」——钥匙可被精确定义、分发和随时撤销,从而在赋予智能体操作能力的同时,将安全风险压缩到可控最小面。
为什么不能给AI智能体一把万能钥匙
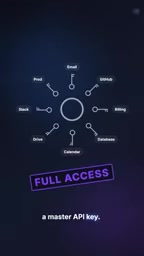
当你把任务交给一个AI智能体(AI Agent)时,有一个本能的问题值得追问:你会把自己的密码直接交给它吗?大多数人显然不会。但在实际的系统设计中,很多人却在做类似的事——给智能体一把能打开所有门的「主API密钥」(Master API Key)。
这把万能钥匙意味着智能体可以读、能写、能删,几乎不受约束地操作你的所有数据和服务。一旦智能体被诱导执行恶意指令,或者出现逻辑错误,后果可能是灾难性的。MCP(Model Context Protocol)的授权机制,正是为了解决这个根本性的权限问题而设计的。
MCP over HTTP 的授权流程
MCP 在基于 HTTP 的通信中引入了一套清晰的授权握手逻辑。整个流程的核心思想是:默认拒绝,按需申请,最小授权。
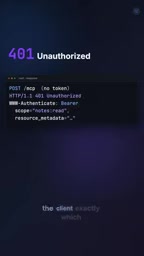
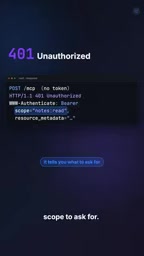
当客户端发起一个不带令牌(Token)的调用时,服务器会直接返回 401 Unauthorized。关键在于,服务器不仅拒绝请求,还会明确告诉客户端——你需要申请哪一个具体的权限范围(Scope)。这种「拒绝 + 指引」的设计,让授权过程变得可预测、可自动化。
客户端在得到服务器的指引后,会按照提示去完成登录,并获取一个令牌。这个令牌不是通往整个系统的钥匙,而是针对单个服务器、带有单一且狭窄权限的凭证。
MCP(Model Context Protocol)是由 Anthropic 提出的一套开放协议,旨在为 AI 模型与外部工具、数据源之间的交互提供标准化的接口。可以把它理解为 AI 领域的「USB 接口」——不管是什么模型、什么工具,只要双方都遵守这套协议,就能即插即用地协作。MCP 的授权机制建立在 OAuth 2.0 的基础之上,沿用了业界成熟的令牌(Token)与权限范围(Scope)概念。OAuth 2.0 的核心思路是:第三方应用无需获知用户的真实密码,只需获得一个经过授权、有限期限、可精确控制权限的令牌,即可代表用户访问特定资源。MCP 将这套机制引入 AI 智能体与服务器的通信中,使得权限管理从「靠开发者自律」变成了「协议强制执行」。
最小权限原则的落地
MCP 授权最值得称道的地方,在于它把「最小权限原则」(Principle of Least Privilege)变成了协议层面的默认行为,而不是依赖开发者的自觉。
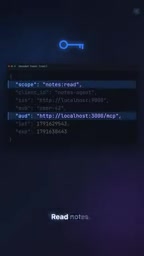
举个具体的例子:客户端登录后拿到的令牌,可能仅仅授予「读取笔记」这一项能力——除此之外什么都做不了。它不能写、不能删、不能触碰其他资源。
这种设计把智能体的权限边界收得极窄。即便智能体出现异常行为,它所能造成的破坏也被严格限定在「读笔记」这个狭小的范围内。
权限不足时的优雅处理
那么当智能体确实需要更多权限时会发生什么?假设持有「只读」令牌的智能体试图执行写入操作,服务器会返回 403 Forbidden,并提示「权限范围不足」(Insufficient Scope)。
这里的处理方式非常关键:智能体不能自作主张地扩权,而是必须回过头来向用户请求更多权限。换句话说,权限的升级始终掌握在用户手中,而不是由智能体自行决定。这就形成了一个人类始终在环(Human-in-the-loop)的授权闭环。
「人类始终在环」(Human-in-the-loop)是 AI 安全领域的一个核心设计原则,指在 AI 系统执行高风险或不可逆操作之前,必须有人类的显式确认参与其中。这一原则的提出,源于对 AI 自主决策在边界情况下可能失控的担忧。与之对应的是「全自动化」模式——智能体自行判断、自行扩权、自行执行,全程无需人类介入。在 MCP 的设计中,权限升级这一关键节点被刻意设置为必须经过人类确认的环节,从架构层面阻断了智能体自我授权的可能性。这与「提示注入攻击」(Prompt Injection)的防御逻辑高度一致:攻击者即便能诱导智能体发出越权请求,也无法绕过用户同意这道人工关卡。
「钥匙」而非「密码」的设计哲学
整个 MCP 授权机制可以浓缩为一句话:给智能体一把钥匙,而不是你的密码。
密码代表着完整的身份和全部的权限,一旦泄露就是全盘沦陷。而钥匙是可以被精确定义、分发和回收的——它只能打开特定的那扇门,而且随时可以作废。
这种区别在 AI 智能体日益自主化的今天显得尤为重要。随着智能体被赋予越来越多的操作能力,如何在「让它办事」和「不让它闯祸」之间取得平衡,成为架构设计的核心命题。MCP 的授权方案给出了一个清晰的答案:
- 默认无权限,调用被拒并返回 401;
- 服务器主动告知所需的最小权限范围;
- 令牌严格绑定单个服务器、单一窄权限;
- 越权操作返回 403,必须经用户同意才能扩权。
这套机制既保证了智能体的可用性,又把安全风险压缩到了可控的最小面。对于正在构建 AI Agent 系统的开发者来说,理解并采用这样的授权范式,比单纯追求功能的强大更有长远价值。
相关推荐

WorkBuddy全流程教程:从零搭建AI办公自动化智能体
WorkBuddy 全流程教程精讲:从下载安装、三种工作模式到多模态绘本视频实战,再到专家团搭建智能体与工作流配置,帮你用低成本 AI Agent 实现办公自动化。

WorkBuddy智能体全攻略:7天从入门到自动化实战
基于B站256集WorkBuddy全套精讲课程,系统拆解腾讯AI办公工作台的核心能力:Agent原理、Skill封装、连接器跨平台、定时自动化、知识库与零代码开发,附学习路径建议。

8个AI账号翻车7个:我用AI干活的真实复盘
B站8个AI运营账号仅1个跑通。本文拆解"演AI"与"用AI干活"的本质区别,分析5条视频217万播放背后的产能控制、评论区运营和交付节奏策略。