CanyonOS:无侵入式Agent工作流观测平台

CanyonOS 以平台层拦截 Agent 调用,实现无埋点追踪、单 Agent 伸缩与成本归因。
CanyonOS 是 Product Hunt 上亮相的开源平台,定位为「工作流感知」的 Agent 基础设施。它通过在调用层承载 Agent 间的每一次调用,让开发者保持纯 Python 业务代码,无需编写追踪逻辑即可获得全链路可观测性。平台能自动识别拖慢工作流的瓶颈 Agent 并只对其伸缩,同时将成本拆分到单个 Agent 级别。CanyonOS 以 AGPL-3.0 开源,不规定 Agent 编写方式,可与现有 Python 技术栈共存。产品尚处早期,社区讨论度有限,生产环境稳定性和拦截层的性能开销仍需验证,是否愿意引入这层运行时依赖是 adoption 的关键决策点。
构建和运维多Agent应用时,开发者常面临一个两难:要么在代码中埋入大量追踪逻辑,拖慢迭代速度;要么对Agent间的调用关系与成本开销两眼一抹黑。Product Hunt 上近期亮相的 CanyonOS 试图用另一种思路解决这个问题——它把自己定位为“工作流感知”的平台,让Agent保持纯Python,却能自动完成伸缩与成本归因。
它想解决什么问题
CanyonOS 的官方描述很直接:它是一个用于构建、扩展、观测和管理 agentic 应用的平台。核心卖点在于“carries every call between your agents”——平台承载Agent之间的每一次调用,因此无需编写追踪代码,就能掌握整个工作流的运行状态。
这个设计针对的正是当前多Agent系统的痛点。当一个任务被拆分为多个Agent协作完成时,调用链路往往横跨多个进程与服务,传统APM工具难以理解Agent之间的语义关系。CanyonOS 选择在调用层做拦截,把可观测性从“应用代码”下沉到“平台层”。官方称,这种方式可以自动找出拖慢工作流的那几个Agent,并单独对它们进行伸缩;同时还能展示每个Agent对总成本的贡献比例。
关键特性拆解
无侵入的追踪机制
“no tracing code to write”是 CanyonOS 最值得关注的一点。对于已经用Python写好的Agent,接入平台不需要改动业务逻辑。这对于快速迭代中的Agent项目相当友好——团队不必为了观测性而重构代码,也不必在每次新增Agent时补埋点。
APM 与 Agent 可观测性的差异
传统 APM(Application Performance Monitoring)工具如 Datadog、New Relic,其数据模型围绕请求-响应链路设计,通过 SDK 埋点或 eBPF 采集 HTTP/gRPC 调用、数据库查询等标准化事件。但多 Agent 系统的调用关系带有语义特征——一个 Agent 调用另一个 Agent 往往意味着任务分解、工具委托或结果聚合,这些关系在传统 APM 的 span 树里只是一串无差别的 RPC 调用,无法反映「谁在等谁的结果」「哪个 Agent 是决策瓶颈」。CanyonOS 选择在调用层拦截,实际上是在构建一张 Agent 语义图(Agent Graph),把可观测性的最小单位从「服务」细化到「Agent 角色」。这也解释了为什么它能做单 Agent 伸缩和成本归因——只有理解了调用语义,才能判断某个 Agent 是瓶颈而非仅仅「响应慢」。
按需伸缩而非整体扩容
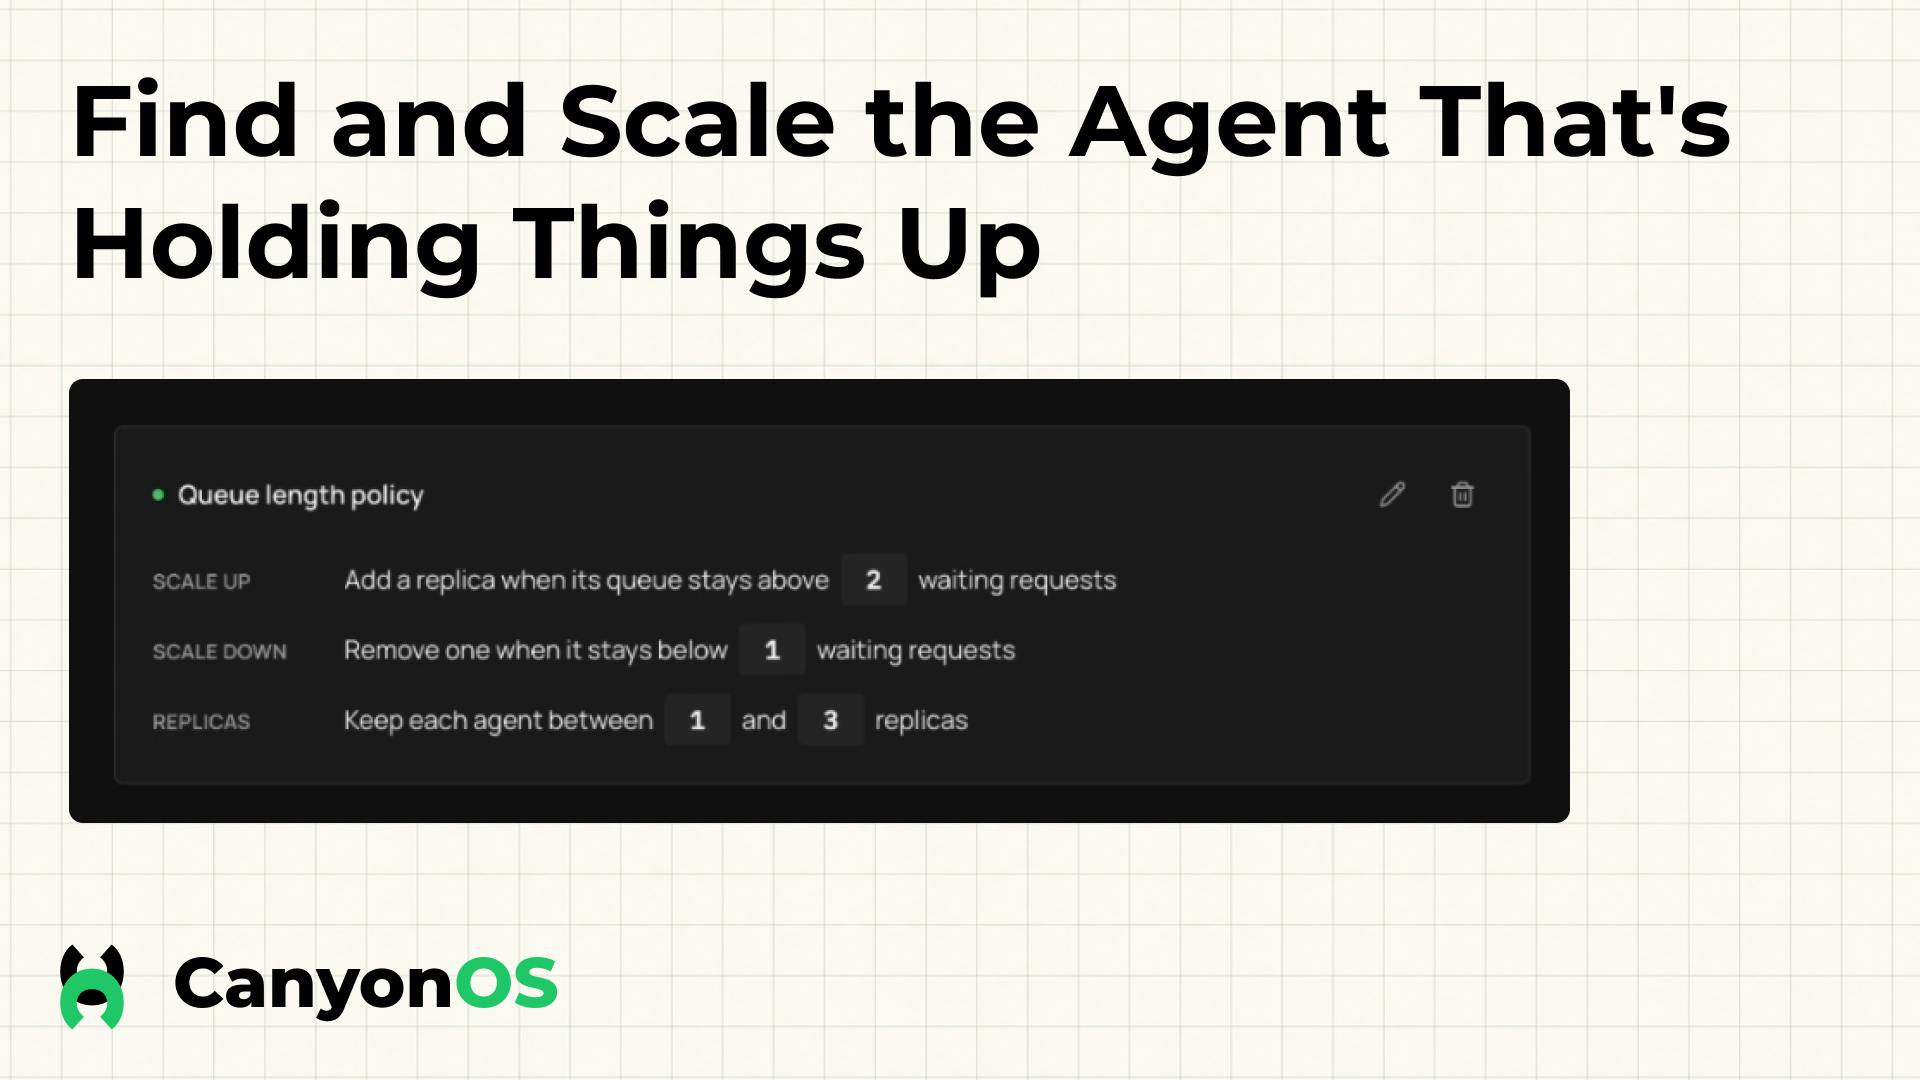
平台声称能自动发现并只扩展那些“holding up your workflow”的Agent。多Agent系统的资源消耗往往不均衡,某个瓶颈Agent可能拖累整体吞吐,但整体扩容又会浪费资源。CanyonOS 的思路是把伸缩粒度细化到单个Agent,这在成本控制上有实际意义。
Agent 级伸缩的技术前提
传统微服务的自动伸缩(如 Kubernetes HPA)基于 CPU/内存等资源指标,以 Pod 为单位扩容。但 Agent 的瓶颈往往不在资源层,而在逻辑层:某个负责检索或推理的 Agent 因为外部 API 限流或模型延迟而成为瓶颈,此时扩容它的副本数才有意义。CanyonOS 能做到「只扩瓶颈 Agent」,前提是它承载了 Agent 间调用,能识别出哪个 Agent 的排队时间或调用延迟拖累了端到端工作流。这种思路类似于「关键路径分析」——在多阶段流水线中,只有关键路径上的节点扩容才能提升整体吞吐。不过这也带来一个工程约束:被伸缩的 Agent 需要是无状态或可外部化状态的,否则副本间一致性会成为新问题。
成本归因到Agent级别
“show how much each agent adds to your costs”意味着平台能把费用拆分到每个Agent。对于使用多个模型、多个工具调用的Agent工作流,这种粒度有助于判断哪些环节值得优化或替换。
开源与生态定位
CanyonOS 以 AGPL-3.0 协议开源,在 Product Hunt 上被归入 Open Source、Developer Tools 与 GitHub 分类。AGPL-3.0 对网络服务场景有较强的传染性要求,这意味着如果将其作为托管服务对外提供,需要遵循相应的开源义务——企业在评估时需要留意这一点。
从定位看,它更接近“Agent基础设施”而非Agent框架本身:不规定你如何写Agent,只负责Agent跑起来之后的观测、伸缩与成本管理。这种分层思路让它可以与现有的Python Agent技术栈共存。
AGPL-3.0 的实际含义
AGPL-3.0 是 GPL 家族中对网络服务最严格的一种变体。它的核心条款是:如果你修改了 CanyonOS 的代码,并把它作为网络服务对外提供(SaaS),你必须向该服务的用户提供修改后的源代码。这与普通 GPL 只约束「分发二进制」不同,AGPL 把「通过网络交互」也视为一种分发形式。对企业而言,这意味着:内部自用(不对外提供服务)通常不受传染;但若要基于 CanyonOS 构建对外的 Agent 托管平台,就需要评估开源义务。与之对比,Apache-2.0 或 MIT 协议对 SaaS 场景几乎没有约束。CanyonOS 选择 AGPL,可能与商业化路径有关——通过开源建立信任,同时保留企业版或托管服务的商业空间。
适合谁,以及需要观察什么
CanyonOS 面向的是已经跨过Demo阶段、开始面对多Agent协作与成本压力的团队。Product Hunt 上75票、2条评论的数据说明它尚处于早期曝光阶段,社区讨论度有限,实际生产环境的稳定性与拦截机制的性能开销还有待更多验证。
一个值得思考的问题是:把调用拦截放在平台层,虽然免去了埋点,但也意味着Agent的运行时行为某种意义上依赖该平台。对于追求极致轻量或已有成熟可观测体系的团队,是否愿意引入这层依赖,会是 adoption 的关键决策点。
对于正在被多Agent调用链和成本黑盒困扰的开发者,CanyonOS 提供了一个值得关注的思路:把可观测性做成平台能力,而不是应用负担。
相关推荐

GTA 6 试玩近80小时:媒体称其兑现所有期待
The Verge 编辑试玩《GTA 6》近80小时、打通主线却仅看到不到60%内容。本文梳理其对双主角爱情叙事、拟真系统、支线质量与战斗短板的完整评价。

S.Space:把团队和所有AI智能体装进一个工作台
S.Space 是 AutoGen 团队打造的多智能体协作工作台,支持接入 Claude Code、Codex 等不同厂商的 AI 智能体,通过共享记忆和任务交接让团队与智能体在同一空间协作,重要操作由人审批。

Bluedot推出电话AI记录员:通话自动转写与摘要
Bluedot推出Phone Calls功能,将AI会议记录能力扩展至电话通话。用户可通过网页或移动应用拨号,保留来电显示,自动获得通话转写、摘要和行动项。该产品在Product Hunt获130票,排名第2,支持Android和iOS。