ChatGPT Desktop被曝转发SSH代理:AI会话成基础设施后门?
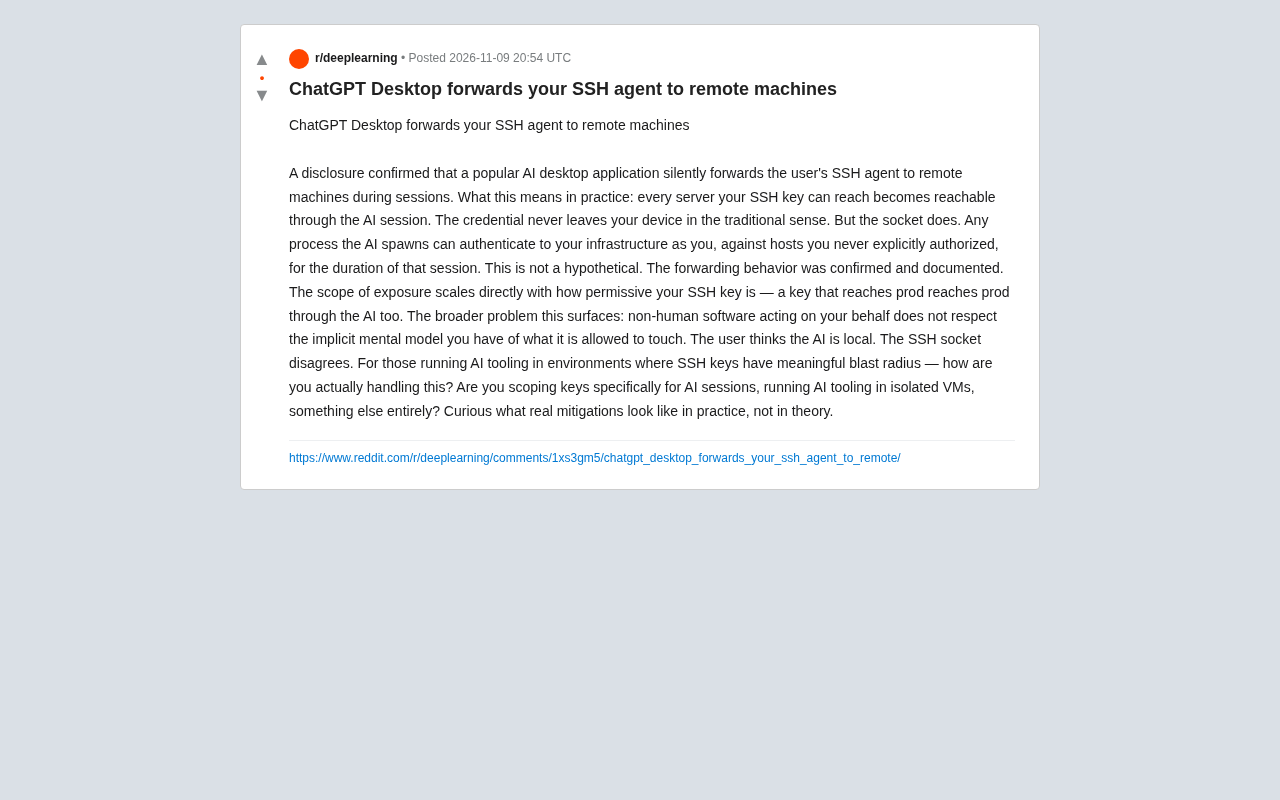
ChatGPT Desktop被曝静默转发SSH agent,AI会话可借用户身份触达任意可达主机。
Reddit 社区披露并确认,ChatGPT Desktop 在会话期间会静默地将用户的 SSH agent 转发到远程机器。私钥本身没有离开设备,但 agent socket 被转发意味着 AI 衍生的任何进程都能以用户身份完成认证,访问用户从未明确授权的主机,且只要会话持续,这条通道就存在。风险大小与密钥权限范围成正比:能访问生产环境的密钥,通过 AI 同样能访问生产环境。社区的应对实践包括为 AI 会话使用权限受限的专用密钥、在隔离 VM 中运行 AI 工具以切断转发链路,以及启用签名确认等。文章认为,这一事件暴露的是「本地 AI」心理预期与系统级访问能力之间的系统性错位,组织应把 AI 会话当作高权限主体对待。
事件核心:一次被确认的SSH代理转发
据Reddit社区披露,ChatGPT Desktop在会话期间会静默地将用户的SSH agent转发到远程机器。这一行为已被确认并记录在案。简单来说,你的SSH密钥所能触达的每一台服务器,在AI会话期间都可能通过AI进程被触达。
关键在于:传统意义上凭证并未离开你的设备,但SSH socket被转发了。这意味着AI衍生的任何进程都能以你的身份认证到你的基础设施,访问你从未明确授权的主机——只要会话还在持续。
SSH agent 是 OpenSSH 提供的密钥管理服务,它在内存中持有解密后的私钥,并通过 Unix socket(由 SSH_AUTH_SOCK 环境变量指定)向 ssh、git 等客户端提供签名能力,使私钥本身无需离开磁盘或暴露给每个进程。所谓「agent 转发」,是指 SSH 客户端通过 -A 选项或配置 ForwardAgent yes,在远程主机上创建一个指向本地 agent socket 的隧道,使远程会话中的进程可以请求本地 agent 完成认证。这原本是为跳板机场景设计的便利功能,代价是远程主机(以及其上任何有权限访问该 socket 的进程)都能借用你的密钥通过认证。因此风险的关键不是私钥被复制,而是签名能力被借用——只要 socket 可达,就等同于持有你的身份。
为什么这不是理论风险
这个问题的严重性直接取决于你的SSH密钥权限范围。一个能访问生产环境的密钥,通过AI同样能访问生产环境。这不是假设——转发行为已被确认和记录。
更值得警惕的是,它暴露了一个更深层的问题:非人类软件代表你行动时,并不尊重你对“它能碰什么”的隐含心理模型。用户以为AI是本地运行的,但SSH socket的实际情况并非如此。凭证的本地性与访问的远程性之间存在一道被忽视的裂缝。
实际防护:社区在怎么做
原帖作者抛出的问题很直接:在SSH密钥具有实质性爆炸半径的环境中运行AI工具的人,实际是如何处理的?
讨论中浮现出几种真实做法:
- 为AI会话专门限定密钥范围:使用权限受限的专用密钥,而非日常高权限密钥。
- 在隔离VM中运行AI工具:将AI会话与宿主机的SSH agent隔离,切断转发链路。
- 其他未明说的措施:原帖未展开,但暗示存在更多实践方案。
这些不是理论推演,而是社区成员在真实环境中采用的缓解手段。
隔离 VM 之所以有效,是因为它同时切断了两个环节:AI 进程运行在客户机内,其 SSH_AUTH_SOCK 指向的是客户机内的 agent(或根本不存在),宿主机 agent 的 socket 不会跨越虚拟化边界自动暴露;即便 AI 工具试图发起转发,也只能转发客户机内的 agent。相比之下,仅靠应用层权限设置难以奏效,因为转发行为往往由底层 ssh 客户端发起。另一种成本更低的替代方案是使用 ssh-add -c 启用确认模式,或改用硬件密钥(如 YubiKey resident key),让每次签名都需要物理确认,从而把静默借用变成显式授权。
深层启示:AI工具的信任边界需要重新定义
这一事件的价值不在于单个应用的缺陷,而在于它揭示了AI桌面应用普遍存在的信任边界模糊问题。用户对“本地AI”的心理预期,与软件实际具备的系统级访问能力之间存在系统性错位。
当AI工具能够静默转发SSH agent时,它实际上获得了一条通往你整个基础设施的隐形通道。会话期间的任何AI衍生进程,都可能成为攻击面。对于在敏感环境中使用AI工具的组织,这意味着需要将AI会话视为潜在的高权限主体来对待,而非普通本地应用。
原帖的提问仍在等待更多实践者的回答,但问题本身已经足够清晰:你的AI工具,是否正在以你的身份,触达你从未授权的机器?
相关推荐

告别Copilot订阅费:三款免费本地AI编程工具推荐
GitHub Copilot每月20美元太贵?Workflows HQ推荐三款免费本地AI编程工具:Cursor离线补全、Clawed 3.7处理多文件架构、Make自动化测试部署,覆盖开发全流程。

AI编程代理如何工作?Codex、Claude Code与Cursor解析
深入解析AI编程代理的工作原理:从探索代码库、拆解任务、生成代码到运行测试与修复错误,揭秘Codex、Claude Code、Cursor等工具背后的代理循环机制,并探讨开发者如何审查与验证AI生成的代码。

Cursor AI 自动搜索:Python+Selenium 实战
用 Cursor AI 生成 Python + Selenium 脚本,一句话提示词实现 Google 自动搜索:定位搜索框、输入关键词、回车提交、打印页面标题,附关键 API 解析与实践注意事项。