ChatGPT国内会员充值方式解析与风险提示

本文梳理国内ChatGPT代充服务的三种方式与Session Token技术原理,并指出其账号安全、封号、资金及合规四重风险。
由于OpenAI官方支付渠道对国内用户存在限制,国内形成了以网站自助充值为主的第三方代充市场,同类平台还覆盖Claude等多家AI服务。这类代充的核心技术是获取用户的Session Token——一种等同于临时账号密钥的登录凭证——平台凭此以用户身份完成套餐开通,无需账号密码。文章指出,Session Token在有效期内可被用于访问对话记录和账号设置,交给陌生方存在明显安全隐患。此外还存在OpenAI风控封号、平台跑路导致资金损失、以及监管灰色地带下权益无保障等多重风险。作者建议有需求的用户优先选择官方支付渠道或正规企业API服务,避免将账号凭证交给来路不明的第三方。
关于ChatGPT国内代充服务的观察
随着ChatGPT在国内用户中的普及,越来越多人希望开通Plus、Pro等付费套餐来获取更强的模型能力和更高的使用额度。由于OpenAI官方支付渠道对国内信用卡和IP存在限制,市面上出现了大量第三方代充服务。本文基于一份B站教程素材,梳理这类代充服务的运作方式,并从技术与安全角度做出理性提示。
需要说明的是,本文仅作信息整理与风险分析,不构成任何充值渠道的推荐。第三方代充涉及账号安全与合规风险,读者应自行判断。
第三方代充的三种常见方式
根据素材内容,目前市面上主流的ChatGPT会员开通方式大致分为三类:
- 网站自主充值:通过第三方平台在线操作,被描述为当前最主流的方式;
- 信用卡充值:使用支持海外支付的信用卡直接在官方渠道付款;
- 手机端充值:通过移动端应用内购买完成开通。
素材中重点演示的是第一种网站自主充值。这类平台通常宣称"不需要信用卡、不需要海外ID、不需要把账号密码交给陌生人",并支持GPT Go(日常聊天)、GPT Plus(大众套餐)、GPT Pro(更高额度)等不同层级的产品。
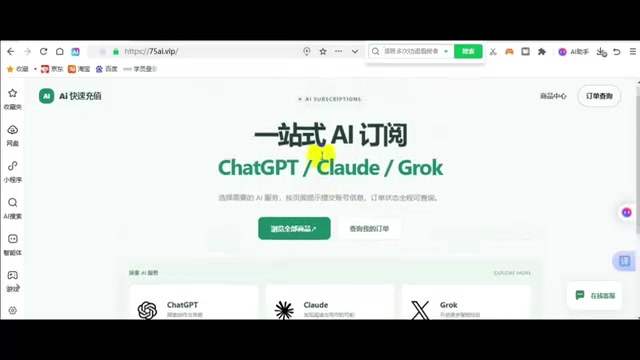
值得关注的是,除了ChatGPT,这类平台往往同时提供Claude等其他AI工具的代充套餐,形成了一个覆盖多家主流AI服务的灰色充值市场。
Session机制:代充的技术原理
素材演示的充值流程中,最核心也最需要警惕的一步是"获取Session"。操作方式是:用户先在浏览器登录自己的ChatGPT账号,随后访问一个特定链接获取一段代码(即Session Token),再将这段代码完整复制粘贴到充值平台。

从技术角度看,Session Token是登录状态的凭证。平台拿到这段Token后,就能以用户身份操作账号完成套餐开通。这也解释了为什么平台声称"不需要账号密码"——因为Session Token本身就等同于一把临时钥匙。
这里存在明显的安全隐患:Session Token在有效期内可被用于访问账号内的对话记录、绑定信息乃至进行其他操作。将其交给第三方,本质上是在一段时间内让渡了账号的控制权。素材中对这一风险并未提及。
Session Token 在 Web 身份认证体系中属于「会话凭证」(Session Credential)。用户完成用户名/密码登录后,服务器会签发一个带有时效的 Token 并存储在浏览器的 Cookie 或 LocalStorage 中。此后浏览器每次请求都会携带这个 Token,服务器据此判断请求者身份,而无需重复验证密码。OpenAI 的实现中,这个 Token 通常以 JWT(JSON Web Token)格式呈现,包含用户 ID、签发时间、过期时间等字段,并经过服务端私钥签名。
正因如此,Token 的安全边界与账号密码几乎等价:任何持有有效 Token 的人都可以调用 OpenAI 的 API、读取对话历史、修改账号设置,甚至在 Token 失效前完成订阅变更。与密码不同的是,Token 泄露后用户往往不会立即察觉,而修改密码并不一定会使已颁发的 Token 立即失效,这取决于平台的具体实现。因此,将 Session Token 提交给第三方,其风险并不亚于直接交出密码。
充值流程与售后宣传
按照演示,完整流程为:选择套餐 → 输入邮箱(用于订单查询)→ 提交Session凭证 → 确认账号 → 选择付款方式 → 提交订单。平台显示"充值成功"后,用户刷新ChatGPT页面即可看到Plus标识生效。
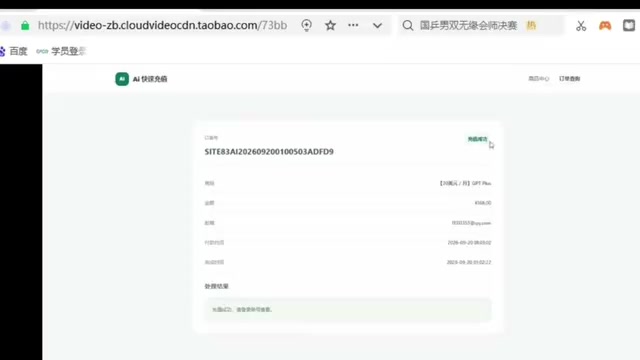
平台在宣传上强调几个卖点:24小时自动发货、在线客服、售后质保、可开发票。这些话术意在降低用户的信任门槛。但从合规角度看,第三方代充的"发票"来源、账号封禁后的"质保"能否真正兑现,都缺乏可靠保障。
理性看待:便利背后的风险
第三方代充确实解决了国内用户支付难的痛点,但便利的代价不容忽视:
- 账号安全风险:交出Session Token意味着账号在一定时间内暴露给陌生方;
- 封号风险:OpenAI对非常规支付和账号共享行为有风控机制,代充账号存在被封的可能,所谓"质保"未必可靠;
- 资金风险:预付款模式下,平台跑路或服务中断的情况在灰色市场中并不罕见;
- 合规风险:这类服务处于监管灰色地带,用户权益缺乏法律层面的有效保护。
对于确有需求的用户,更稳妥的方式是通过官方支持的支付渠道或正规的企业API服务来使用相关能力,尽量避免将账号凭证交给来路不明的第三方平台。
OpenAI 的风控机制会综合评估账号的登录 IP 地理位置、支付卡发卡国、订阅行为模式等多维度信号。当一个账号在短时间内出现 IP 跨地区跳变(例如中国 IP 登录、美国 IP 完成支付)或支付方式与账号注册信息不符时,系统可能触发自动审查甚至直接暂停订阅。历史上已有多批次的集中封号事件与代充行为高度相关。即使代充成功、短期内正常使用,订阅周期结束后续费失败或账号被追溯处理的情况也时有发生。所谓「质保补充值」本质上依赖平台持续经营,一旦平台关停,承诺便无从兑现。
结语
这份教程反映出国内AI服务代充市场的真实生态:需求旺盛、方式多样、话术成熟,但风险同样突出。技术上,Session Token机制是这类服务的核心,也是安全隐患的根源。用户在追求使用便利的同时,应当对账号安全和资金安全保持清醒认识。
相关推荐

小米MiMo-V2.6实测:登顶全球开源模型,价格仅为对手几十分之一
小米MiMo-V2.6全模态大模型发布实测:以46分登顶全球开源模型榜单,性能对标Claude、GPT顶级闭源旗舰,而算力成本仅为对手的二十到六十分之一,并同步开源训练环境与代码。本文梳理其跑分、价格、3D推理与开发者实测表现。

20多个孩子背后的代孕黑幕:一对夫妇被捕引发监管拷问
一对夫妇通过代孕生下超过20个孩子,因涉嫌虐童和恐吓证人被捕,保释金2000万美元。案件揭开美国代孕产业监管真空,代孕妈妈Kayla的发现成为关键转折点。

Claude Opus 5.5爆料隐测,直指GPT-6正面对决
Claude Opus 5.5被爆以Cloud Wafer为代号隐蔽测试,表现或超越GPT-6 Sol;同期Grok 4.7短暂上线、智谱ZCode开源整改、硅基流动SIM 4.0开放免费调用、签问Image 2.1许可澄清。本文梳理多条AI动态并厘清传闻与事实边界。