初创企业如何应对ISO 27001合规困局?

早期SaaS公司坦诚承认缺少安全认证,以透明路线图替代空洞承诺,反而更易赢得企业客户信任。
文章讲述一家为硬件团队构建AI运维SaaS工具的小型初创公司在面对企业客户安全合规问询时,选择坦诚承认尚未取得ISO 27001等认证,而非做出无法兑现的承诺。作者指出,认证缺失不等于信任缺失,企业客户的安全团队更关注供应商的实际安全实践与风险管理水平。文章提出分阶段合规路线图:先夯实访问控制、加密、日志等基础安全卫生,再对标SOC 2或ISO 27001控制项进行文档化,最后启动正式认证审计。透明的合规路线图可成为销售对话中的有效工具,帮助客户理解供应商的改进计划与时间预期,从而建立长期信任。
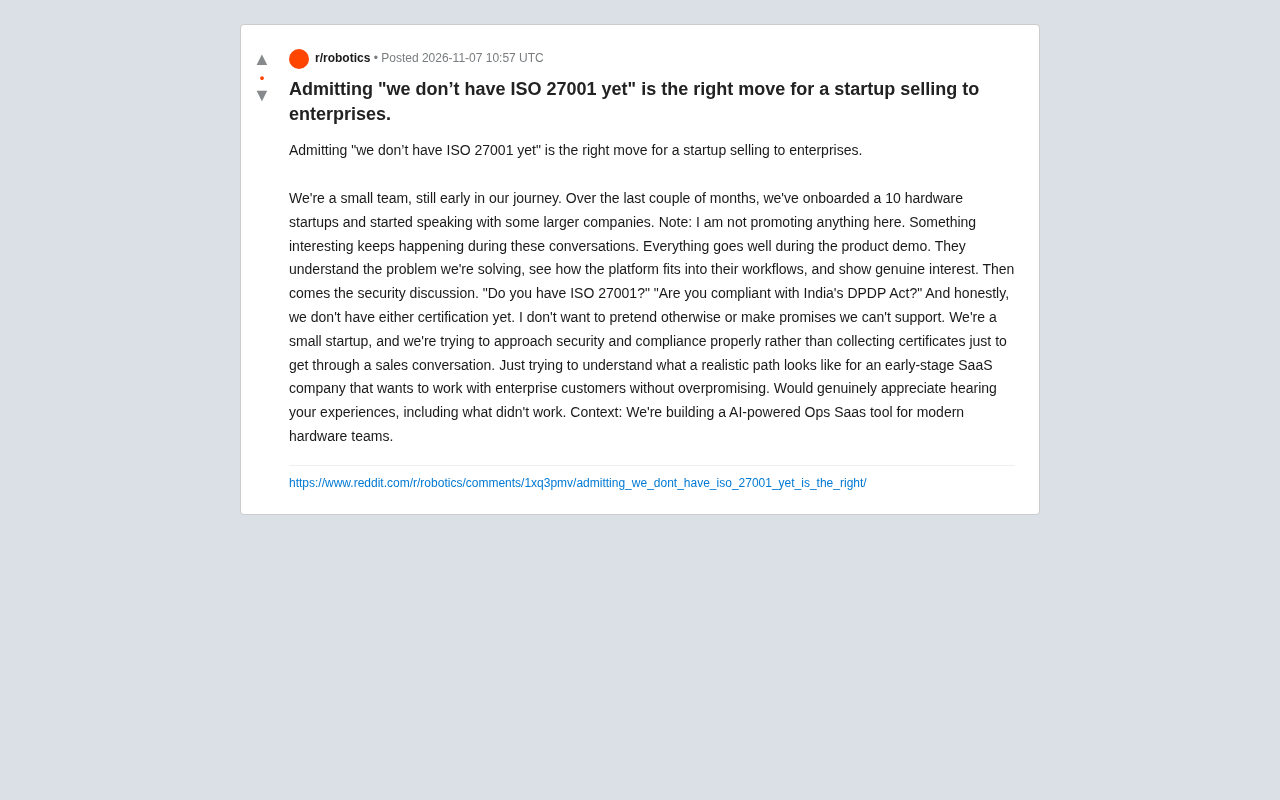
在面向企业客户的销售过程中,安全合规认证往往是绕不开的关卡。一家为硬件团队构建AI运维SaaS工具的小型初创公司最近在Reddit上分享了自己的经历:产品演示顺利,客户兴趣浓厚,但一旦进入安全讨论环节,"你们有ISO 27001认证吗?""是否符合印度DPDP法案?"这些问题就会让对话陷入停滞。他们的选择是坦诚承认"我们还没有这些认证",而不是做出无法兑现的承诺。这个看似简单的决定,引发了关于早期SaaS公司如何平衡销售需求与合规建设的深入讨论。
认证缺失不等于信任缺失
这家初创公司已经服务了10家硬件初创企业,正在与更大的公司接触。创始人明确表示,他们不想假装拥有认证,也不想做出无法兑现的承诺。团队更倾向于"正确地"处理安全与合规问题,而不是为了通过销售对话而收集证书。
这种态度在早期阶段其实是一种战略选择。ISO 27001认证需要投入大量时间、人力和资金,对于小型团队而言,过早追求认证可能分散产品开发的资源。更重要的是,如果认证背后的安全实践并未真正落地,证书反而会成为一种负债——一旦客户发现实际情况与认证要求不符,信任崩塌的代价远高于坦诚承认现状。
ISO 27001是国际标准化组织(ISO)与国际电工委员会(IEC)联合发布的信息安全管理体系标准,其全称为ISO/IEC 27001。该标准要求组织建立、实施、维护和持续改进信息安全管理体系(ISMS),核心并非单纯的技术防护,而是覆盖人员、流程、技术三个维度的系统化风险管理框架。认证过程通常包括建立体系文件、风险评估、内部审核、管理评审,最后由认可的外部认证机构进行两阶段审核。对于初创公司而言,完整的认证周期往往需要6至18个月,涉及咨询费、审核费及内部人力投入,总成本可达数万至数十万美元,且证书有效期为三年,需定期接受监督审核。正因如此,过早启动认证可能对资源有限的团队造成显著负担。
企业客户真正关心什么
从销售对话的实际情况来看,企业客户提出认证要求并不一定意味着"没有证书就不合作"。更常见的情况是,安全团队需要评估供应商的风险水平,认证只是评估框架中的一个维度。对于早期供应商,客户往往更关注实际的安全实践:数据如何存储和加密、访问控制机制是否健全、事件响应流程是否存在、是否有基本的漏洞管理措施。
如果初创公司能够清晰地展示这些基础实践,即使缺少正式认证,也可能通过客户的内部风险评估。关键在于主动沟通,而不是被动等待客户发现问题。
SOC 2(System and Organization Controls 2)是由美国注册会计师协会(AICPA)制定的鉴证报告标准,聚焦于服务组织在安全性、可用性、处理完整性、保密性和隐私性五大信任服务原则方面的控制措施。与ISO 27001的认证性质不同,SOC 2出具的是独立审计师对控制有效性的鉴证报告,通常分为Type I(某一时点的控制设计)和Type II(一段时间内的控制运行有效性)。企业客户尤其是北美客户常将SOC 2作为供应商安全评估的基准要求。对于初创公司,SOC 2 Type I的启动门槛相对较低,可作为迈向正式认证的中间步骤,其控制项与ISO 27001存在大量重叠,便于后续复用。
务实的合规路线图
对于希望服务企业客户的早期SaaS公司,一个可操作的路径是分阶段建设合规能力。第一阶段聚焦基础安全卫生:建立访问控制、数据加密、日志记录和备份恢复机制。第二阶段对标目标客户的常见要求,例如SOC 2或ISO 27001的控制项,开始文档化流程和证据收集。第三阶段再正式启动认证审计。
这种渐进式做法让初创公司能够在销售过程中展示清晰的合规路线图,向客户说明当前状态、下一步计划和时间预期。客户看到的是有规划、可验证的改进承诺,而不是空洞的保证。
坦诚沟通的销售价值
承认"我们还没有ISO 27001"在短期内可能让某些交易推进变慢,但它建立了长期信任的基础。企业客户的安全团队通常经验丰富,能够区分"正在建设合规能力"和"忽视安全问题"的供应商。坦诚的态度加上具体的改进计划,往往比模糊的承诺更有说服力。
这家初创公司的做法也反映了一个更广泛的趋势:在AI工具快速渗透企业工作流的背景下,安全与合规正在成为产品竞争力的组成部分,而非单纯的销售障碍。早期就将合规意识融入产品设计和运营流程,比事后补救更有效率。
对于资源有限的初创团队,关键不在于是否拥有证书,而在于是否以专业、透明的方式管理安全风险。客户最终购买的是信任,而信任来自一致的行为和可验证的承诺。
相关推荐
 科技前沿
Memorias:用AI传记作家把你的故事变成书
Memorias 是一款 AI 传记作家工具,通过对话式访谈将你的口述故事整理成回忆录,自动映射人物、地点与年份,支持照片与 EPUB/PDF/DOCX 导出,按次付费。
 科技前沿
mamitsu:让社交视频自动转成JSON的API与MCP
mamitsu是一款在Product Hunt上发布的API和MCP服务器,能将社交视频中的画面、音频和配文解析为JSON结构化数据,适用于食谱提取、产品信息抓取等开发者场景。
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today