Claude Code 插件团队协作:共享、强制与锁定

Claude Code v2.1.295 用 Git 市场、托管设置和白名单三层机制,把插件管理从个人玩具升级为团队基础设施。
Claude Code v2.1.295 引入面向团队的插件管理机制,解决个人使用插件时来源混乱、版本不一致、敏感代码库被不受控插件访问等问题。方案分三层递进:其一,用 Git 仓库分发插件市场,让插件来源可追溯、版本可锁定、更新走代码审查;其二,通过托管设置强制声明必需插件,把插件从建议升级为环境依赖,确保新成员自动就位、安全基线不缺失;其三,用来源白名单限制插件只能从审核过的来源安装,把"默认允许"改为"默认拒绝",直接防御供应链攻击。三层机制分别对应共享、强制、锁定,团队可按成熟度渐进启用。这一设计折射出 AI 编码助手从个人工具向团队平台演变的趋势,本质是把软件供应链安全思路搬入 AI 助手领域。
Claude Code 的插件系统正在从个人玩具走向团队基础设施。最新版本 v2.1.295 引入了一套面向团队的插件管理机制:通过 Git 仓库分发插件市场、用托管设置强制安装、并支持来源白名单。这套组合拳解决了一个核心矛盾——如何让 AI 编码助手在团队中既灵活扩展,又不失控。
为什么团队需要插件管理
Claude Code 的插件可以扩展命令、代理、钩子等能力。个人使用时,随手安装几个插件没什么问题。但团队场景下,混乱很快出现:有人装了未经验证的插件、不同成员的插件版本不一致、敏感代码库被不受控的第三方插件访问。
传统做法是写一份“推荐插件列表”放在 wiki 里,但推荐没有约束力。真正需要的是可执行、可审计、可强制的机制。v2.1.295 的方案正是把插件来源、安装要求和访问控制都变成配置即代码。
用 Git 仓库分发插件市场
团队插件管理的起点是一个集中化的插件市场仓库。你可以在 Git 仓库中维护一个 marketplace 清单,列出团队认可的插件及其来源。成员通过指向这个仓库来获取插件,而不是各自去公共市场搜索。
这么做的好处很直接:插件来源可追溯,版本可锁定,更新走正常的代码审查流程。市场仓库本身就是一个普通的 Git 项目,可以分支、可以 PR、可以回滚。对于需要合规审计的团队,这意味着每一次插件变更都留下记录。
托管设置中强制要求插件
光有市场还不够,因为成员仍然可以选择不装。托管设置(managed settings)解决了这个问题:管理员可以在集中配置中声明哪些插件是必需的,Claude Code 启动时会检查并强制满足这些要求。
这相当于把插件从“建议”升级为“环境依赖”。新成员加入时不需要手动配置,克隆配置后必需插件自动就位。对于安全敏感的团队,强制安装特定插件(比如代码扫描或访问控制类插件)可以确保基线安全能力不会因为个人疏忽而缺失。
托管设置(managed settings)是一类由管理员集中下发的配置,优先级高于用户本地配置,且通常对普通成员不可覆盖。在企业软件中这一模式由来已久:浏览器通过企业策略(如 Windows Group Policy、Chrome Enterprise Policy)强制扩展白名单,操作系统通过 MDM(移动设备管理)下发安全基线。Claude Code 的托管设置沿用同一思路——把"应该装什么"从个人偏好变成组织策略。这里的关键区别在于部署方式:本地单机部署时,托管设置可能只是项目内的一个受保护配置文件;企业托管部署时,则由服务端统一下发、客户端无法绕过。这也正是原文提醒"可用范围可能因部署方式而异"的原因:团队在规划强制策略前,应先确认自己的部署形态支持到什么程度的强制力。
来源白名单锁定供应链
最严格的一层是来源白名单。管理员可以限制 Claude Code 只允许从指定的来源安装插件。任何不在白名单内的来源都会被拒绝。
这是针对供应链攻击的直接防御。AI 编码助手能访问代码库、执行命令,一旦被恶意插件渗透,后果远超普通工具。白名单机制把信任边界收窄到团队审核过的少数来源,把“默认允许”变成“默认拒绝”。
供应链攻击(Supply Chain Attack)是指攻击者不直接攻破目标系统,而是通过污染目标所依赖的上游组件——库、依赖包、构建工具、插件——間接达成入侵。AI 编码助手场景下的风险被显著放大:这类工具通常持有代码库读写权限、能调用 Shell 执行命令、可访问环境变量中的密钥。一个恶意插件只需在初始化时读取 .env 或修改 CI 配置,就能窃取凭证或植入后门。历史上 npm、PyPI 等生态多次发生类似事件(如 event-stream 投毒、xz-utils 后门),共同点都是绕过了用户对"可信来源"的默认假设。因此白名单机制的核心价值不在于拦截已知恶意插件,而在于把信任决策从"每个使用者临场判断"上移到"团队集中审核",把攻击面从无穷收窄到可枚举。
三层机制的协同逻辑
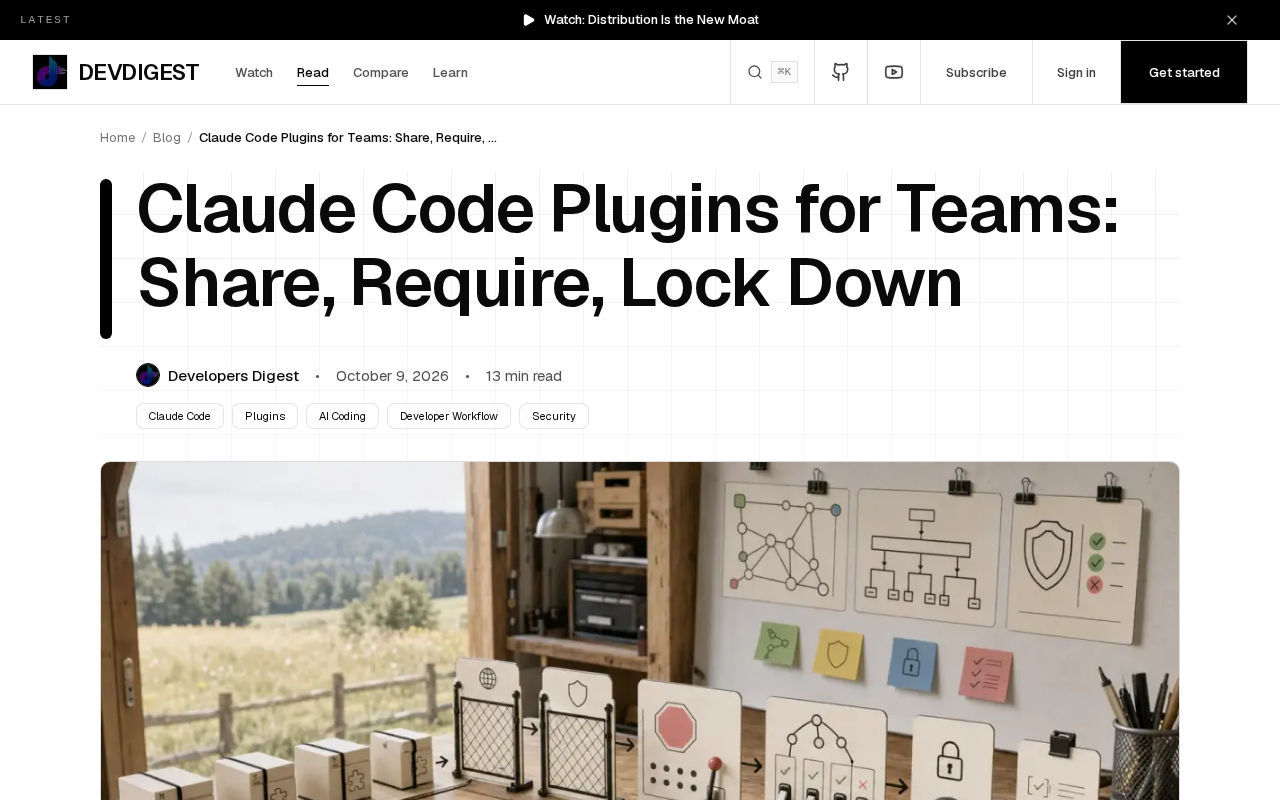
这三项能力不是孤立的,它们构成一个递进的控制梯度:
- 共享(Git 市场):解决“大家用同一套插件”的一致性问题
- 强制(托管设置):解决“必须装”的合规问题
- 锁定(来源白名单):解决“只能从可信来源装”的安全问题
团队可以根据自身成熟度选择启用哪一层。小团队可能只需要共享市场;有合规要求的企业会叠加强制安装;安全敏感的团队则三层全上。这种渐进式设计比一刀切的策略更实用。
对 AI 编码工具团队化的启示
Claude Code 的这套机制反映了一个趋势:AI 编码助手正在经历从个人工具到团队平台的转变。个人工具追求灵活和低摩擦,团队平台必须引入治理。插件作为扩展点,既是能力的来源,也是风险的入口。
把插件管理做成配置即代码、可强制、可白名单,本质上是把软件供应链安全的思路搬到了 AI 助手领域。对于正在把 Claude Code 或类似工具引入团队的开发者来说,v2.1.295 的这套机制值得作为插件治理的参考模板。
需要注意的是,具体配置语法和托管设置的可用范围可能因部署方式(本地、企业托管)而异,建议以官方文档和实际版本行为为准。
相关推荐

前端转AI Agent开发:一线架构师解析职业路径与红利
一线AI架构师解析前端转AI Agent开发的行业变化与落地路径:纯前端岗位为何消失、Agent+全栈为何成为招聘主流,以及Agent开发工程师、FDE、远程接单三条转型路线和对应学习策略。

AI Agent开发课程怎么选?五条避坑指南
机械转行开发者踩坑两年总结的AI Agent开发课程筛选清单:完整交付链路、可写进简历的项目、真实开发视角、更新频率、陪跑反馈五个维度,附具体判断方法和避坑要点。

扣子(Coze)智能体搭建入门:零代码开发AI Agent实战指南
扣子(Coze)是字节跳动推出的一站式AI应用开发平台,支持零代码拖拽搭建AI智能体。本文基于B站教程梳理扣子的核心概念、三大优势、国内版与国际版差异,以及智能体与应用的区别,帮助初学者快速入门AI Agent开发。