Claude Code 实战指南:从安装到 MCP、Skills 与 SubAgent
Claude Code 落地关键:稳定安装、绕开登录,并用内置组件替代纯自然语言提示。
文章基于 B 站公开课的实践经验,梳理了国内团队使用 Claude Code 的落地路径。安装环节推荐走 NPM 而非 PowerShell/CMD,前置只需 Node.js 22+ 与 Git;账号登录存在封号风险,可用 CC Switch 配置 DeepSeek、智谱或自定义中转站的 API Key 直接跳过登录。使用层面指出,纯自然语言提示词效果有限,真正拉开效率差距的是权限模式、内置命令、MCP、Skills、SubAgent 与 CLAUDE.md 等项目级文件:MCP 接入外部系统,Skills 沉淀可复用流程,SubAgent 负责任务分解,CLAUDE.md 提供长期记忆与团队一致性。文末也提醒封号风险、缓存命中率等结论带有个人实践色彩。
Claude Code 正在成为国内开发团队落地 AI 编程的主流选择。据 B 站这期公开课的观察,不少公司已经对 AI 生成代码的比例提出硬性要求,低的 50%,高的到 90% 甚至 100%,而 Claude Code 是其中被采用最多的工具之一。但很多人的用法还停留在"用自然语言让它写个东西"——效果其实并不好。真正拉开效率差距的,是把它内置的组件用起来:权限模式、内置命令、MCP、Skills、SubAgent,以及 CLAUDE.md 这类项目级文件。
安装:为什么推荐 NPM 而不是 PowerShell
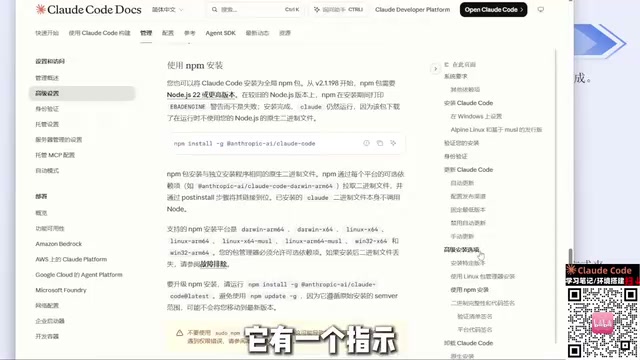
官方文档提供了多种安装方式,Windows 下可以在 PowerShell 或 CMD 里执行对应命令。但按 UP 主的实际经验,受网络环境影响,这两种方式的成功率并不稳定。更稳妥的路径是走 NPM 安装——官网"高级设置"里明确列出了这条命令,只要网络代理配置正常,基本不会出问题。
前置条件只有两个:Node.js 22 以上版本(当前最新已到 24,直接装最新即可),以及 Git。两者都是下载安装包一路下一步的傻瓜式操作,C 盘紧张可以换安装目录。装完后用 claude --version 验证能正常输出版本号,就说明环境没问题。
绕开账号登录,避免封号风险
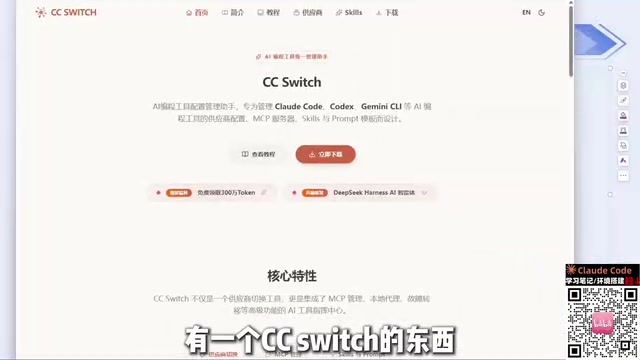
账号登录是另一个高频踩坑点。UP 主提到自己和不少同学都因直接登录官方账号被封过号,即便在环境变量里配 API Key 也有风险。更推荐的做法是用 CC Switch 这类开源工具:它原本是 GitHub 上的项目,现在也做成了网站,下载 Windows 的 MSI 安装包后双击即可。
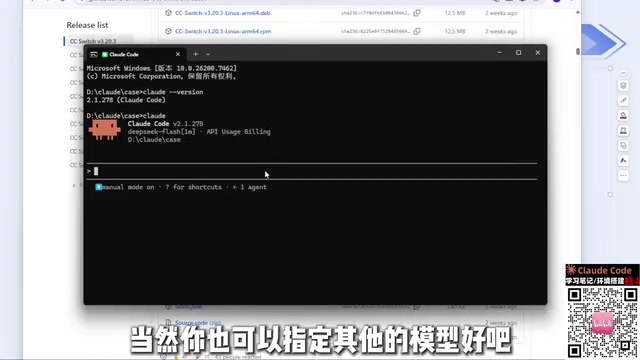
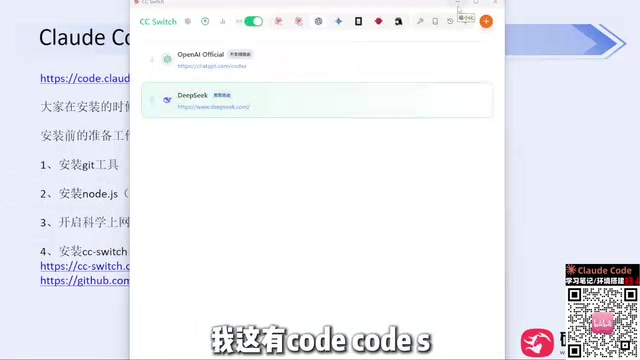
打开后在 Claude Code、Codex 等工具间切换,用加号添加供应商——DeepSeek广告、智谱等主流厂商都在列表里,填入 API Key 保存即可;第三方中转站则通过"自定义配置"填 API 地址和 Key 同样可用。配置完成后重新启动 Claude Code,登录步骤会被直接跳过,没有账号自然也就不存在封号问题。UP 主表示用这种方式几个月未被封过。
注意 Codex 的配置是独立分栏的,切换工具后要确认对应栏位已填好 Key,否则会出现"配了却用不了"的情况。另外 UP 主建议科学上网工具按月购买而非年付,因为此类服务封禁频繁,年付风险偏高。
从自然语言到结构化提示:第一课就 recalibrate
安装完成后多数人的第一反应是"帮我开发一个贪吃蛇小游戏"。这种纯自然语言提示词的问题在于没有框定任何范围,模型只能自行猜测技术栈和功能边界。新版本 Claude Code 已经开始主动追问实现方式(比如选最简单的 HTML)和功能玩法,这本身就是对模糊提示的一种补救。
UP 主的建议是主动利用好 Claude Code 自带的组件,而不是把所有意图都塞进一句 prompt 里。课程大纲覆盖的六个模块——安装与集成、权限模式与内置命令、MCP、Skills、SubAgent、CLAUDE.md 文件——本质上都是给模型提供结构化上下文的抓手。
权限模式:控制它能做什么
权限模式决定 Claude Code 在执行命令、读写文件时的自主程度。第一次进入某个目录时它会询问是否信任当前文件夹,随后是主题样式和登录方式的选择。合理设置权限边界,既能避免误操作,也能减少每一步都要手动确认的摩擦——这是日常使用体感差异最大的一个设置项。
Claude Code 的权限体系大致分为几档:默认模式下每次执行命令或修改文件都会请求确认;acceptEdits 模式自动放行文件编辑但仍拦截命令执行;plan 模式只做只读分析与方案输出,不落地任何改动;而 bypassPermissions(俗称 YOLO 模式)则跳过全部确认,风险最高,建议只在隔离环境或容器中使用。
除了模式切换,还可以通过 settings.json 里的 permissions.allow / deny 规则做细粒度控制,例如允许 npm test、禁止 rm -rf,或限定只能访问特定目录。合理组合模式与规则,可以在保证安全的前提下大幅减少打断,这也是不同使用者体感差异明显的根源之一。
MCP 与 Skills:把外部能力接进来
MCP(Model Context Protocol)解决的是"让 Claude Code 触达外部系统"的问题,把数据库、API、内部工具以标准化方式暴露给模型;Skills 则更偏向把可复用的操作流程沉淀成技能包,让模型在特定任务上按既定套路执行。两者结合,Claude Code 就从"会写代码的聊天框"变成了能接入真实工程环境的执行体。
SubAgent 则用于任务分解:把复杂需求拆给子代理并行或分阶段处理,主代理负责编排。UP 主在课程中把 SubAgent 单列一节,说明它在实际项目中的分量不低——尤其是需求边界清晰、可以拆成多个独立子任务的场景。
CLAUDE.md:项目级的长期记忆
CLAUDE.md 是放在项目里的说明文件,用来告诉 Claude Code 这个仓库的技术栈、目录约定、构建命令和禁区。相比每次对话重复交代背景,把它写进 CLAUDE.md 是一次性投入、长期收益的做法,也是团队协作时保证输出一致性的基础。
MCP 由 Anthropic 于 2024 年底提出并开源,采用客户端-服务器架构:Claude Code 作为客户端,通过标准化的 JSON-RPC 协议与 MCP Server 通信,Server 再把数据库查询、文件系统、第三方 API 等能力以「工具(tools)」「资源(resources)」「提示模板(prompts)」三种形式暴露出来。这意味着只要有人写好一个 MCP Server,任何支持 MCP 的模型或客户端都能即插即用地调用,无需为每个工具单独做适配。目前社区已有大量现成 Server,覆盖 GitHub、Slack、Postgres、浏览器自动化等常见场景。
Skills 更接近「操作手册 + 脚本」的封装:一个 Skill 通常是一组带说明的指令文件与可执行资源,模型在判断任务匹配时才会加载,从而避免把大量流程性内容常驻在上下文里。两者定位不同——MCP 扩展的是「能操作什么」,Skills 沉淀的是「该怎么做」,合起来才构成完整的工程化能力。
CLAUDE.md 的加载是有层级的:项目根目录的文件在进入该目录时自动读入,子目录下还可以放置局部 CLAUDE.md 覆盖特定模块的约定;用户级的全局配置则放在 ~/.claude/CLAUDE.md,用于跨项目生效的个人偏好。实际使用中,它最该写的是那些「不写就会反复出错」的信息:包管理器与构建脚本、代码风格与命名约定、禁止改动的目录、测试与提交前检查流程。
维护上建议把它当作活文档:每当发现 Claude Code 犯了同类错误,就把对应约束补进去,逐步收敛。内容不宜过长,否则会挤占上下文预算,优先级高的规则应放在靠前位置。团队协作时将它纳入版本控制,能保证所有成员和 CI 环境下的行为一致。
模型选择与成本感受
UP 主提到 DeepSeek 的 Harness 在缓存命中率上表现更好,用其他 agent 时缓存命中率会低一些,这是实际使用中的体感差异。至于模型能力,他的判断是:当前主流模型已足以满足日常工具和工作的需要,不必过度纠结谁更强;国内模型对基础工作而言完全够用。此外他提到 Codex 使用时可能需要一次基础登录,这一点与 Claude Code 的处理方式不同,需要单独留意。
需要说明的是,上述经验带有较强的个人实践色彩,封号风险、缓存命中率等结论来自单一使用者的长期观察,不同网络环境和账号状态下的结果可能有差异。安装路径和配置方法则可以放心按官方文档执行。
相关推荐

Agent Clan:用隔空手势同时指挥多个AI编程助手
Agent Clan 将 Claude Code 和 Codex 代理变成屏幕上的3D团队,支持握拳召唤、捏选、左右拖拽审批权限,手势与语音本地运行,Mac和Windows免费使用。

Inkling 2 Small:会“看”也会改的594B MoE模型
Thinking Machines Lab 发布 Inkling 2 Small,594B 参数 MoE 模型仅激活 17B,主打能看见并优化自身产出的长周期编程与视觉任务,通过 Tinker 平台提供推理和微调。

Sage2:实时语音转结构化数据,开发者API新选择
Levanto Labs 推出 Sage2 API,可将实时语音转化为结构化数据,支持流式决策跟踪用户意图,适用于客服、语音助手等场景。Product Hunt 获 99 票。