Claude Code v2.1.295更新详解:Hook拦截、后台任务与网关增强

Claude Code v2.1.295 以 Hook 拦截、后台任务修复和企业网关增强为三大主线完成一次生产级深度打磨。
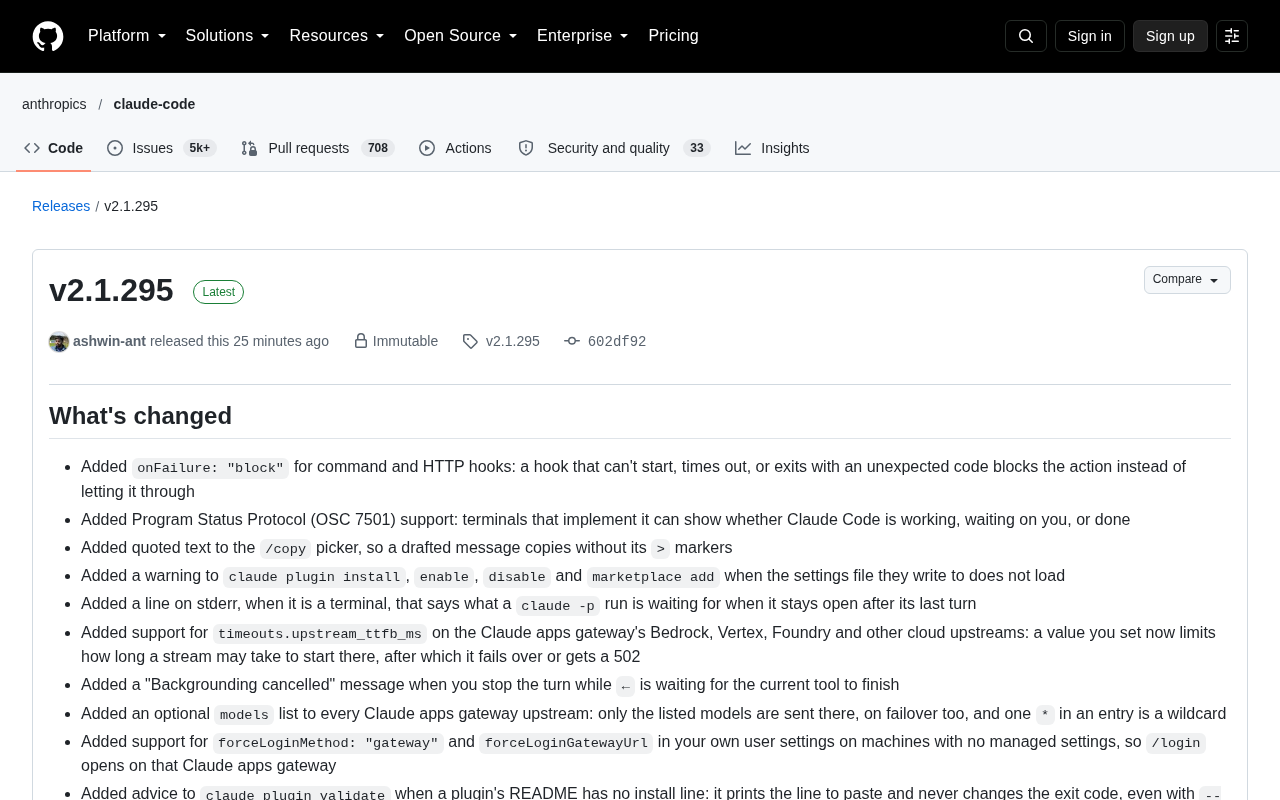
Claude Code v2.1.295 是一次以稳定性和生产可靠性为核心的版本迭代。最具安全意义的新特性是为 Hook 引入 `onFailure: "block"` 选项,使失败的守卫钩子可以主动阻断操作而非放行,将 Hook 的安全模型从"fail-open"升级为可配置的"fail-closed"。后台任务方面,多项围绕中断、会话恢复和 `/loop` 生命周期的修复让异步工作流在各类异常路径下行为更一致。企业网关则新增了 TTFB 超时控制、模型白名单路由、request_id 审计追踪对齐等能力,同时通过改用 CountTokens API 和 Haiku 4.5 后台模型降低 Bedrock 使用成本。终端渲染层面的冻结与内存暴涨问题也得到修复,整体而言是重度用户和企业部署场景值得尽快升级的版本。
Claude Code 发布了 v2.1.295 版本更新,这次迭代以稳定性修复为主,同时在钩子(Hook)控制、后台任务管理、企业网关(Claude apps gateway)能力三条主线上带来了多项新特性。对于把 Claude Code 深度集成到工作流中的开发者来说,这些改动值得逐条审视。
Hook 控制:从"放行"到"拦截"
这次更新中最具实用价值的新增能力,是为命令类和 HTTP 类 Hook 引入了 onFailure: "block" 选项。此前当一个 Hook 无法启动、超时或以异常状态码退出时,默认行为是放行后续动作;现在开发者可以显式配置为"拦截",让失败的 Hook 直接阻断对应操作。
这个变化看似微小,实则改变了安全守卫(guard)类插件的设计逻辑。配套的几项修复也印证了这一方向:修复了 mod 的 Hook 接收到被截断的深层嵌套工具输入却无报错的问题——这意味着守卫钩子过去可能"放过"它根本没看到的内容;同时修复了带 .catch 的守卫 Hook 在插件 worker 重启期间被绕过的漏洞。两者叠加,Hook 作为安全边界的可靠性得到了实质增强。
Hook(钩子)是 Claude Code 插件体系中的事件拦截机制,允许开发者在 Claude 执行特定操作(如调用工具、发起 HTTP 请求)的前后注入自定义逻辑。命令类 Hook 执行本地脚本或二进制,HTTP 类 Hook 则向指定 URL 发起请求。在安全守卫场景下,Hook 通常被用来做内容过滤、权限校验或操作审计——例如在 Claude 准备写入文件前,先由 Hook 验证路径是否在允许范围内。onFailure: "block" 的核心意义在于:此前 Hook 失败属于"软失败",操作会继续推进;现在可以声明"硬失败",使 Hook 自身的不可用状态(超时、崩溃、异常退出)也能触发阻断,而不是悄悄放行,从而让守卫钩子在基础设施故障时默认保持保守策略(fail-closed),而非开放策略(fail-open)。
后台任务与中断:行为更可预测
后台任务(backgrounding)相关的修复在本次更新中占了相当比重,反映出这是一个长期打磨的痛点区域。
多项修复围绕 ← 键触发的后台化展开:当你在工具运行时按下 ← 将任务移至后台后再停止回合,现在会显示"Backgrounding cancelled"提示;若在提示框输入文字取消了后台化,Claude 不再停在当前工具末尾,而是继续在前台工作。此外,Esc 现在能正确停止被移到后台的自定节奏 /loop,而此前它会悄无声息地卡住。
会话被终止后再恢复的场景也得到修补:后台会话的 /loop 在进程宕机期间到达下次唤醒时间会直接停止,现在会明确告知;/rewind 之后发送的提示词在会话被后台化或被杀死后恢复时丢失的问题也被修复。这些细节的共同指向是:让异步、长时运行、可中断的任务在各种异常路径下行为一致、状态可追溯。
企业网关能力扩展
Claude apps gateway 是本次更新投入最多的模块之一,面向在 Bedrock、Vertex、Foundry 等云上游运行 Claude Code 的团队。
几项关键能力值得关注:
- TTFB 超时控制:新增
timeouts.upstream_ttfb_ms,限定流式响应的首字节到达时间,超时后自动故障转移或返回 502。 - 模型白名单:每个上游可配置
models列表,仅列出的模型会被路由到该上游(故障转移时同样生效),条目中的*作为通配符。 - 审计追踪增强:
inference审计事件新增upstream_request_id,成功响应新增request-id头,使 Claude Code 遥测中的request_id能与网关审计日志对齐,便于排查支持案例。 - 成本优化:Bedrock 上的 token 计数改用 AWS 的 CountTokens API(需授予
bedrock:CountTokens权限),替代原先消耗一次模型请求的做法;网关后台请求改用 Haiku 4.5 而非会话模型,降低开销。
同时,针对 [1m] 1M 上下文模型在网关或云上游拒绝 context-1m beta 时所有请求失败的问题,Claude Code 现在会自动去掉该标志重发,避免整条链路卡死。
Claude apps gateway 是 Anthropic 为企业客户提供的中间代理层,负责将 Claude Code 的请求路由到 AWS Bedrock、Google Vertex AI、Azure AI Foundry 等云上游,并统一处理鉴权、限流、故障转移和审计。对于需要在私有云或受监管环境中部署 AI 能力的团队,网关层是实现合规管控的关键节点。TTFB(Time To First Byte,首字节时间)超时是流式场景下特有的痛点:由于 LLM 响应是逐 token 流式返回的,传统的连接超时或响应超时难以覆盖"连接建立成功但模型长时间不吐字"的情形,timeouts.upstream_ttfb_ms 正是针对这一空白设计的。upstream_request_id 的引入则解决了分布式追踪中的链路断裂问题:此前 Claude Code 客户端的遥测 ID 与网关审计日志中的请求 ID 相互独立,出现问题时难以跨系统定位,现在两者可以通过同一个 ID 关联,大幅降低排障成本。
终端渲染与编辑体验修复
终端层面的修复集中解决了几类"冻结"和显示错位问题。响应内容达到数万行、代码含超长行或未闭合字符串/heredoc 时的语法高亮卡顿、以及引用逐层嵌套导致终端冻结并吃掉数 GB 内存的问题均被修复。
编辑细节上,vim 模式的 ~ 不再把光标移过行末;从 macOS 复制带重音字符的文本粘贴到提示框中间时光标多走一格的问题也得到纠正。Windows 用户则受益于 CRLF 短命令输出被挤在单行、以及项目级插件因盘符大小写(drive-letter casing)无法在 VS Code 加载等多项修复。
新增通知与协议支持
面向可观测性,新增了 Program Status Protocol(OSC 7501)支持,实现该协议的终端可以显示 Claude Code 当前是在工作、等待用户还是已完成。mod 开发者也获得 $.ui.notify 接口,可通过用户自己的通知设置发起原生通知并标明来源渠道。
总结
v2.1.295 没有颠覆性的功能飞跃,而是一次典型的"深水区打磨":Hook 拦截能力补齐了安全守卫的最后一块拼图,后台任务的大量修复让异步工作流更可靠,企业网关的超时、白名单与审计增强则直指生产环境的运维需求。对于重度用户和企业部署场景,这是一次值得尽快升级的版本。
相关推荐

好莱坞的真正对手:免费内容的降维打击
Skydance 收购华纳和派拉蒙后高喊对标硅谷,但好莱坞真正的对手是 TikTok、Instagram 和 YouTube——它们几乎不为内容付费。本文剖析免费内容大军、硅谷版权侵权文化与 AI 训练数据争议背后的成本结构之战。

KernelAgent:多智能体自动优化GPU内核,跨硬件超越专家基线
Meta 推出的 KernelAgent 是一套多智能体 GPU 内核优化框架,能自动编写并优化内核,在 GPU、TPU、AMD 及 Meta 自研 AI 芯片等异构硬件上超越专家基线。本文解析其设计思路与应用价值。

Alexa Plus一年实测:智能家居之王,为何仍走不出家门?
The Verge播客实测Alexa Plus近一年:语音创建自动化场景体验出色,成为最强智能家居助手,但跨出家门做通用助理却屡屡碰壁。亚马逊500美元新平板欲补个人情境短板,苹果Siri AI也将入场,智能家居之争背后是技术成熟与隐私信任的深层张力。