Claude Code v2.1.309更新:沙箱安全修复与Bash权限优化

Claude Code v2.1.309 修复沙箱绕过与 Bash 权限判定漏洞,并带来多项交互与性能改进。
Claude Code v2.1.309 是一次以安全加固和权限逻辑修复为主线的维护性更新,未引入显眼新功能,价值集中在缩小沙箱与权限系统的灰色地带。安全侧修掉了三个典型缺口:沙箱化 Bash 命令在 macOS/Linux 上于沙箱之外运行 shell 启动文件;denyWrite glob 与 profile store 写保护可被符号链接绕过;沙箱化命令与自动接受编辑可篡改 `--mcp-config` 传入的配置文件。权限侧修复了带前缀 `cd` 的复合命令、子 shell 中的 `Edit(path)` 拒绝规则、重定向打开失败等场景下的提示缺失与规则失效,Windows 上部分 `Set-Location`/`cd` 的自动放行也被收紧。此外还有 `/rewind` 误报、超大嵌套 CLAUDE.md 反复压缩、磁盘写满提示、VS Code 面板空白与编辑等待时间从 1-1.5 秒降至 0.75 秒等改进。行为变更需注意:`sed -i` 改为标准 Bash 执行且不再可被 `/rewind` 恢复,`claude ultrareview` 新增工作区信任要求。
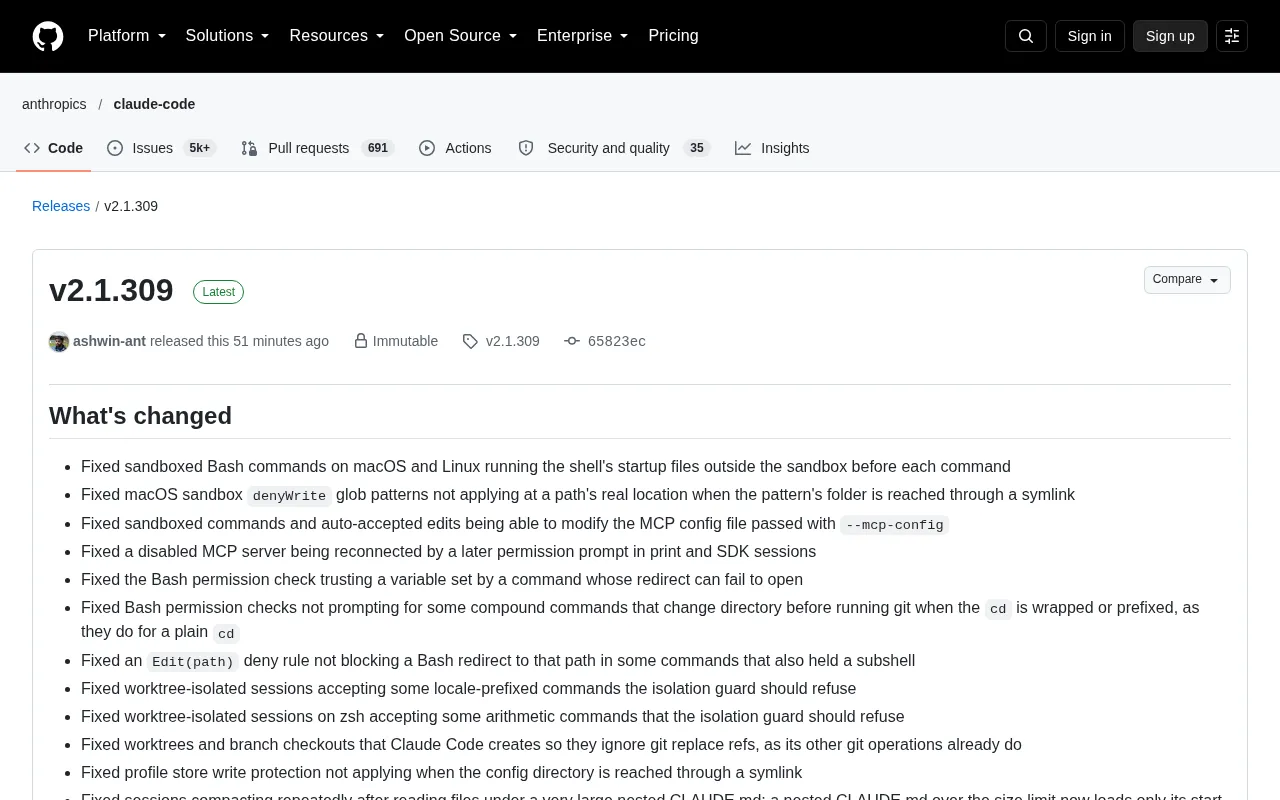
Claude Code 发布 v2.1.309 版本,这是一次以安全加固和 Bash 权限逻辑修复为主线的维护性更新。更新日志覆盖 macOS/Linux 沙箱、MCP 配置保护、worktree 隔离、桌面端与 VS Code 扩展等多个层面,其中大部分条目指向同一类问题:沙箱边界和权限确认在边缘场景下可能被绕过或误判。
沙箱安全:堵住启动文件与符号链接的缺口
本次更新最值得关注的是沙箱相关修复。macOS 和 Linux 上的沙箱化 Bash 命令此前会在每条命令执行前运行 shell 的启动文件,而这些启动文件运行在沙箱之外,等于给沙箱开了一个侧门。v2.1.309 修复了这一问题,使启动文件的执行也被纳入沙箱约束。
另一个典型漏洞与符号链接有关:当 denyWrite glob 模式指向的路径是通过符号链接到达时,模式不会在路径的真实位置生效。类似地,通过符号链接到达配置目录时,profile store 的写保护也不会生效。这类问题的共同点是信任了路径的表层形式而非解析后的真实位置,修复后写保护覆盖符号链接场景。
MCP 配置与 worktree 隔离
沙箱化命令和自动接受的编辑此前可以修改通过 --mcp-config 传入的 MCP 配置文件,这个口子已被关闭。worktree 隔离会话方面,带 locale 前缀的命令和 zsh 中的部分算术命令此前会被隔离守卫放行,现在都会被正确拒绝;同时 Claude Code 创建的 worktree 和分支检出会忽略 git replace refs,与其他 git 操作保持一致。
shell 启动文件指的是 bash 在非交互或交互式启动时按固定顺序读取的初始化脚本,例如 /etc/profile、~/.bash_profile、~/.bashrc、~/.profile 等(zsh 对应 .zshenv、.zshrc)。这些文件可以定义别名、函数、PATH 与环境变量,因此一旦在沙箱之外被执行,其中的任意命令都会以不受限的权限运行,等价于让被沙箱包裹的那条命令获得了一个逃逸入口。把启动文件的读取纳入沙箱约束,意味着沙箱策略必须在命令真正执行前就作用于 shell 的初始化阶段,而不只是包裹最终的 argv。
denyWrite 是 Claude Code 权限配置中用于声明「禁止写入路径」的 glob 模式集合,通常与 allowWrite 一类规则配合,构成对文件系统写入面的白名单/黑名单。符号链接绕过之所以成立,是因为匹配发生在路径字符串层面:/proj/link/file 与它真实指向的 /etc/secret/file 在文本上不同,但如果只比对前者就会被误判为允许。正确做法是先做 realpath 解析(或按 inode 比较),再对解析结果套用规则。
MCP(Model Context Protocol)是一套让 Claude Code 这类客户端以标准方式接入外部工具与数据源的协议,服务端可以是本地进程,也可以是远程 HTTP 服务,通过 --mcp-config 传入的配置文件描述要连接哪些 server、以何种命令或 URL 启动、以及传给它们的凭据与环境变量。正因为该文件可能携带令牌和启动命令,它本身就是一个高价值目标:如果被沙箱化的命令或自动接受的编辑改写,攻击者就能悄悄把 Claude 的连接指向恶意 server,或注入带副作用的启动参数。把该文件从可写集合中移除,属于典型的「保护控制面而非仅保护数据面」。
git worktree 允许在同一仓库上同时检出多个工作目录,各自对应不同分支,常用于并行开发与隔离实验。Claude Code 的隔离守卫依赖对命令的解析来判断某条命令是否会越出当前 worktree,而带 locale 前缀(如 LC_ALL=C)或 zsh 算术语法(如 (( i++ )))的写法会干扰朴素的解析逻辑,从而被误判为无害。git replace refs 则是一组 refs/replace/* 引用,可让 git 在读取对象时用替代对象替换原对象,若被用于 worktree 与分支检出,会导致检出的内容与历史实际不符,因此需要与其他 git 操作一样显式忽略。
Bash 权限检查:从复合命令到重定向
权限系统这次修了不少"看起来无害但实际上会改变执行上下文"的情况。涉及切换目录再执行 git 的复合命令,当 cd 被包裹或带前缀时,此前不会触发权限提示,现在与普通 cd 行为对齐。Bash 权限检查还修复了信任由某条命令设置的变量、而该命令的重定向可能打开失败的问题。
一个值得注意的细节是 Edit(path) 拒绝规则:在某些同时持有子 shell 的命令中,该规则无法阻止对该路径的 Bash 重定向,本次已修复。Windows 端则修正了 PowerShell 权限检查对部分 Set-Location 或 cd 命令自动放行的问题——当这些命令指向当前目录并携带额外参数时,现在会要求审批。
复合命令与重定向是权限检查最容易漏判的两类语法。复合命令指用 &&、||、;、管道、子 shell ( ... )、命令替换 $( ... ) 等把多条命令拼接成一个整体,权限系统若只检查整条字符串的首个 token,就会漏掉其中的 cd、git 等敏感操作;cd x && git ... 尤其危险,因为它改变了后续命令的工作目录,从而改变了相对路径的指向对象。重定向(>、>>、2>、&>)则绕过了对 Edit/Write 工具的正常拦截——写入是通过 shell 而非编辑器发生的,因此 Edit(path) 这类按工具划分的拒绝规则天然覆盖不到。修复的关键在于:权限判定必须基于解析后的命令结构(AST 或以分隔符切分后的子命令序列),并把重定向目标当作一次写操作单独核对路径规则。
交互与会话稳定性
日常使用层面的修复同样密集。ctrl+enter(立即发送)此前只在响应开始前按下时才排队消息,在 hooks 运行期间按下会重启 hooks 却让消息留在队列中,现在行为统一。ctrl+o 现在会完整展示来自其他 agent 和会话、仍在等待投递的消息,并在转录中标记为等待状态。
/rewind 列表此前对通过 /code-review --fix、子 agent 或 shell 命令修改了检查点文件的回合显示"No code changes",这个误报已修正。会话重命名后在其他会话中显示为生成名称的问题、Claude Desktop 托管会话在连接刷新时丢失消息的问题,也一并处理。
大文件与磁盘异常
读取超大嵌套 CLAUDE.md 后会话反复压缩的问题已修复,超过大小限制的嵌套 CLAUDE.md 现在只加载开头部分。磁盘写满的处理也更友好:被磁盘写满中断的 Bash 命令会明确说明情况并指出可清理的文件夹,在已满的临时卷上启动时会打印清晰提示而非原始 ENOSPC 错误。
VS Code 与云端会话
VS Code 扩展修复了编辑器缓存不完整文件后 Claude 面板空白的问题,现在可自行恢复或给出修复指引;空"Untitled"会话堆积、长斜杠命令消息折叠、LaTeX 数学公式粘贴格式错乱等问题也得到处理。Edit 和 Write 在聊天面板中的速度提升,每次编辑后等待新问题的时间从 1 至 1.5 秒降至多数情况下 0.75 秒。
云端会话方面,修复了连接器列表在加载中误报无可用连接器、环境变量编辑器打乱顺序并给含两种引号的值添加反斜杠等问题。Claude Tag 在 Slack 中的多处行为也做了修正,包括批准草稿被误发到 DM、会话停止后审批卡片按钮失效、以及工作区迁移到另一组织后忽略未标记消息等。
技能与工具链调整
/claude-api 技能有多处更新:支持服务账号密钥和 Workload Identity Federation 令牌管理 OpenTelemetry 目标,在添加 OpenTelemetry 时同时提供 API tracing 与 SDK tracing,并会在声称某功能不受支持前检查在线文档。内置 dataviz 技能开始接受 APCA 作为文本对比度度量,同时保留 AA 合规所需的 WCAG 2 比率。
行为变更方面,sed -i 改为使用标准 Bash 提示并按原样执行,不再走模拟文件编辑预览,也因此不再被 /rewind 恢复。claude ultrareview 现在要求工作区信任,终端中会询问,否则拒绝;脚本需传入不带值的 --trust-workspace,或设置 CLAUDE_CODE_DISABLE_ULTRAREVIEW_TRUST_CHECK=1。桌面端和 VS Code 在 bypass 权限模式下遇到危险的 rm 和 rmdir 提示时,会立即拒绝并给出改写建议,以便无人值守会话继续运行。
APCA(Accessible Perceptual Contrast Algorithm)是面向 WCAG 3 草案提出的对比度算法,基于感知均匀的色彩空间计算前景与背景的亮度对比,相比 WCAG 2 使用的比值公式,它对深色模式与中等亮度文本的判定更贴近人眼感受。但 APCA 尚未成为正式标准,WCAG 2 的 AA 级仍要求 4.5:1(大文本 3:1)的对比度比率,因此 dataviz 技能同时保留两套度量:用 APCA 指导设计取舍,用 WCAG 2 比率兜底合规。
Workload Identity Federation 是一种免长期密钥的联邦身份机制:外部工作负载(如 CI 中的作业、Kubernetes 服务账号)用自身已有的短时凭证向云厂商换取临时访问令牌,从而避免在配置中保存服务账号密钥。/claude-api 技能对它的支持,意味着 OpenTelemetry 导出目标的鉴权可以走这种短时凭证路径,减少密钥泄露面。
小结
v2.1.309 没有引入显眼的新功能,价值集中在缩小沙箱与权限系统的灰色地带。对依赖 Claude Code 执行自动化任务的团队来说,这些修复降低了无人值守场景下的越权风险,也让权限提示更可预期。建议关注依赖 sed -i 工作流和 ultrareview 脚本的用户检查现有配置,避免升级后行为变化带来的中断。
相关推荐

触屏MacBook与混乱的苹果:一场刻意为之的冒险
The Vergecast 深入讨论触屏 MacBook Pro 的发布逻辑、ProLed 命名争议、iPad 被 iPhone 与 Mac 两头挤压的困境,以及苹果在 AI 时代如何靠高端硬件维持竞争力。
研究权力50年:Robert Caro的写作与权力洞察
Robert Caro研究权力50年,在访谈中谈Lyndon Johnson的说服力与杠杆、Robert Moses从理想主义到冷酷的变迁、大规模建设的困境,以及传记写作中压缩主题与孤独专注的方法。
2万美元的机器人能替你干家务吗?实测结果令人意外
一段YouTube实测视频展示2万美元机器人如何响应洗碗、关灯、倒垃圾、喂狗等指令。本文分析其真实能力边界、语音交互技术现状,以及家务机器人距离普及还有多远。