Claude Code vs Codex vs Copilot CLI:本地沙箱机制对比

对比 Claude Code、Codex 与 Copilot CLI 的本地沙箱隔离策略与落地差异。
文章把三款 AI 编程助手的本地隔离策略放在同一维度下比较。默认行为上,Claude Code 与 Codex 依赖逐条权限确认,不做系统级沙箱;Copilot CLI 的本地沙箱已 GA,默认提供隔离层。网络与凭据是真正的分水岭:前两者对出站访问较宽松,AI 进程可能读到 shell 里导出的密钥,Copilot CLI 则对出站设策略约束、把敏感信息挡在沙箱外。跨平台上 Windows 支持普遍弱于 macOS/Linux,常需借助 WSL。文章强调用户显式批准的命令、包管理器脚本和 IDE 集成层仍可能跑在沙箱之外,选型应看清默认配置、网络出口与凭据暴露面这三件事。
AI 编程助手正从"补全代码"走向"自主执行命令"。当 Claude Code、Codex 和 Copilot CLI 都能在你的终端里跑脚本、装依赖、改文件时,一个关键问题浮出水面:它们各自把 AI 关进了多严的笼子里?
Copilot CLI 的本地沙箱功能已经 GA,我们不妨把三家的隔离策略放在一起,看看默认行为、网络访问、凭据管理和平台支持上有什么实质差异。
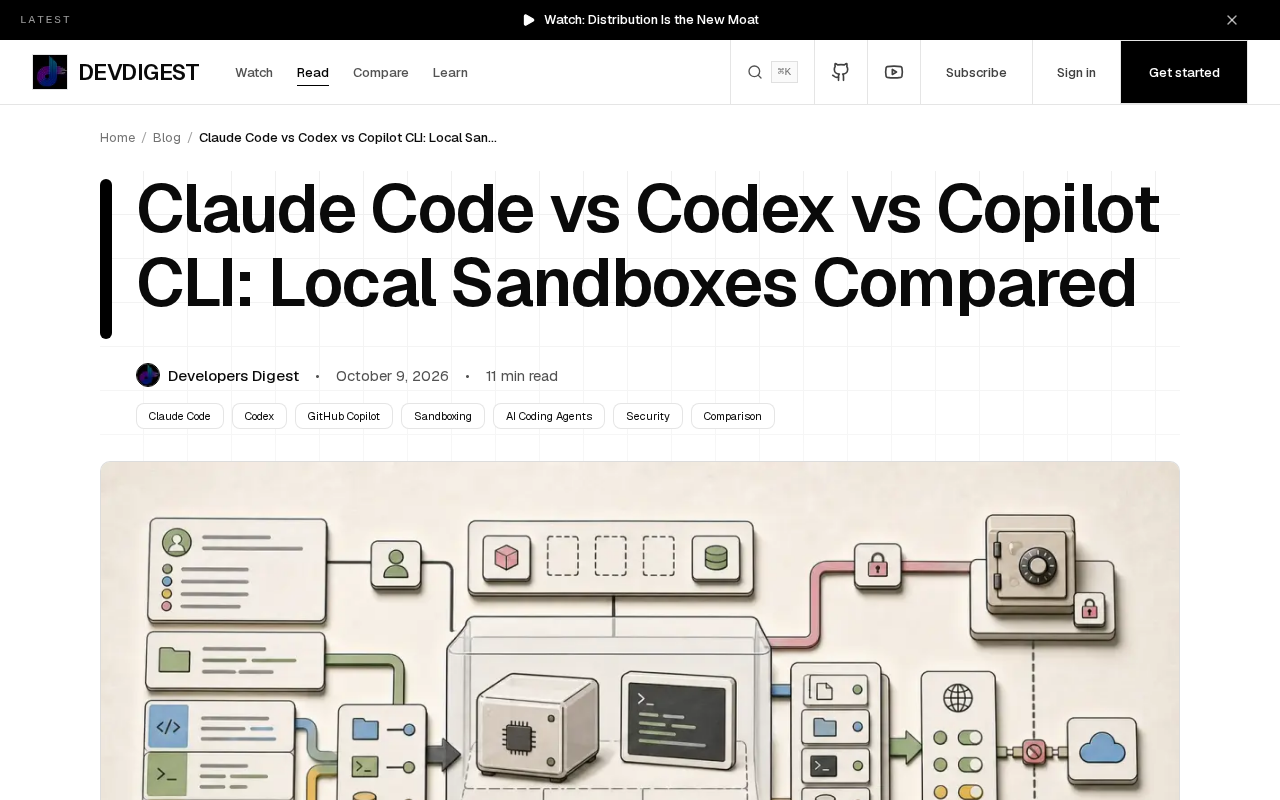
默认隔离:谁在裸奔,谁穿了盔甲
三款工具在"默认是否启用沙箱"这件事上态度迥异。
Claude Code 在本地执行时,默认并不启用操作系统级别的沙箱。它依靠权限提示来拦截敏感操作,比如文件写入和命令执行都需要用户逐次确认。这种设计把判断权交给用户,代价是打断频繁、容易被"习惯性点允许"绕过。
Codex 同样以确认机制为主。它会在执行命令前展示计划,但对网络和文件系统的限制偏弱——换言之,它更像一个谨慎的助手,而非一个物理隔离的执行环境。
Copilot CLI 则把本地沙箱做成了产品化能力。GA 之后,它在支持平台上默认提供一层隔离,把 AI 发起的命令限制在受控范围内。这让它在"默认安全"这一项上明显领先。
操作系统级沙箱指的是借助内核提供的隔离原语,把进程的可见范围收窄到一张白名单里。在 macOS 上通常基于 Seatbelt(sandbox-exec / App Sandbox),通过一份策略文件声明进程能读哪些路径、能连哪些地址;在 Linux 上则以 seccomp 过滤系统调用、配合 namespace 隔离挂载与网络视图、再用 cgroup 限制资源。三者叠加后,即使 AI 生成了一条恶意命令,它的破坏半径也被压在沙箱内部。与权限提示的区别在于:提示属于策略层,依赖用户每次点“允许”,一次误判即告失守;沙箱属于内核层,无论用户是否点过允许,越界访问都会被系统直接拒绝。这也是“默认隔离”比“默认确认”更值得信赖的根本原因。
网络与凭据:隔离的边界在哪里
沙箱真正的考验不在文件系统,而在网络出口和凭据。
Claude Code 允许命令访问网络,但会在涉及外部请求时提示。它的凭据处理依赖环境变量,AI 进程理论上能读到当前 shell 里导出的密钥——这是需要警惕的暴露面。
Codex 的网络策略相对宽松,未在默认层面做严格出站限制。对于需要拉取依赖的场景这很方便,但也意味着一个被诱导的命令可以悄悄把数据发出去。
Copilot CLI 的沙箱在网络控制上更明确,出站访问受策略约束。凭据方面,它倾向于把敏感信息挡在沙箱之外,减少 AI 直接触碰 token 的机会。
这里的分歧点在于哲学:Claude Code 和 Codex 相信"透明+确认",Copilot CLI 相信"默认隔离+显式放行"。前者灵活,后者省心。
凭据暴露面是评估 AI 终端工具时最容易被忽略、后果却最严重的一环。常见的凭据载体有三类:一是 shell 环境变量里 export 的 API key(AWS_SECRET_ACCESS_KEY、OPENAI_API_KEY 等),子进程天然继承,AI 进程只要 echo $VAR 就能读到;二是磁盘上的配置文件与凭据缓存,例如 ~/.aws/credentials、~/.ssh/id_rsa、~/.npmrc;三是云厂商的实例元数据端点,如 169.254.169.254,一次 HTTP 请求即可换取临时凭证。有效做法是把这些入口一并纳入沙箱的拒绝清单:环境变量按需白名单注入、凭据目录只读挂载或直接屏蔽、元数据地址封禁。反之,只隔离文件系统却放任网络出口,等于给凭证外泄留了一条单行道。
Windows 支持与"漏网之鱼"
跨平台表现是落地时的现实门槛。
Claude Code 在 macOS 和 Linux 上体验完整,Windows 支持相对滞后,部分沙箱相关能力依赖 WSL 等间接方案。Codex 的本地执行同样以类 Unix 环境为主。Copilot CLI 在 GA 时强调了平台覆盖,但 Windows 上的隔离强度是否与 Linux 一致,仍需实测验证。
更值得关注的是"什么仍然跑在沙箱之外"。三款工具都有部分操作无法完全隔离:
- 用户显式批准的命令往往以完整权限运行;
- 通过包管理器安装的脚本可能逃逸出控制;
- IDE 集成层与终端层的边界并不总是清晰。
换句话说,沙箱降低风险,但不等于零风险。
Windows 上的隔离之所以进度落后,根源在于原语不通用。Linux 的 seccomp + namespace、macOS 的 Seatbelt 都有成熟的命令行封装,而 Windows 需要走 AppContainer、Job Object 或基于 Hyper-V 的轻量虚拟化,接入成本高且行为差异大。现实中的折中方案是让工具跑在 WSL2 里,借用 Linux 侧的沙箱能力,但代价是文件系统被拆成两套(/mnt/c 与原生路径),路径映射、权限位和符号链接行为都可能不一致,隔离语义也随之变得模糊。因此看到“支持 Windows”时,真正需要追问的是:隔离是在原生 Windows 上实现,还是通过 WSL 间接获得,两者的可信度并不相同。
选型建议
如果你在受监管环境中处理敏感代码,Copilot CLI 的默认沙箱是更稳妥的起点。如果你追求最大灵活性、能接受逐条确认,Claude Code 的权限模型更透明。Codex 介于两者之间,适合已经习惯确认式工作流的团队。
真正决定安全性的,不是工具宣传的沙箱名号,而是你有没有搞清默认配置、网络出口和凭据暴露面这三件事。
相关推荐

黑人觅食者Alexis Nelson:从觅食到出书,快乐零食别死
黑人觅食者Alexis Nikole Nelson做客Talks at Google,分享从童年跟随母亲认识植物到出版食谱书《Happy Snacking, Don't Die!》的旅程,揭示美国觅食兴衰背后的种族与土地历史。

如何有效呈现你的想法:三种揭示式演讲方法
揭示式演讲是传递想法最直接的方式。本文解析奇妙漫步、动态演示和梦想图景三种演讲类型,结合David Gayo、Michael Pritchard、Sylvia Earle等经典案例,教你如何有效呈现想法。

Modern Web Guidance:让AI写原生声明式对话弹窗
Google Modern Web Guidance 让 AI 编程助手在生成代码时优先使用浏览器原生声明式 dialog 能力,替代重复的 JavaScript 事件监听,实测可显著减少样板代码。