Claude Code进阶:从实习生到架构师的五大硬核策略

很多开发者用了几天Claude Code后,觉得它就像个热心但毛躁的实习生——一开始感觉不错,可写着写着就开始胡编乱造,代码质量直线下降。如果你也有这种感觉,那真不是工具不行,而是用法出了问题。
本文将系统梳理海外顶尖极客和Anthropic内部团队的硬核策略,帮你把这个"笨拙的实习生"调教成真正的虚拟架构师。
认知切换:Claude Code不是聊天机器人,是自主智能体
新手和架构师最大的区别,就在于对Claude Code本质的认知。
传统的辅助工具(如Copilot)只是在编辑器旁边给你提提建议,但Claude Code完全不同——它是一个能直接接管你的终端、把手伸进项目里干活的自主智能体。
所谓自主智能体(Autonomous Agent),是AI领域中区别于传统对话式AI的重要范式。传统聊天机器人采用请求-响应模式,用户提问、AI回答,交互结束。而自主智能体具备感知环境、制定计划、执行动作、观察结果并迭代修正的完整闭环能力。Claude Code作为智能体,能够读取文件系统、执行shell命令、修改代码、运行测试,并根据测试结果自主决定下一步操作——这与GitHub Copilot仅在编辑器内提供行级补全建议有本质区别。
架构师绝对不会把几千行需求一股脑塞进一个对话框里,他们会做极其严谨的结构化规划。所以核心认知是:它不是来陪你聊天的,它是来真正敲代码的。
管理上下文腐烂:预防永远大于治疗
什么是上下文腐烂?
当对话占用达到大约50%的内存容量时,AI就会开始"偷工减料"。它的工作记忆被大量过时的碎片塞满,然后开始重复提那些无效的建议,代码质量彻底崩溃。
从技术层面来说,大语言模型的上下文窗口(Context Window)类似于人类的工作记忆,有严格的容量上限。Claude的上下文窗口虽然可达200K tokens,但随着对话累积,早期信息的注意力权重会逐渐衰减——这就是学术界所说的"Lost in the Middle"现象。当上下文被大量无关信息填满时,模型在检索关键约束条件时的准确率会显著下降,表现为"遗忘"之前的指令或重复犯已纠正过的错误。这也解释了为什么你的Claude Code会在长对话后期突然"变傻"。
铁律:永远不要等它变傻了再去清理记忆。
三条必须严格遵守的规则
第一,写完一个逻辑模块立马执行 /compact 命令。 它会把之前冗长的聊天记录压缩成最核心的摘要,瞬间释放出巨大的上下文空间。这个命令的底层原理是让模型对当前对话进行一次总结性推理,将数千tokens的原始对话浓缩为几百tokens的结构化摘要,同时保留关键的决策点和代码状态信息。
第二,新任务开新局。 修bug和重构代码绝对不要混在一个会话里做。如果中途想问个无关的小问题,用 /bty 命令,这样不会污染主线上下文。
第三,建立项目的"宪法文件"——claude.md。 把你的技术栈和绝对不能犯的错误全写进去。嫌手写麻烦?直接敲 /init 让Claude自己生成初稿。
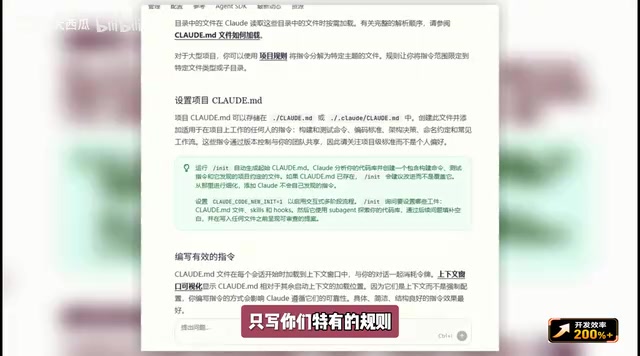
claude.md的设计哲学类似于团队开发中的编码规范文档(Coding Standards),但它是专门为AI消费而优化的。Claude Code在每次会话启动时都会自动加载这个文件作为系统级指令的一部分,因此它会持续影响整个会话中AI的行为模式。好的claude.md应该包含:项目使用的框架版本、命名约定、禁止使用的API或模式、以及项目特有的架构约束。
千万注意:这个文件别写成流水账,保持在200行以内,只写项目特有的规则,别让它白白消耗宝贵的上下文空间。
黄金工作流:先规划,再执行,后验证
计划模式是核心
很多人一上来就甩一句"给我写个登录页",这绝对是灾难。真正的高手都是先规划再动手。
在终端里按下 Shift + Tab 就能切到计划模式,在这个模式下大模型必须先理清思路,给你生成一个书面的路线图。如果碰到极其复杂的需求,甚至可以加上 UltraSync 指令开启深度思考模式。计划模式的本质是强制模型在生成代码之前进行"链式思考"(Chain-of-Thought),将复杂任务分解为可管理的子步骤。研究表明,这种先推理后执行的模式能显著降低大语言模型在复杂任务中的错误率,因为它迫使模型在动手之前先建立全局认知。
正如大神Eddie Osman所说:"人类作为瓶颈是一个特性,而不是一个bug。" 在AI恐怖的代码生成速度面前,哪怕一个微小的逻辑错误,其复合叠加速度也是你根本修不过来的。把大任务拆成小任务,在干净的窗口里独立跑,这才是正解。
验证:让AI自己测代码
全篇最重要的绝技来了——千万不要自己去苦哈哈地修bug,要给Claude赋予自测代码的能力。
特别是写前端的同学,强烈建议安装Claude Code官方的Chrome浏览器插件。装上之后,Claude就彻底"张开眼睛"了:它能像真人测试工程师一样打开网页、点击按钮、读控制台报错,然后自己回去改代码,直到把bug彻底干掉。这个插件的技术实现基于浏览器自动化协议(类似Puppeteer/Playwright),它为Claude Code提供了视觉反馈通道——AI不再是"盲写"代码,而是能够观察代码的实际运行效果,形成"编写-运行-观察-修正"的完整反馈闭环。
另外还有一个坑要避开:AI特别喜欢过度设计。当你拿到跑通的代码后,顺手敲一个 /simplify 命令,强制它把那些花里胡哨、毫无必要的封装全都砍掉,最终交到你手里的就是最干净精简的核心代码。这背后的原因是大语言模型在训练过程中接触了大量企业级代码库,这些代码往往包含复杂的设计模式和抽象层。模型会倾向于"模仿"这种风格,即使对于简单任务也会引入不必要的工厂模式、策略模式等,/simplify命令本质上是在提示模型重新评估每一层抽象的必要性。
并行自动化:打破单线程瓶颈
Git Worktree黑魔法
clone-worktree 命令能瞬间剥离出完全隔离的目录和分支。想象一下:你可以同时开五个终端窗口,一个专门重构老代码,另一个在跑测试,还有一个在查日志——多线全开,且绝对不会产生任何git代码冲突。
Git Worktree是Git 2.5版本引入的功能,允许从同一个仓库检出多个工作目录,每个目录对应不同的分支。与传统的git clone或git stash不同,worktree共享同一个.git对象数据库,因此创建速度极快且几乎不占额外磁盘空间。在AI辅助开发场景中,这意味着你可以为每个Claude Code实例分配独立的worktree,它们各自在不同分支上工作,完全避免了文件锁冲突和未提交更改的干扰。最终通过git merge或PR将各分支的成果汇合,实现真正的并行开发流水线。
自定义Skills和批量命令
在项目里建一个 .claude/skills 文件夹,把每天重复干的活(比如某套测试流程的规范)写成markdown文件丢进去。之后只要敲一句简单的定制命令,Claude就会按固定套路自动执行复杂流程。Skills机制的设计灵感来源于运维领域的Ansible Playbook和CI/CD Pipeline——将可重复的工作流程编纂为声明式文档,实现"一次编写,反复执行"的自动化效果。
遇到海量级别的重构任务怎么办?用 /batch 命令,它能瞬间召唤出几十个并行的子智能体,每个AI都在自己干净的上下文框里干活、跑测试,最后甚至能同时给你提交几十个并行的PR。这才叫真正的AI开发团队。这种架构本质上是"扇出-扇入"(Fan-out/Fan-in)并行计算模式在软件开发中的应用:主智能体负责任务分解和结果聚合,子智能体各自独立执行,互不干扰。
企业级安全保护:给AI戴上缰绳
赋予一个AI终端物理操作权限,其破坏力其实是极其恐怖的。万一它"抽风"执行了删除命令,或者把环境变量里的密码打印出去,后果不堪设想。这不是杞人忧天——在Prompt Injection攻击场景中,恶意构造的代码注释或文件内容可能诱导AI执行非预期操作。因此,对AI智能体的权限管控必须遵循最小权限原则(Principle of Least Privilege)。
权限矩阵配置
在配置里明确设置拒绝执行危险命令(如rm -rf、chmod 777、直接操作生产数据库等),同时允许它自动执行常规测试。这样既保障安全,又不会老是弹确认框打断你的心流。权限矩阵的设计应该遵循白名单原则:默认拒绝所有操作,仅显式允许已验证安全的命令集。
多层中级防御
- Pre-tool-use hooks脚本:只要AI试图读取包含密钥的文件,立刻拦截报错。Hooks机制借鉴了Git Hooks和CI/CD管道中的拦截器设计思想。在Claude Code的架构中,每当智能体准备调用一个工具(如读取文件、执行命令)时,系统会先触发预定义的hook脚本进行安全检查。这类似于Web应用中的中间件(Middleware)模式——请求在到达核心处理逻辑之前,必须通过一系列验证层。这种设计实现了"零信任"安全原则:即使AI本身没有恶意,也通过外部约束防止意外的危险操作。
- Sandbox模式:处理不熟悉的高风险代码时,直接限制网络和系统权限。沙箱技术通过Linux namespace、seccomp-bpf等内核级机制,将AI的操作限制在一个隔离的环境中,即使出现最坏情况也不会影响宿主系统。
- 定期审计:用CC Safe工具扫描配置,检查是否不小心开了危险后门
三个效率神技
最后分享三个极其好用的效率技巧:
- 绝招一:每天早上开机第一件事敲
claude -c,一键恢复昨天下班前的完整上下文,无需重新交代背景。这个功能依赖于Claude Code的会话持久化机制——它会将压缩后的上下文状态序列化存储在本地,下次启动时反序列化恢复,让你无缝衔接之前的工作流。 - 绝招二:碰到超长文档或满屏报错日志,别自己总结,直接全选复制扔进终端,它自己解析得明明白白。Claude的200K上下文窗口在这种场景下展现出巨大优势——它能一次性消化数万行日志,快速定位关键错误信息并给出修复建议,这是人类逐行阅读根本无法比拟的效率。
- 绝招三:使用
/voice命令按住空格键语音输入。冷知识——Anthropic官方大多数资深工程师平时都是直接对着终端说话写代码的,语音输出速度比打字快三倍不止。语音输入特别适合描述高层次的设计意图和需求说明,因为自然语言表达在口语模式下更加流畅,不会被打字速度限制思维的发散。
总结
核心策略复盘:
- 用
/compact和claude.md文件死死掐住上下文腐烂 - 写代码前先用
Shift+Tab切到计划模式过过脑子 - 装上Chrome插件让它自己测代码
- 用Git Worktree实现多线程并发开发
- 用hooks脚本和沙箱把机密数据锁进保险柜
工具的上限永远是由使用者的认知决定的。 你是继续把Claude Code当成平庸的聊天机器人,还是用工程化思维驾驭你的虚拟架构师团队?答案取决于你今天开始的行动。
相关推荐
ChatGPT Space 发布:团队协作与 Pages 新功能解析
ChatGPT Space 是 OpenAI 推出的团队协作新功能,核心包含 Pages 页面、实时协作和 Slack/Google Drive 数据同步。本文解析其隐私设计、多平台集成与从对话到文档的完整工作流,帮助团队理解如何用 AI 统一项目管理与内容创作。

用AI Agent将Apache Spark UDF迁移到GPU加速
NVIDIA 开发者博客介绍如何用 AI Agent 将 Apache Spark UDF 重写为 GPU 加速版本,涵盖可迁移算子的判断标准、Agent 改写与验证流程,以及结果一致性、CPU-GPU 传输开销等落地陷阱。

Zed 编辑器 v0.40.4-rc2 发布:无需升级即可使用启动额度
Zed 编辑器发布 v0.40.4-rc2 候选版本,核心改动是允许用户在不升级付费计划的情况下使用启动额度(usage credits)调用 AI 功能,降低试用门槛。