Claude Code零基础入门:安装配置与核心功能详解

Claude Code 零基础上手指南:NPM 安装、ccswitch 绕登录与核心模块概览。
本文基于 B 站公开课内容,梳理 Claude Code 在国内环境下的安装配置路径。安装阶段推荐使用官网"高级选项"中的 NPM 方式,需提前准备 Node.js 22+ 与 Git,并开启科学上网工具;登录阶段则用开源工具 ccswitch 以第三方 API Key 替代官方账号登录,从而降低封号风险。文章还提纲式介绍了权限模式、内置命令以及 MCP、Skills、Submit 等可扩展组件,指出仅靠自然语言对话使用效果有限。成本方面提到 DeepSeek 涨价后偏高、科学上网工具建议月付。最后强调现有模型能力已足够日常使用,工具选择应以顺手为准。
Claude Code 正在成为越来越多开发者的日常编程 Agent。据 B 站马士兵教育连老师的公开课分享,国内不少公司已经开始要求 50% 甚至 90% 以上的代码由 AI 辅助完成,而 Claude Code、Codex、Cursor、Trae 是程序员群体中使用频率较高的几款工具。其中 Claude Code 因其与终端的深度集成和可扩展的组件体系,被不少开发者作为主力选择。
本文基于该公开课内容,梳理 Claude Code 的安装配置路径与核心功能模块,适合零基础用户快速上手。
安装前的准备:绕开网络与封号两个坑
连老师在课程中反复强调,国内用户使用 Claude Code 面临两个现实障碍:安装阶段的网络限制,以及登录环节的封号风险。
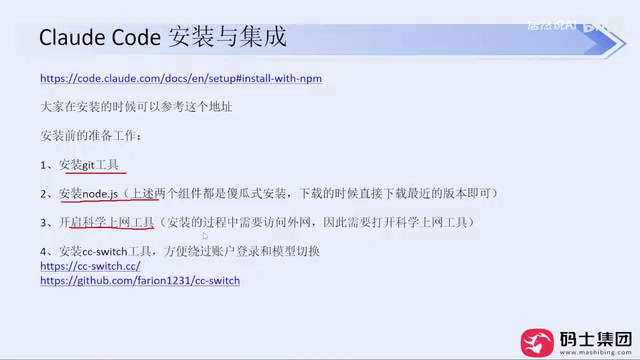
官网提供了 PowerShell 和 CMD 两种安装命令,但在实际网络环境下成功率并不稳定。他建议直接采用官网"高级选项"中的 NPM 安装方式,前提是准备好两个基础环境:Node.js 22 以上版本(当前最新为 24)和 Git,两者均可从官网下载安装包一路"下一步"完成。安装过程中需要开启科学上网工具,这是绕不开的前提。
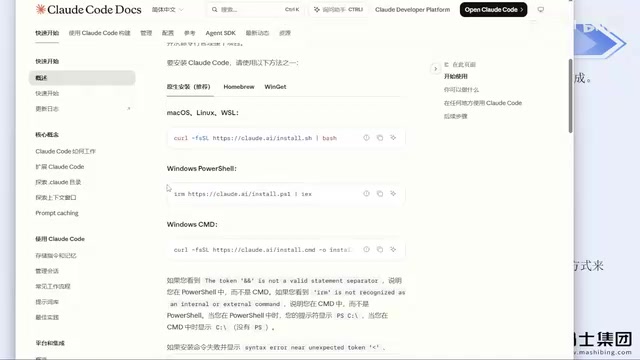
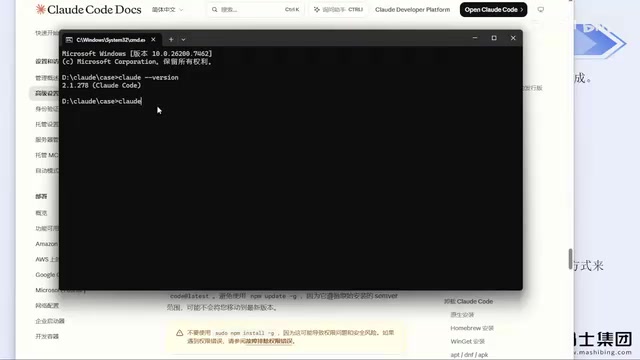
安装完成后,在命令行输入 claude --version 能正常输出版本号,即代表安装成功。连老师表示用这种方式给公司同事装过多次,基本没有遇到过报错。
NPM(Node Package Manager)是随 Node.js 一同安装的包管理工具,也是全球最大的 JavaScript 开源包仓库。使用 NPM 安装 Claude Code 的原理是:从官方 npm registry 拉取名为 @anthropic-ai/claude-code 的包并做全局安装,其本质与直接在官网下载安装包不同,它依赖的是 npm 镜像源而非 Claude 官网域名,因此在国内网络环境下成功率更高。执行 npm install -g @anthropic-ai/claude-code 中的 -g 表示全局安装,安装后的可执行文件会被写入 Node.js 的全局 bin 目录。若下载缓慢,可临时将 registry 切换为国内镜像(如 npm config set registry https://registry.npmmirror.com),但需注意镜像同步可能存在版本延迟。
登录与账号:用 ccswitch 跳过官方登录
首次运行 Claude Code 时会依次要求信任文件夹、选择主题样式、选择登录方式。连老师明确指出,直接使用官方账号登录有被封的风险,他自己的账号就曾多次被封。
他的解决方案是使用开源工具 ccswitch。该工具原为 GitHub 开源项目,现已做成网站形态,可从 release 页面下载 Windows 的 MSI 安装包直接安装。ccswitch 的核心作用是绕过 Claude Code 的账户登录环节,改用第三方 API Key 驱动。
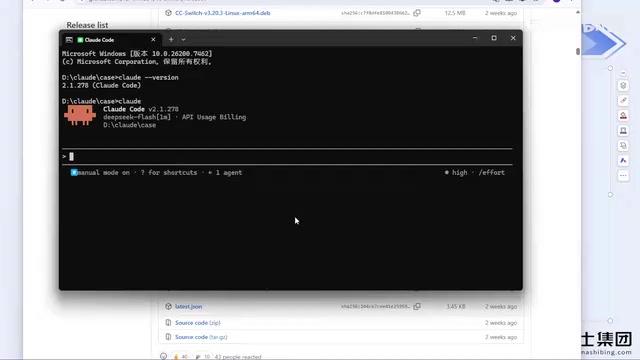
在 ccswitch 中点击加号,选择模型供应商(如 DeepSeek广告),填入对应的 API Key 即可保存。如果使用的供应商不在列表中,可通过"自定义配置"填写 API Key、接口地址等信息,第三方中转站同样适用。配置好之后重新启动 Claude Code,登录步骤会被直接跳过。连老师称自己用这种方式数月未被封号,而此前在环境中配置 API Key 的方式同样存在封号风险。
::: tip 注意 ccswitch 目前不支持 DeepSeek Harness,后者需要单独配置。另外 Codex 使用 ccswitch 时需注意工具切换,不同工具对应不同配置。 :::
第三方 API Key 绕开官方登录之所以能规避封号,根源在于两类鉴权路径的差异。使用官方账号登录时,请求会携带 Anthropic 账户凭证,服务端可识别账号归属并做地域、行为风控;而改用第三方 API Key(尤其是中转站提供的 Key)后,Claude Code 发出的请求实际是走该供应商的接口,Anthropic 侧看到的是供应商的调用,而非终端用户的个人账号。这也意味着费用结算、速率限制、模型版本都由供应商决定,与官方订阅相互独立。需要提醒的是,中转站本身存在可用性波动与数据经过第三方服务器的隐私风险,涉及敏感代码时应谨慎评估。
权限模式与内置命令
课程大纲将权限模式和内置命令列为第二个模块。Claude Code 的权限模式决定了 Agent 在执行文件读写、命令调用等操作时的授权粒度,理解这一机制是安全使用的前提。不过公开课在这一部分着墨不多,更多是提纲式带过,实际动手时建议结合官方文档逐项确认。
同样被列为独立模块的还有 MCP、Skills 和 Submit。这三者构成了 Claude Code 的可扩展能力:MCP 用于接入外部工具与数据源,Skills 封装可复用的任务能力,Submit 则与任务提交机制相关。连老师的观点是,多数用户仅用自然语言对话的方式使用 Claude Code,效果并不理想,用好这些内置组件才能显著提升效率与生成质量。但课程对每个模块的具体操作细节展开有限,属于"点到为止"的介绍性内容。
MCP(Model Context Protocol,模型上下文协议)是 Anthropic 于 2024 年底开源的一项标准协议,用于让 AI 模型以统一方式连接外部工具、数据源和服务。可以把它理解为 AI 应用的"USB 接口":数据库、文件系统、Git 仓库、浏览器等都可以封装成 MCP Server,Claude Code 作为 MCP Client 按需调用。Skills 则是把一组提示词、脚本和资源打包成可复用能力单元,让 Agent 在特定任务上按预设流程稳定执行,而不必每次用自然语言重新描述。两者定位不同:MCP 偏向"连接外部能力",Skills 偏向"固化内部流程",实际使用中常配合出现。
模型选择与成本考量
在模型供应商方面,连老师提到 DeepSeek 涨价后使用成本相对偏高,自己的体感是 DeepSeek Harness 的缓存命中率高于其他编程 Agent,这一点属于个人使用经验,未经过系统验证。
对于科学上网工具,他给出了一条实用建议:不建议购买年付会员,因为此类服务的封禁频率较高,按月购买虽然单价更贵,但能降低服务中断带来的损失。
一个务实的判断
连老师在课程中表达了一个值得重视的观点:当前各厂商仍在卷模型能力,但现有模型水平已经足以满足大多数日常工作需求。工具之间没有绝对好坏,用着顺手即可;对于国内开发者而言,国内模型在基础工作场景中已经够用,不必过度执着于特定模型。
这篇公开课的价值在于把安装、绕过登录、配置 API Key 这条最容易卡住的链路讲清楚了,但在权限模式、MCP、Skills 等进阶模块上缺乏实操深度。想要真正"从入门到精通",这些部分还需要补充官方文档和实际项目练习。
相关推荐

JetBrains孵化ThinkRail:基于Pi的智能体IDE,规格驱动开发新体验
JetBrains Innovation Hub孵化的开源智能体IDE ThinkRail,基于Pi构建,支持规格驱动开发、Git worktree并行工作区与Monaco编辑器交互,完全免费。本文详解其安装、工作流与生态整合。

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。

Claude被曝可在正常图片中隐藏秘密信息
Reddit帖子称Claude Fable 5.1能在正常图片中隐藏秘密信息,本文梳理事件背景、图片隐写技术原理及潜在安全风险,并给出从传闻走向验证的测试路径建议。