Claude Code配置泄露3.1万密钥:GitGuardian最新数据
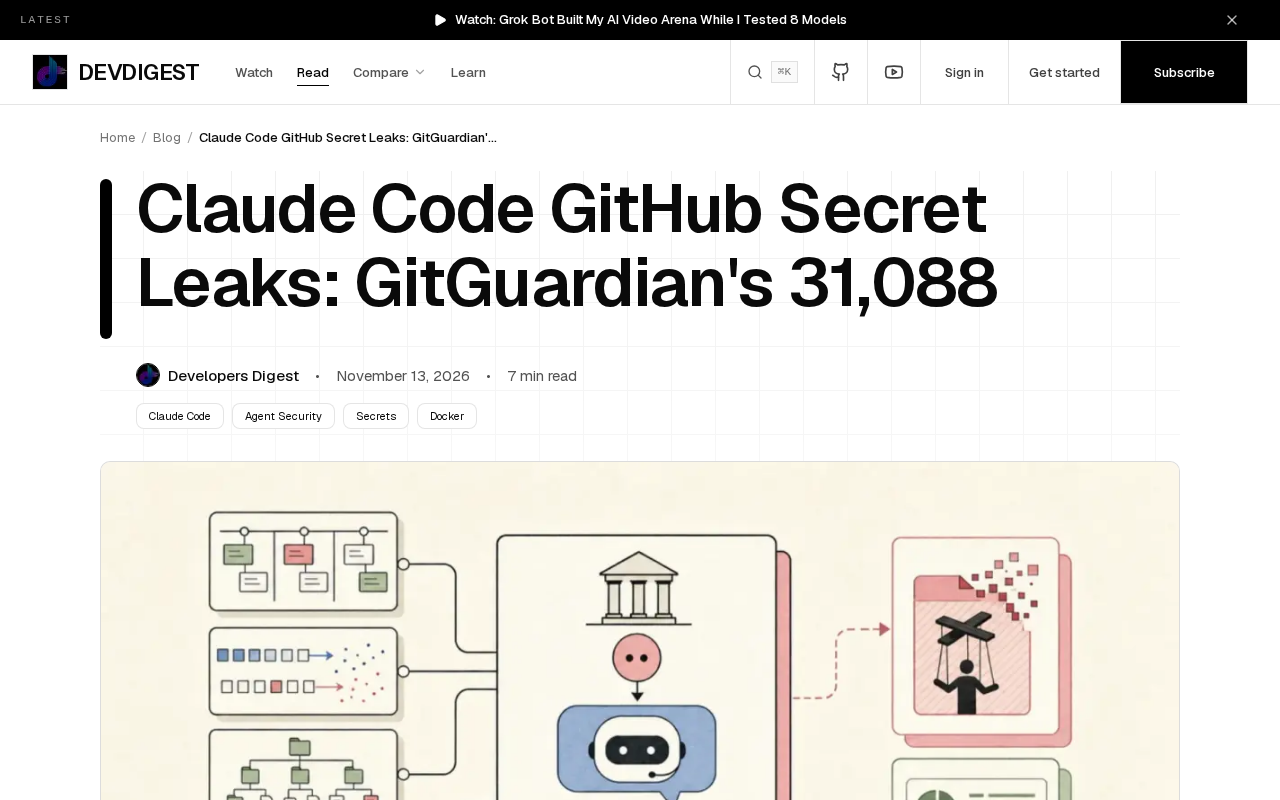
GitGuardian 扫描发现 Claude Code 配置泄露 3.1 万条密钥,5343 条仍有效,镜像成新风险点。
GitGuardian 对公开 GitHub 仓库扫描发现,Claude Code 配置文件中存在 31,088 条密钥,其中 5,343 条经校验仍然有效,部分密钥还被打包进 Docker Hub 镜像,扩大了暴露面。该数据与 Apiiro 此前的披露交叉印证,表明 AI 编码工具正引入新型凭证暴露风险,而传统扫描手段覆盖不足。文章建议团队执行从发现到止损再到预防的清单:全量扫描历史与镜像、逐条校验有效性、轮换凭证、审计镜像仓库、补上忽略规则与提交前拦截。长期看,密钥扫描需从源码扩展到配置与制品,凭证卫生将成为团队安全成熟度的新维度。
一次扫描,三万条密钥浮出水面
GitGuardian 对公开 GitHub 仓库做了一轮针对性扫描,在 Claude Code 的配置文件里数出了 31,088 条密钥,其中 5,343 条经校验仍然有效。更麻烦的是,部分密钥还被一起打包进了 Docker Hub 镜像,等于泄露面从代码仓库扩散到了容器分发渠道。
这组数字单独看已经足够刺眼,但它真正的价值在于补上了另一块拼图——安全公司 Apiiro 此前也披露过 AI 编码工具相关的密钥暴露问题,两家独立来源指向同一类风险,把 "AI 助手配置即攻击面" 从个案猜测升级成了可交叉验证的趋势判断。
泄露发生在哪里:配置文件成了新的重灾区
Claude Code 的配置为什么容易出事
Claude Code 这类终端里的 AI 编程助手,通常需要 API Key、模型访问令牌、第三方服务凭证才能跑起来。开发者为了省事,习惯把这些值写进本地配置文件或环境变量文件,然后在提交代码时一并带上。这类文件不像 .env 那样被广泛纳入 .gitignore 模板,很多人根本没意识到它也需要排除。
GitGuardian 的数据说明这个盲区是普遍存在的:三万条不是零星个例,而是一种系统性的提交习惯问题。
.gitignore 是 Git 版本控制系统的忽略规则文件,用于告诉 Git 哪些文件或目录不应被跟踪和提交。许多项目模板(如 GitHub 官方的 gitignore 仓库)会预置常见敏感文件的忽略规则,例如 .env、*.pem、credentials.json 等。然而,AI 编码工具的配置文件往往使用非标准命名(如 claude.json、.claude/settings.local.json 或工具特定的缓存目录),这些名称尚未被广泛纳入主流模板,导致开发者即使使用了模板,也可能遗漏排除。此外,部分工具默认将配置写入用户主目录或项目本地目录,开发者未必意识到这些文件会随项目一起被提交。
Docker 镜像把问题放大了一层
镜像里带密钥意味着风险不限于仓库本身。镜像一旦推到 Docker Hub 被公开拉取,即使原仓库后来删除了配置文件,历史镜像层里依然留着明文凭证。对于 CI/CD 流水线里自动构建镜像的团队,这条路径几乎是隐形的。
Docker 镜像由多个只读层(layer)叠加而成,每一层代表一次文件系统变更。当构建过程中将包含密钥的配置文件复制进镜像时,该文件会被固化在某一层中。即使后续提交中删除了源文件并重新构建,只要旧镜像层未被彻底清理(例如未使用 --no-cache 或未清理构建缓存),历史镜像仍可能保留明文凭证。此外,公开镜像仓库(如 Docker Hub)允许任何人拉取镜像并解压层内容,攻击者可直接扫描层文件系统提取密钥,而无需访问原始代码仓库。
两家数据互相印证,指向同一个结论
GitGuardian 与 Apiiro 的发现放在一起看,共识很清楚:AI 编码工具引入了一类新的凭证暴露面,而且现有密钥扫描手段覆盖不足——配置文件、镜像层这些位置往往不在传统扫描的默认范围内。
分歧或者说尚未定论的地方在于规模口径。GitGuardian 给出的 31,088 条是扫描范围内的计数,5,343 条有效密钥是其中经过实际校验的部分,两者的差值反映了大量已失效或格式误判的条目。不同机构的扫描范围、校验方法和时间窗口不一致,直接横向比较总量意义有限,更应关注的是"有效密钥占比"和"泄露载体分布"这两个结构性指标。
单一来源的额外线索是镜像层的泄露渠道——目前只有 GitGuardian 这一侧给出了具体观察,还需要更多独立数据来确认它在整体风险中的权重。
密钥有效性校验是指通过调用对应服务的 API(如 GitHub、AWS、OpenAI 等)验证泄露的密钥是否仍然可用。常见的校验方式包括:发送一个低权限的只读请求(如获取用户信息),若返回成功则确认密钥有效;若返回 401/403 则视为失效。校验能显著降低误报——许多扫描命中的字符串可能是格式相似的随机文本、已过期的令牌或示例占位符。GitGuardian 的 5,343 条有效密钥即经过此类实际校验,而 31,088 条总命中中其余部分多为失效或误判条目。有效密钥占比因此比总量更能反映真实风险敞口。
一份可以立刻执行的周一清单
GitGuardian 给出的应对建议可以整理成一份开工就能照着做的检查单:
- 全量扫描历史:不只扫当前代码,把 git 历史、分支和已删除文件都纳入扫描范围,查找 Claude Code 及相关 AI 工具的配置文件。
- 校验而非仅匹配:扫描命中的密钥要逐条做有效性校验,把已失效的和仍可用的分开处理,优先处置后者。
- 轮换凭证:对所有确认有效的密钥执行轮换,不要指望删除提交就能止损——历史记录和镜像副本都可能留存。
- 检查镜像仓库:审计 Docker Hub 及私有镜像仓库中是否包含带凭证的构建产物,必要时清理并重建镜像。
- 补上忽略规则:把 AI 编码工具的配置文件加入
.gitignore与组织级模板,同时用 pre-commit 钩子做提交前拦截。
这份清单的排序逻辑是从"发现"到"止损"再到"预防":先摸清暴露面,再做凭证轮换,最后才谈流程加固。顺序反过来做,容易在风险尚未摸清时就浪费处置资源。
pre-commit 钩子是 Git 提供的一种客户端钩子机制,可在开发者执行 git commit 前自动运行指定脚本。通过配置 pre-commit 钩子调用密钥扫描工具(如 GitGuardian ggshield、TruffleHog 或 gitleaks),可以在提交进入本地仓库前拦截包含敏感信息的文件。这类钩子通常结合正则匹配和熵值检测来识别潜在密钥,并支持自定义规则以覆盖 AI 工具配置文件等非标准路径。组织级部署时,可通过共享的 .pre-commit-config.yaml 模板统一强制启用,降低个体开发者遗漏的概率。
对团队的长期启示
密钥扫描需要从"扫描代码"扩展到"扫描配置与制品"。AI 编码工具正在把凭证写进越来越多意想不到的位置——终端配置、缓存目录、容器镜像层,传统只盯源码的扫描策略会持续漏检。
另一个值得关注的信号是,泄露的主体是开发者工具的使用者而非 AI 厂商本身。这意味着风险控制的责任落在每个接入 AI 编程助手的团队身上,而不是等待工具方提供默认安全配置。在 AI 编码工具快速普及的阶段,凭证卫生很可能成为区分团队安全成熟度的一个新维度。
常见问题
Claude Code 的配置文件里为什么会有密钥?
因为它需要 API Key 和访问令牌才能调用模型与第三方服务,开发者常把这些值直接写入本地配置文件,提交时未加排除就进入了公开仓库。
删除包含密钥的提交就安全了吗?
不够。Git 历史、分支以及基于该代码构建的 Docker 镜像都可能保留副本,凭证必须执行轮换才算真正止损。
31,088 条和 5,343 条有什么区别?
前者是扫描命中的密钥计数,后者是经过校验确认仍然有效的数量,两者的差距反映了大量失效或误判条目。
相关推荐

Gemini 4 Neon 曝光:或成 Opus 5.5 有力竞争者
Hacker News 讨论帖指出 Gemini 4 Neon 看起来像 Opus 5.5 的竞争者。本文解读这一社区信号背后的产品定位、顶级模型竞争格局变化,以及对开发者模型选型策略的实际意义。

Claude Fable 5.2 独立创作短片《Fable》引热议
Hacker News 上出现由 Claude Fable 5.2 独立完成剧本、画面与导演的短片《Fable》,本文分析全流程 AI 创作的意义、社区反应及对内容创作者的启示。

Anthropic IPO定价:AI巨头上市信号
Anthropic 进行 IPO 定价的消息引发关注。本文分析这一动作对 AI 行业估值、商业化路径和竞争格局的潜在影响,并指出公开市场对 AI 公司的期待与挑战。