Claude Code新权限配置:denyInsteadOfPrompting详解
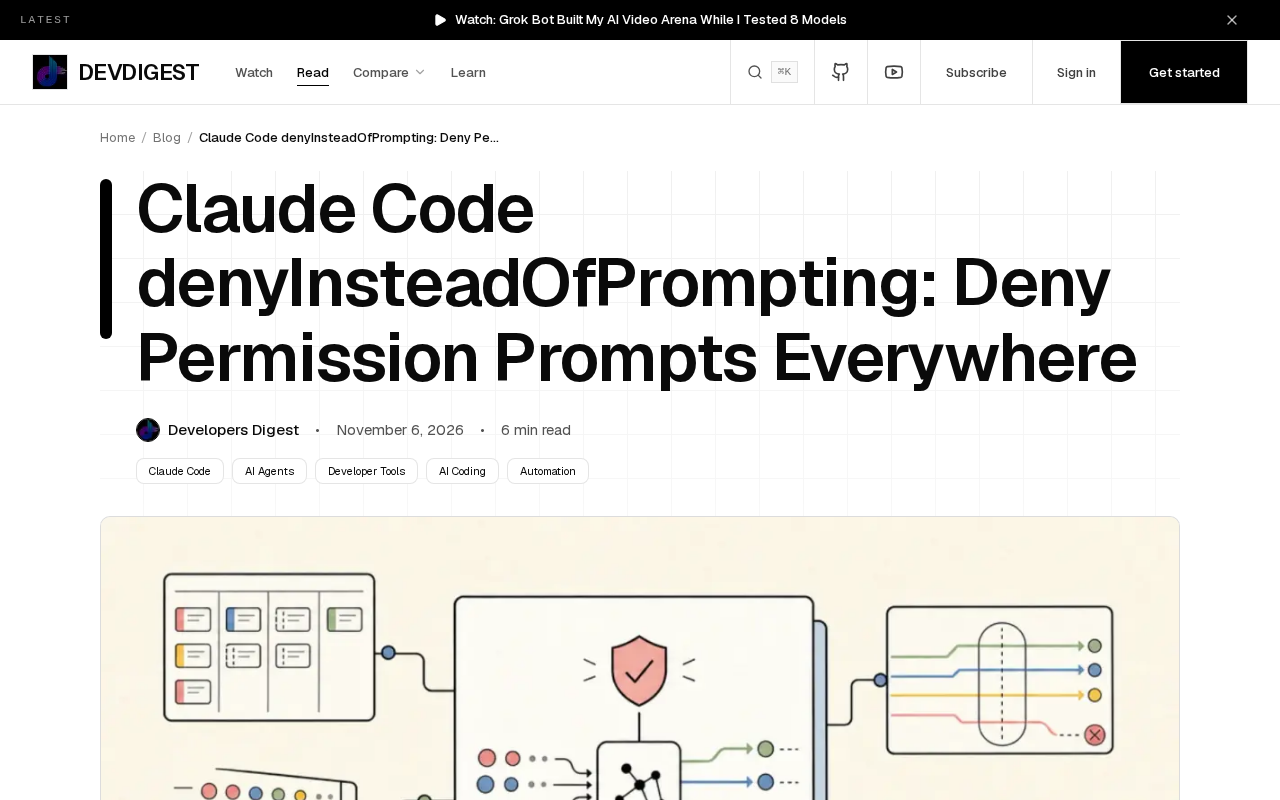
Claude Code 新配置让权限弹窗直接变为拒绝,以换取自动化流程的连续性。
文章介绍了 Claude Code 2.1.319 版本引入的 `permissions.denyInsteadOfPrompting` 配置。启用后,任何会触发权限弹窗的工具调用都会被立即拒绝而非等待用户确认,对话回合继续执行,子代理同样遵循该规则,从而保证整棵代理树行为一致。该配置适合持续集成管道、无人值守脚本等高度自动化环境,可避免流程因弹窗而卡顿。代价是灵活性下降,模型可能因误判放弃可行路径,因此需要配合工具白名单精确放行安全操作,并监控模型行为以防任务反复失败。对于需要人工审核的关键操作,传统弹窗模式仍更安全,该配置本质上是用可控的拒绝换取流程连续性。
权限弹窗的痛点与解法
在自动化开发流程中,Claude Code 的权限弹窗常常成为效率瓶颈。每当工具调用需要用户确认时,整个执行流程就会暂停等待。Claude Code 2.1.319 版本引入的 permissions.denyInsteadOfPrompting 配置,正是为了解决这一问题:任何会触发权限弹窗的调用将被直接拒绝,而对话回合继续执行,子代理也不例外。
配置如何工作
该配置位于 permissions 设置下,键名为 denyInsteadOfPrompting。启用后,当 Claude Code 遇到需要用户授权的操作时,不再弹出确认对话框,而是立即返回拒绝结果给模型。模型可以据此调整策略,继续推进任务。
与子代理的协同
原内容特别强调“subagents included”——子代理同样遵循此规则。这意味着在多代理协作场景中,权限检查不会因为代理层级而中断,整个代理树保持一致的行为模式。
子代理(Subagents) 是 Claude Code 中由主代理派生出来、用于处理特定子任务的独立代理实例,常见于任务分解、并行探索或专项工具调用的场景。每个子代理拥有自己的上下文与执行循环,但在权限层面仍受父级会话的约束。denyInsteadOfPrompting 将这一约束扩展到整棵代理树,意味着只要主会话启用了该配置,任何层级的子代理在遇到需授权操作时都会被直接拒绝,而不会以弹窗形式向上冒泡。这种“配置继承”特性对多代理编排尤为重要:它保证了行为的一致性,避免某个深层子代理悄悄触发交互式中断,破坏无人值守流程的连续性。
适用场景与权衡
这一配置适合高度自动化的环境,例如持续集成管道或无人值守脚本。开发者可以预先定义允许的操作范围,其余操作一律拒绝,从而避免流程卡顿。代价是灵活性降低:模型可能因误判而放弃可行路径,需要更精细的工具白名单配合。
对于需要人工审核的关键操作,传统弹窗模式仍是更安全的选择。denyInsteadOfPrompting 提供了一种明确的取舍:用可控的拒绝换取流程的连续性。
工具白名单(Allowlist) 是 Claude Code 权限体系中的放行机制,通常通过 permissions.allow 等规则声明哪些工具或其调用参数无需确认即可执行。它与 denyInsteadOfPrompting 构成互补关系:白名单负责“精确放行”安全且高频的操作,而后者作为兜底策略,把其余所有触发权限检查的调用统一拒绝。两者配合的逻辑是先划出可信边界,再对边界之外的一切说不,从而在自动化环境中既保证流程不中断,又不至于让模型完全失去操作能力。缺少白名单时,模型可能因大量合理调用被拒而频繁失败,因此文中强调需“更精细的工具白名单配合”正是出于这一原因。
实践建议
启用前,建议先梳理常用工具调用,通过其他权限规则(如允许列表)放行安全操作。同时监控模型行为,确认拒绝策略不会导致任务反复失败。该配置与 Claude Code 现有的权限体系互补,为不同自动化程度的工作流提供了更细粒度的控制。
相关推荐
 科技前沿
Caro揭秘:LBJ如何用伪装骗过种族隔离派
罗伯特·卡罗在LBJ传记中记录前参议员塔尔梅奇的采访:约翰逊初入参议院时刻意迎合南方保守派,塔尔梅奇称未察觉其民权倾向。掌权后约翰逊推动1964年民权法案与1965年投票权法案,揭示政治伪装与改革时机的关系。
 科技前沿
GitHub日报·11月07日:Agent就绪与上下文压缩
2026年09月02日(周三)午间版 AI新闻速递+热点深度讨论
 科技前沿
ToolLens:用Rust打造的MCP网关,将数千工具精简为三个
ToolLens 是一个用 Rust 编写的开源 MCP 网关,只向 AI 智能体暴露三个工具而非数千个,通过网关模式解决工具数量膨胀带来的上下文压力,为 MCP 生态提供工程化参考。