Claude-Red:为AI注入进攻性安全技能的开源库

Claude-Red 开源项目将进攻性安全方法论封装为 Claude 技能文件,获 8000+ star 引关注。
Claude-Red 是一个为 Claude 技能系统设计的进攻性安全技能库,由 GitHub 用户 SnailSploit 创建。它将渗透测试、漏洞利用、EDR 规避、shellcode 编写等攻击性安全领域的专家方法论封装成结构化的 SKILL.md 文件,加载后能增强 Claude 在特定攻击面上的专业性和实战性。项目上线不久即获超 8000 star 和 1000+ fork,单日新增 star 达 209。文章介绍了 Claude Skills 机制的特点,分析了该项目的覆盖范围与设计逻辑,并讨论了此类开源安全工具在效率提升与滥用风险之间的平衡问题,最后指出其代表了通过结构化知识为现有模型加装专业能力的新兴项目形态。
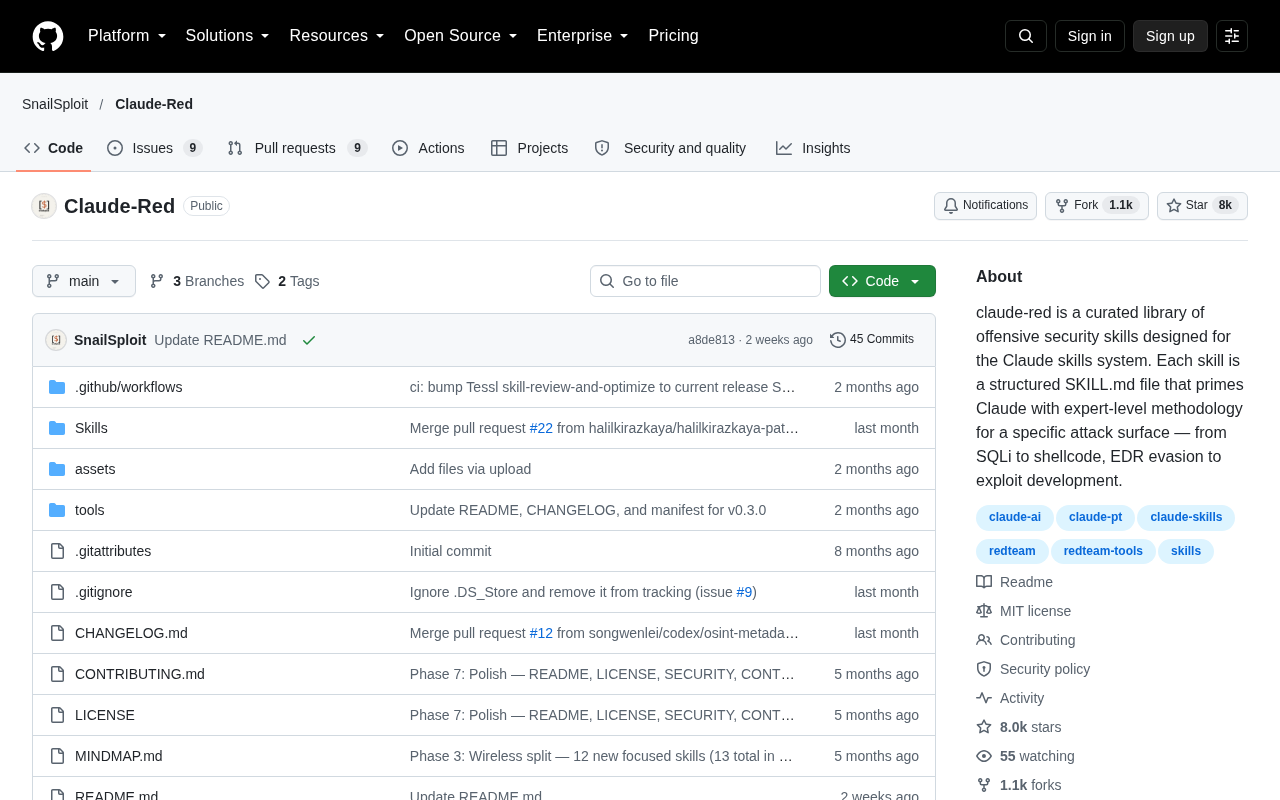
一个名为 Claude-Red 的开源项目正在安全社区和 AI 圈子里快速传播。该项目由 GitHub 用户 SnailSploit 创建,定位是"为 Claude 技能系统设计的进攻性安全技能精选库"。上线不久便收获了超过 8000 颗星标和 1000 多次 fork,单日新增 star 数一度达到 209,足见其受关注程度。
Claude-Red 的核心思路并不复杂:它把渗透测试、漏洞利用、EDR 规避、shellcode 编写等攻击性安全领域的专家方法论,封装成一个个结构化的 SKILL.md 文件。当这些技能被加载到 Claude 的技能系统中后,模型就能以更专业、更贴近实战的方式处理特定攻击面相关的问题。
什么是 Claude Skills 系统
要理解 Claude-Red 的价值,先得了解它所依托的 Claude Skills 机制。Skills 是 Claude 支持的一种能力扩展方式,通过结构化的 Markdown 文件向模型注入特定领域的知识框架、操作流程和最佳实践。与传统的微调或 RAG 不同,Skills 更强调"方法论层面的引导"——它不直接教模型记住事实,而是告诉模型在面对某类任务时应当如何思考、按什么步骤推进。
Claude-Red 正是抓住了这一特性。项目作者将每一种攻击面拆解为独立的技能文件,内容覆盖从 SQL 注入到 shellcode 开发、从 EDR 绕过到漏洞利用开发等多个方向。每个文件都经过精心组织,目的是让 Claude 在处理安全相关请求时表现出专家级的方法论水准。
微调(Fine-tuning)与 RAG(检索增强生成)的对比:微调是在特定领域数据上继续训练模型,改变模型权重,使模型内化知识,但成本较高、更新慢,且容易过拟合或遗忘;RAG 是在推理时从外部知识库检索相关文档,作为上下文供模型参考,适合动态、事实性知识,但检索质量依赖向量库和查询理解。Claude Skills 与二者不同,它通过结构化的 Markdown 文件(如 SKILL.md)向模型注入方法论、操作流程和最佳实践,不改变模型权重,也不依赖实时检索,而是以“提示工程”的方式引导模型按专家思路思考。Skills 更灵活、易迭代,适合封装可复用的思维框架,但不会让模型记住具体事实,需要模型本身具备基础能力。理解这一区别有助于把握 Claude-Red 的设计哲学。
覆盖的攻击面与技能设计
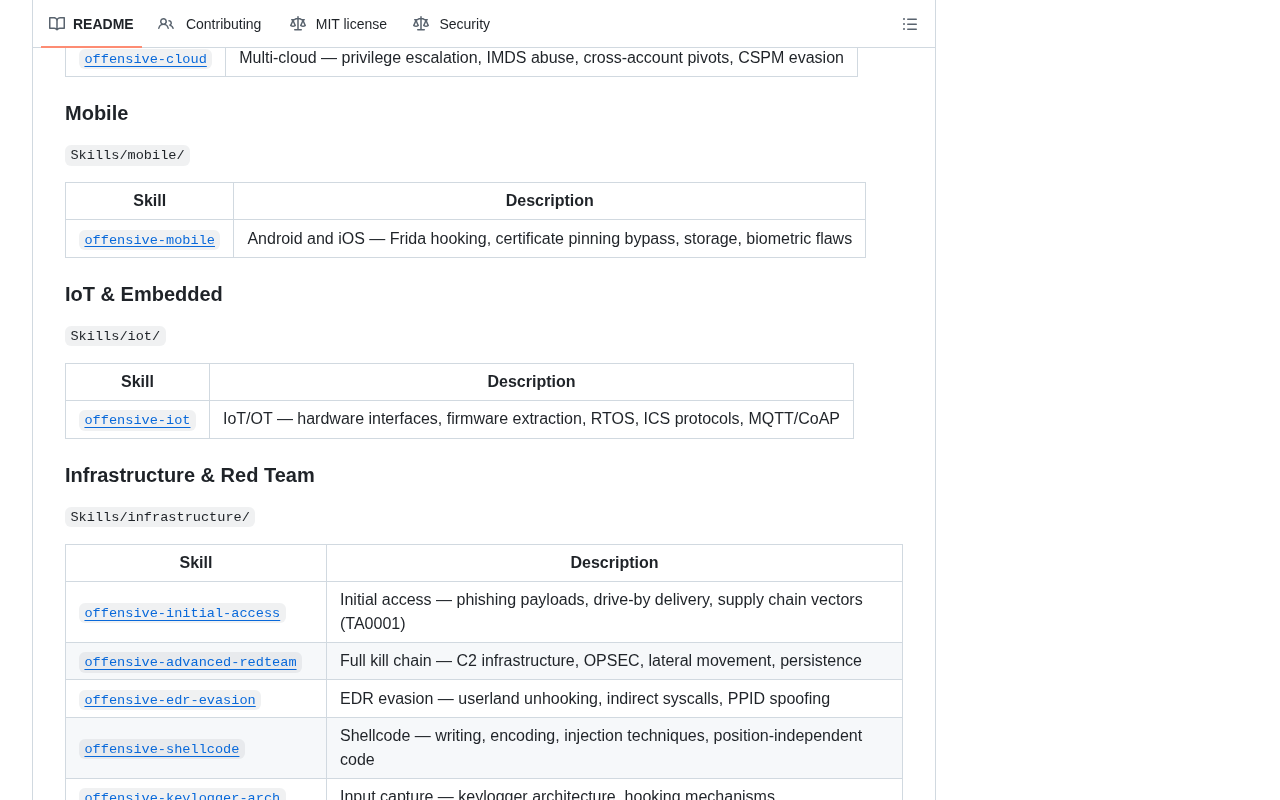
从项目描述来看,Claude-Red 的技能库围绕"进攻性安全"(offensive security)展开,覆盖范围相当广泛。SQL 注入这类经典 Web 漏洞自然在列,shellcode 编写这种偏底层的方向也被纳入,此外还包括 EDR(终端检测与响应)规避和 exploit development(漏洞利用开发)等高级主题。
这种设计背后有一个清晰的逻辑:进攻性安全领域的知识高度碎片化,且对实操经验要求极高。普通模型在面对"如何绕过某类 EDR"或"如何构造特定场景下的 shellcode"这类问题时,往往只能给出泛泛而谈的答案。而通过 SKILL.md 注入专家方法论,模型可以沿着结构化的思路展开分析,输出更贴近实战的内容。
你可能没注意到,项目采用 Python 作为主要语言,这意味着技能文件之外可能还配有辅助脚本或工具链,用于技能的组织、加载或验证。
EDR(终端检测与响应)规避:EDR 是一种部署在终端上的安全软件,通过监控进程行为、API 调用、文件操作和网络连接等,检测并响应恶意活动。攻击者为了绕过 EDR,常采用直接系统调用、API 挂钩规避、进程注入、白名单利用等技术。EDR 规避技能旨在让模型理解这些技术的原理与实现方式,从而在红队评估中设计更隐蔽的攻击链。
shellcode 编写:shellcode 是一段用于利用软件漏洞后执行的机器码,通常以十六进制形式存在,目的是在目标系统上建立立足点(如反弹 shell)。编写 shellcode 需考虑位置无关代码、避免空字节、系统调用约定等底层细节。技能文件会指导模型如何构造特定功能的 shellcode,并适配不同架构和操作系统。
exploit development(漏洞利用开发):指针对特定漏洞(如缓冲区溢出、UAF)开发稳定利用代码的过程,涉及漏洞分析、偏移计算、ROP 链构造、绕过缓解机制(ASLR、DEP)等。技能库将其结构化,帮助模型系统化地分析漏洞并生成利用思路。
开源安全工具的双刃剑
Claude-Red 的走红也引发了关于 AI 安全工具边界的讨论。一方面,将进攻性安全知识结构化并开源,对安全研究人员、渗透测试工程师和红队成员来说是效率工具——它可以加速方法论的学习和复用,降低新手进入门槛。另一方面,这类工具也可能被滥用于恶意目的。
项目本身定位为"curated library"(精选库),强调的是方法论而非现成的攻击工具。这种设计在一定程度上划清了研究与滥用的界限,但如何在开放共享与安全治理之间取得平衡,仍是这类项目长期需要面对的问题。对于企业安全团队而言,理解这类工具的能力边界,本身也是防御体系建设的一部分。
快速上手与社区反馈
对于想要尝试的开发者,Claude-Red 的使用路径相对直接:克隆仓库,将所需的 SKILL.md 文件加载到 Claude 的技能系统中,即可在对应攻击面的话题上获得增强的方法论支持。8000+ 的 star 数和活跃的 fork 行为说明社区已经在围绕它进行二次开发和场景适配。
从趋势上看,Claude-Red 代表了一类新兴项目形态——不是训练新模型,也不是开发新工具,而是通过结构化知识为现有模型"加装专业大脑"。随着 Skills 类机制的普及,类似针对垂直领域的技能库很可能会越来越多,进攻性安全只是其中率先跑出来的一个方向。
相关推荐

uGAP:统一100+非洲地理数据集的AI平台
uGAP是开普敦大学团队开发的非洲地理空间AI平台,统一120余个非洲数据集并提供Python SDK,支持数据发现、处理与模型训练一站式工作流,已用于气旋洪水制图等实战场景。

Cursor能控制你的电脑了:AI代理可驱动桌面应用测试
Cursor 新增桌面控制能力,AI 代理可驱动 iOS 模拟器等桌面应用测试自己构建的功能。本文分析这一更新对开发工作流的影响、技术实现可能路径及可靠性考量。

Vibecoding自研推理引擎:理想丰满,现实骨感
Reddit开发者分享Vibecoding自研推理引擎的真实经历:用WebGL2和GLSL在浏览器跑GGUF Q4模型,却陷入tokenizer调试地狱。本文分析浏览器端LLM推理的工程难点,以及为何直接clone llama.cpp是更理性的选择。