Claude推理钩子正式发布:构建AI安全服务器的完整指南

Claude推理钩子正式发布,详解签名验证与TypeScript判定服务器搭建。
Claude 的推理钩子(Inference Hooks)于 10 月 20 日面向企业版正式发布,允许开发者在模型推理的关键节点拦截提示词和工具调用,实现细粒度的安全管控。钩子以帧的形式传递数据,每帧包含类型标识、负载、签名、时间戳和随机数。判定服务器通过 Ed25519 公钥验证签名完整性,并借助时间戳窗口与随机数缓存防止重放攻击。文章给出了基于 Express 和 TypeScript 的判定服务器骨架,决策支持 allow、deny 和 modify 三种。企业落地建议从只读模式起步观察误报率,再逐步启用拦截,同时为判定服务器设计降级策略,并与模型对齐、输出过滤等手段配合构建纵深防御。
Claude的推理钩子(Inference Hooks)已于10月20日面向企业版正式发布,告别了此前的测试阶段。这一功能让开发者能够在模型推理的关键节点插入自定义逻辑,为AI应用的安全管控提供了新的抓手。本文将深入解析推理钩子的工作原理、签名验证机制,并手把手带你用TypeScript构建一个判定服务器。
推理钩子是什么?为什么重要?
推理钩子允许企业在Claude处理请求的过程中,对提示词(prompt)和工具调用(tool call)进行实时拦截与检查。与传统的输入输出过滤不同,钩子直接作用于模型推理的中间帧,让安全策略能够更细粒度地介入。
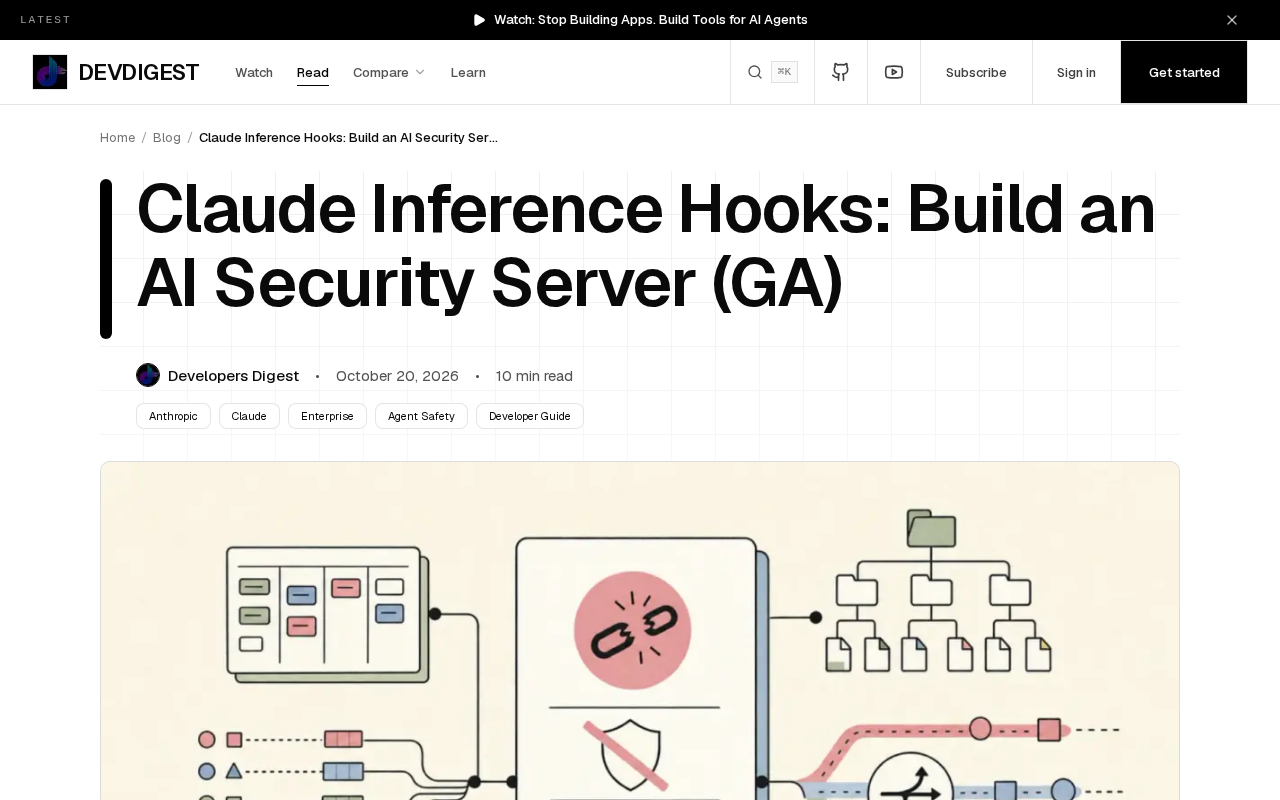
根据官方说明,钩子以帧(frame)的形式传递数据,每个帧包含类型标识、负载内容和签名信息。企业可以部署一个独立的判定服务器,接收这些帧并返回允许、拒绝或修改的指令。这种架构将安全决策从模型内部解耦,便于审计和动态更新策略。
对于金融、医疗等强监管行业,推理钩子提供了一种可编程的合规层。开发者无需修改模型本身,即可实现敏感信息脱敏、工具调用权限控制等能力。
提示与工具调用帧的结构
提示帧和工具调用帧是两种最核心的钩子类型。提示帧在用户输入到达模型前触发,包含原始文本、会话ID和元数据;工具调用帧则在模型决定调用外部工具时生成,携带工具名称、参数和调用上下文。
每个帧都采用JSON格式封装,并附带一个基于非对称加密的签名。签名由Claude的推理服务生成,判定服务器可以使用公钥验证帧的完整性和来源。官方文档强调,验证签名是防止中间人攻击的关键步骤,任何未通过验证的帧都应被拒绝处理。
帧中还包含时间戳和随机数,用于防止重放攻击。判定服务器需要维护一个短期缓存,记录已处理的随机数,确保每个帧只被消费一次。
重放攻击与随机数缓存
重放攻击是指攻击者截获一个合法帧后原样重发,诱使判定服务器重复执行本应只发生一次的操作(例如重复放行某次敏感工具调用)。帧中携带的时间戳只能把有效窗口压缩到数分钟,攻击者仍可在窗口内重放。随机数(nonce)是一次性随机值,判定服务器维护一个短期缓存,记录近期已消费的 nonce;若同一 nonce 再次出现即判定为重放并拒绝。缓存的有效期只需略长于时间戳允许的偏差窗口(如 5 分钟),过期条目可安全淘汰,因此内存开销可控。在多实例部署时,nonce 缓存需要共享存储(如 Redis)或粘性路由,否则同一帧可能在不同实例上各被接受一次,形成防护缺口。
如何验证签名:分步指南
验证签名需要三个要素:公钥、签名算法和原始负载。企业可以从Claude控制台下载公钥,算法通常为Ed25519。验证时,先将帧的负载部分按规范序列化,再使用公钥对签名进行解密比对。
具体流程包括:提取帧头中的签名字段,分离出负载和签名;使用公钥验证签名是否与负载匹配;检查时间戳是否在允许的偏差范围内(通常为5分钟);查询随机数缓存,确认该帧未被处理过。任何一步失败,都应立即终止处理并记录安全事件。
需要留意的是,序列化规范必须与签名生成时完全一致,否则验证会失败。官方提供了各语言的参考实现,建议直接复用而非自行实现。
Ed25519 是什么
Ed25519 是一种基于椭圆曲线的数字签名算法,属于 EdDSA(Edwards-curve Digital Signature Algorithm)家族,使用 Curve25519 曲线。与 RSA 相比,它在同等安全强度下密钥更短(公钥和签名均为 32 字节和 64 字节),签名与验证速度更快,且实现时不易受侧信道攻击影响。Ed25519 提供约 128 位安全强度,常用于 TLS 证书、SSH 密钥和软件分发签名等场景。在推理钩子的语境下,Claude 推理服务持有私钥对帧负载签名,企业用公钥验证,从而确认帧确实来自官方服务且未被篡改。需要注意的是,Ed25519 要求对消息做确定性签名,验证方必须使用与签名方完全一致的字节序列,这也是前文强调序列化规范必须一致的原因。多数语言的标准库或成熟密码学库(如 Node.js 的 crypto、libsodium)均原生支持 Ed25519,无需自行实现曲线运算。
用TypeScript构建判定服务器
判定服务器是一个HTTP服务,接收钩子帧并返回决策。下面是一个基于Express的TypeScript实现骨架:
import express from 'express';
import { verifyFrame } from './verifier';

const app = express();
app.use(express.json());

app.post('/hook', async (req, res) => {
  const frame = req.body;
  if (!verifyFrame(frame)) {
    return res.status(401).json({ decision: 'deny', reason: 'invalid signature' });
  }
  // 自定义安全策略
  const decision = evaluatePolicy(frame);
  res.json({ decision });
});

app.listen(3000);
核心逻辑在于evaluatePolicy函数,你可以根据帧类型实施不同规则。例如,对工具调用帧检查工具白名单,对提示帧执行敏感词扫描。决策结果支持allow、deny和modify三种,其中modify允许替换负载内容后继续推理。
部署时建议将判定服务器独立于业务服务,并启用TLS和速率限制。由于钩子帧可能包含敏感数据,日志记录应避免明文存储负载。
allow / deny / modify 三种决策的语义
allow 表示帧原样放行,推理继续;deny 表示终止本次请求,模型不会看到该提示或不会执行该工具调用;modify 则允许判定服务器返回替换后的负载,由推理链路以修改后的内容继续。modify 是三者中能力最强也最需谨慎的一类:它可用于敏感信息脱敏(如把身份证号替换为占位符)或收窄工具参数(如限制查询范围),但也意味着判定服务器实际上参与了内容生成,其输出必须经过严格校验,避免引入注入风险或破坏帧的语义完整性。实现时应为 modify 设定明确的允许字段白名单,并记录修改前后的差异以供审计。对安全敏感的工具调用,通常优先使用 deny 而非 modify,以减少攻击面。
企业落地的最佳实践
正式版发布后,推理钩子已支持企业级SLA和审计日志。建议从只读模式开始,先记录所有帧的决策结果而不实际拦截,观察策略的误报率。待规则稳定后,再逐步启用拦截。
同时,钩子服务器的可用性直接影响推理链路,需要设计降级策略:当判定服务器不可用时,是放行还是拒绝?对于安全敏感场景,默认拒绝更为稳妥,但需配合告警机制快速恢复。
推理钩子为AI安全提供了可编程的抓手,但并非银弹。它需要与模型层面的安全对齐、输出过滤等手段配合使用,才能构建纵深防御体系。
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。