Claude抓出Mac矿工:AI修Bug时顺便杀了个毒

Claude Code 开发温度监控时意外发现 Mac 上以 1175% CPU 运行的 xmrig 挖矿程序。
Reddit 用户让 Claude Code 编写 Mac 温度监控应用,Claude 在调试传感器数据时发现读数异常偏高,主动检查 CPU 占用,揪出以约 1175% CPU 运行的 xmrig 挖矿程序,占用约 12 个核心。这一发现具有偶然性:Claude 并非执行安全扫描,而是从温度异常反推系统进程,恰好撞见元凶。文章介绍了 xmrig 的门罗币挖矿背景与 macOS 投递渠道,并指出 AI 编程助手能辅助发现系统异常,但无法替代常规安全防护,用户仍需警惕异常进程与不明权限请求。
一次温度监控开发,意外变成安全审计
Reddit 用户分享了一段有点黑色幽默的经历:他让 Claude Code 帮忙写一个 Mac 温度监控应用,本来只是想看看 CPU 温度是否正常。没想到,开发过程中 Claude 发现传感器读数高得离谱,于是主动查看了 CPU 占用——结果揪出一个挖矿程序 xmrig,正以约 1175% CPU 的占用率狂奔,相当于吃掉了大约 12 个核心。用作者的话说,这解释了为什么他的 Mac 最近卡得不行。
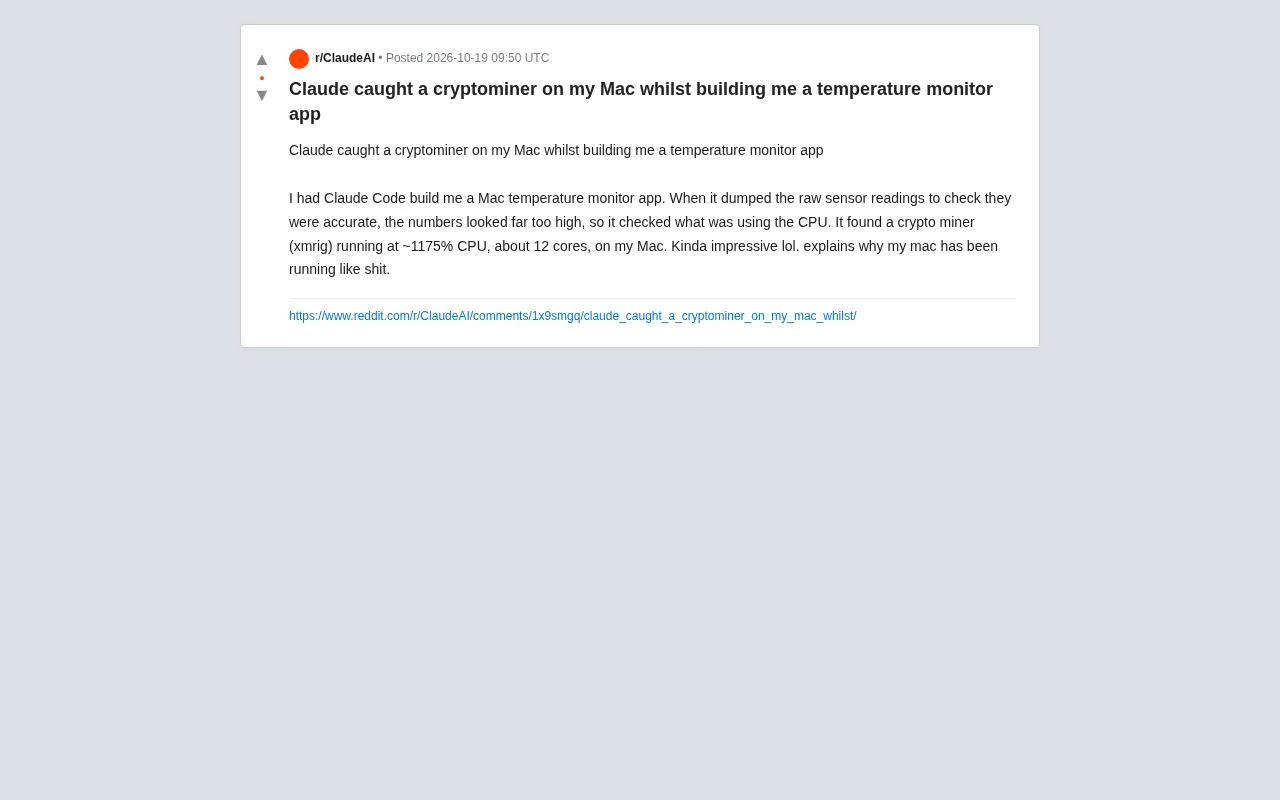
AI 写代码时,是怎么“顺手”发现矿工的?
这件事的有趣之处在于,Claude 并不是被要求做安全扫描的。它只是在调试一个温度监控功能:读取传感器原始数据、验证数值是否合理。当发现数值异常偏高时,它没有停留在“代码可能写错了”的假设上,而是进一步检查了系统进程。这种从现象反推根因的行为,让它绕开了“温度传感器故障”的常规思路,直接撞上了真正的元凶。
从技术角度看,挖矿程序导致的高负载会直接推高 CPU 温度,而温度监控应用恰好是最容易暴露这种异常的入口。Claude 的行为相当于把开发流程变成了一次即时的性能与安全检查——虽然并非有意为之。
Xmrig 是什么?为什么会在 Mac 上出现?
Xmrig 是一个开源的门罗币(Monero)挖矿软件,常被攻击者用于挖矿劫持(cryptojacking)。它不一定来自你主动下载的“挖矿应用”——恶意 npm 包、破解软件、钓鱼安装器,甚至某些浏览器扩展,都可能成为投递渠道。macOS 虽然相对封闭,但并非免疫:一旦用户给了管理员权限或绕过了 Gatekeeper,挖矿程序就能在后台悄悄运行。
1175% 的 CPU 占用是一个很典型的信号。Mac 的活动监视器里,单核满载显示为 100%,12 核接近满载就会超过 1000%。这种占用率通常意味着系统已经严重过载,风扇狂转、续航骤降、应用卡顿都是常见表现。作者所说的“mac 跑得像屎”,正与此吻合。
你可能没注意到,这次发现带有一定偶然性。如果不是 Claude 恰好要验证传感器数据,这个矿工可能还会继续潜伏。这也提醒我们:AI 辅助开发虽然能提升效率,但把它当作常规安全防线并不现实。
门罗币(Monero)与挖矿劫持
门罗币是一种主打隐私与匿名性的加密货币,其区块链设计使交易金额和收发地址默认不可追踪,因此常被恶意挖矿者青睐。挖矿劫持(cryptojacking)指攻击者在受害者不知情的情况下,占用其计算资源为攻击者挖掘加密货币。与勒索软件不同,挖矿劫持往往追求长期潜伏、低噪音运行,而非瞬间破坏,因此更依赖用户对系统性能变化的敏感度。Xmrig 作为开源工具,本身合法,但因其跨平台、易编译、支持 CPU 多线程优化,成为挖矿劫持中最常见的载荷之一。
macOS Gatekeeper 与权限边界
Gatekeeper 是 macOS 的应用公证与来源验证机制,默认阻止运行未经苹果公证或非 Mac App Store 分发的应用。然而,Gatekeeper 并非不可绕过:用户可通过右键“打开”临时放行单个应用,或在系统设置中关闭“允许从以下位置下载的应用”限制。此外,恶意 npm 包、浏览器扩展、破解软件安装器常利用用户主动授予管理员权限的时机,将挖矿程序写入用户目录或 LaunchAgents 实现开机自启。一旦获得执行权限,Xmrig 便可在后台以高优先级线程运行,普通用户很难从日常使用中直接察觉。
AI 编程助手的新角色:从写代码到查系统
这则帖子在社区里引发了讨论,因为 Claude 的行为超出了“代码生成”的范畴。它展示了 AI 编程助手在调试任务中,有能力主动探索系统状态——查看进程、分析资源占用、关联异常现象。这种能力在排查性能问题时尤其有用:开发者不需要手动跑一遍 top 或活动监视器,AI 可以直接把线索串起来。
但也要看到边界。Claude 是在特定上下文中碰巧撞见了 xmrig,而不是通过恶意软件签名或行为分析主动检测出来的。如果矿工进程伪装得更好,或者 CPU 占用被限制在较低水平,仅靠“温度数值不对”这条线索未必能触发发现。
从更实际的角度看,这次事件给 Mac 用户提了个醒:如果系统莫名变慢、发热严重,别只怪系统更新或应用优化差,打开活动监视器看一眼 CPU 排行,或许会有意外发现。Xmrig 这类挖矿进程通常命名随意,但异常高的 CPU 占比是很难藏的。
安全建议:别让 AI 替你“顺便”做安全
作者对这次经历的描述带着点调侃——“有点厉害 lol”。确实,AI 在修 Bug 的过程中顺手抓了个挖矿程序,听起来像段子。但把安全寄托在这种偶然性上并不靠谱。
更稳妥的做法包括:定期检查活动监视器中的异常进程;避免安装来源不明的软件和 npm 包;对要求管理员权限的安装器保持警惕;以及,如果怀疑系统被感染,使用 Malwarebytes 等工具做一次扫描。AI 编程助手可以成为发现问题的入口,但系统性的安全防护仍然需要专门的手段。
这一次,Claude 扮演了“意外的安全审计员”。下一次,也许它就没这么巧了。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。