Cline 桌面端 nightly 构建修复:插件 SDK 包的生产环境分发

一次 nightly 提交揭示了桌面 AI 工具生产构建漏发插件所需 SDK 包的典型打包盲区。
文章以 GitHub 上一次不起眼的 `desktop-nightly-20261014011413` 提交为切入点,剖析了一个典型的工程问题:开发环境下插件能正常 import 的 SDK 包,在生产构建里却没被一并分发,导致用户侧表现为「插件装了但用不了」。根源通常在于打包器对 external、动态引用和间接依赖的处理,使产物静默缺失运行时模块。文章进一步指出 nightly 构建的价值——它能在 24 小时内真实打包一次,捕捉开发与单元测试难以覆盖的静默问题,是比 release notes 更快的信号源。提交的 GPG 签名、自动打标签与 conventional commits 命名,也体现了项目成熟的持续交付规范。最后落到插件生态:宿主、SDK、第三方插件三者的版本与分发必须严格对齐,依赖必须随宿主一同 ship。
一次并不起眼的 nightly 提交,暴露了桌面 AI 编程工具的生产构建盲区
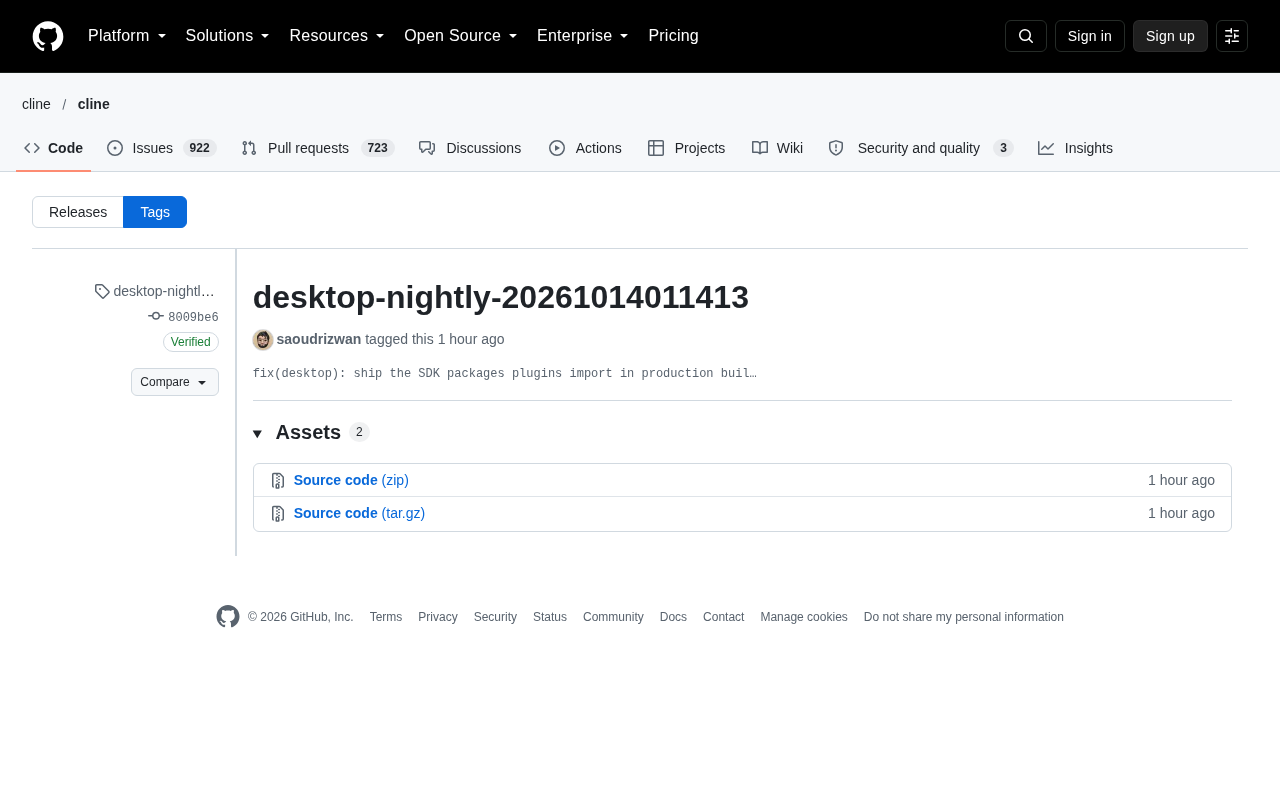
GitHub 上由开发者 saoudrizwan 打上标签的 desktop-nightly-20261014011413 提交,看起来只是每日自动构建流水线中的一次常规发版。提交信息里那行被截断的描述——"fix(desktop): ship the SDK packages plugins import in production buil…"——却指向一个相当典型、也相当容易被忽视的工程问题:开发环境能跑,生产构建里插件却找不到它依赖的 SDK 包。
对于把 AI 编程能力直接塞进桌面客户端的工具来说,这类问题一旦漏到正式版本,用户侧的体感往往是"插件装了但没法用",而不是一个清晰的报错。
问题本质:生产构建漏掉了运行时依赖
从提交信息的关键词可以还原出大致的技术图景。桌面端应用(desktop)在开发模式下运行时,插件的加载路径、依赖解析往往直接指向源码目录或本地 node_modules,因此插件 import 的 SDK 包随手可得。
但生产构建走的是另一套逻辑:打包器只把被静态分析识别到的模块纳入产物,动态引用、间接依赖、外置包(external)处理不当的包很容易被排除在外。结果就是插件代码在构建产物里引用了某个 SDK 包,而这个包根本没被 ship 出去。
这类修复在工程上通常意味着调整打包配置——把 SDK 包从 external 列表移出、补进 dependencies、或修改产物复制规则,让插件在运行时能真正 import 到它需要的东西。提交被标记为 fix 而非 feat,也说明这是补齐一个本该成立的预期,而不是新增能力。
external(外置依赖) 是打包器(如 Webpack、esbuild、Vite)中的一个配置概念:被列入 external 的模块不会被打进产物,而是保留 require 或 import 语句,留待运行时从外部环境解析。这一机制在库(library)开发中很常见——把 React 等 peer dependency 外置,避免重复打包。但在桌面应用这种需要自包含产物的场景里,external 用错就会造成灾难:构建能成功、体积很好看,但运行到那条 import 路径时才报「找不到模块」。
与之相对的是 tree shaking 与静态分析:打包器默认只会把「能被静态识别为被引用」的模块纳入产物。动态拼接的模块名(如 require(someVar))、条件加载、插件运行时按需 import 的包,都可能被误判为「未使用」而剔除。这正是「开发环境正常、生产构建缺失」的典型成因。
因此这类修复往往要双管齐下:一方面把插件所依赖的 SDK 包从 external 列表移出或补进 dependencies,确保它们被显式纳入产物;另一方面对运行时动态 import 的路径做显式声明或目录级复制,让打包器「知道」这些文件必须 ship 出去。
为什么 nightly 构建值得关注
nightly 版本在开源项目里常被当作"不稳定、可忽略"的代名词,但对桌面端 AI 工具而言,它其实是发布链路里最有信息量的一环。
每日构建意味着每一次打包配置的改动、每一个依赖版本的漂移,都会在 24 小时内被真实地打一次包、跑一次流水线。上面这种"只在生产构建里出现"的问题,恰恰是单元测试和开发环境最难覆盖的——它不报错,只是静默地少打包了几个文件。
这次修复被单独 tag 出来,说明维护者把它当成一个需要用户感知的节点:装了 nightly 的用户会因为这次提交而重新获得可用的插件加载能力。对追踪这类工具稳定性的开发者来说,nightly 的 commit 标题是比 release notes 更快的信号源。
nightly 构建指 CI 系统每晚(或按固定周期)自动触发的一次完整构建与发版,产物通常带时间戳、版本号形如 0.0.0-nightly.20261014。它的价值不在稳定性,而在于覆盖面:正式走 release 流程前,很多配置改动、依赖升级、构建脚本调整都会先在 nightly 里跑一遍真实流水线。
与单元测试相比,nightly 的差异在于它验证的是端到端的产物形态——测试跑的是源码或 mock,nightly 跑的是真正会被用户安装的那份二进制/安装包。像「插件依赖没被打进去」这类问题,测试里模块解析路径往往还连着 node_modules,不会失败;只有打包成产物、依赖被剥离后,才会暴露。
所以成熟的桌面项目通常把 nightly 当作发布前的预警网:问题在这里被发现,成本远低于让用户在正式版本上踩坑后再紧急修复。这也是为什么维护者会把一次 nightly 的补丁单独打 tag——对已装 nightly 的用户,这就是一次实质的可用性恢复。
从提交细节看项目的工程规范
这次提交的元数据本身也透露了不少东西。提交由 GitHub 验证签名,使用 GPG key B5690EEEBB952194,意味着从代码到构建产物的链路有基本的完整性保障。
标签命名同样体现了自动化程度:desktop-nightly-20261014011413 这种"产品线 + nightly + 时间戳"的组合,是 CI 系统自动生成的典型形态,人工几乎不会这样命名。提交时间戳显示为 14 Oct 01:07,说明夜间构建的时间窗口相对固定。
这些细节合起来描绘的是一个已经跑顺了持续交付流程的项目:自动构建、自动打标签、签名验证、commit 信息遵循 conventional commits 约定。对使用者而言,这种规范度比单个功能更能说明项目的维护质量。
对插件生态的启示
把 SDK 包和插件机制做成开放接口的桌面工具,正面临一个共性难题:宿主应用、SDK、第三方插件三者的版本与分发必须严格对齐。
开发阶段三者可以共享同一份本地依赖,但到了生产环境,宿主只 ship 自己被打包进去的部分,插件则可能来自任意来源、按自己的节奏更新。一旦宿主漏发了 SDK 包,插件侧的失败是滞后且分散的——不是所有插件都会立刻报错,只有真正走到那条 import 路径的才会崩。
这次修复的价值不在于代码量,而在于它把"插件依赖必须随宿主一起分发"这条约束固化进了构建流程。对于依赖第三方插件扩展能力的 AI 编程工具,这条约束能否在每次生产构建里被守住,直接决定了插件生态能不能稳定生长。
开发者视角的实用结论
如果你是这类桌面工具的日常使用者,遇到插件"装了但不起作用"的情况,优先怀疑宿主版本与插件所需 SDK 的匹配问题,nightly 用户尤其需要留意最近的构建是否包含相关修复。
如果你在做类似的插件化桌面应用,这次提交至少给出两点提醒:一是生产构建的依赖校验不能只靠打包器默认行为,需要对插件运行时 import 的包做显式检查;二是把 nightly 构建当作发现此类问题的兜底网,比等到正式发版更划算。
相关推荐

Cursor AI编程实战:30分钟从零构建学生管理系统
B站UP主实战演示Cursor AI编程:30分钟用自然语言生成学生管理系统。详解Agent模式、Claude模型选择、提示词技巧与使用门槛,帮你判断Cursor是否值得入手。

AI编程工具20强榜单:从夯到拉的评分矩阵
B站UP主发布AI编程工具20强榜单,从夯到拉分为T0-T4五个层级,Claude Code和Codex并列T0。本文详解评分维度(能力、可靠性、耐操性、耐久性、成本、国内可用性)及工具表现,帮助开发者选择适合的AI编程助手。

Vibe Coding系统教程:零基础玩转AI编程实战
B站UP主耗时三个月打造的Vibe Coding系统教程,覆盖Codex、ClaudeCode、Cursor等AI编程工具,从基础逻辑到商业级项目实战三段式讲解,适合零基础学习者系统入门AI编程。