Cloudflare开源AI代码安全审计工具,获6万星

Cloudflare开源Security Audit,为编码Agent提供三步式自动安全审计。
AI生成代码速度远超人工审查能力,Cursor平台扩展被曝后门事件凸显了安全缺口。Cloudflare推出开源项目Security Audit,为编码Agent内置免费安全审计能力,已获近6万星标。其工作流分三步:先测绘应用的所有输入点与攻击面,再派出多个独立Agent分头寻找漏洞并交叉证伪以过滤误报,最后输出已确认、需检查、已拒绝三级分类报告。该工具源自Cloudflare内部漏洞狩猎系统,强调安全左移而非替代人工,安装一条命令、运行一句话即可对代码库执行审计,但实际效果仍需真实项目检验。
AI写代码的速度越来越快,但人工审查根本跟不上。上周,Cursor Marketplace上官方Clawed Code扩展被曝出隐藏后门,再次敲响警钟。Cloudflare给出的解法是:让每个编码Agent自带一支免费的安全团队——Security Audit。这是一个开源项目,已有近6万名开发者为其点亮星标。
为什么AI代码需要专用安全审计
AI生成代码的效率提升,让传统安全审查流程显得力不从心。开发者很难逐行检查AI产出的每一段逻辑,而攻击面却随着代码量膨胀。Security Audit的定位不是替代人工,而是把安全审计左移,嵌入到编码Agent的工作流中。它开源、可免费使用,降低了团队引入自动化安全扫描的门槛。
近6万星标说明社区对这类工具的需求真实存在。
“安全左移”(Shift Left Security)是DevSecOps中的核心实践,指把安全检测从上线前的渗透测试阶段,提前到编码和提交阶段,从而降低修复成本。传统左移依赖IDE插件或CI流水线中的静态扫描,但面对AI生成的大量代码,规则库往往覆盖不足。Security Audit把审计嵌入编码Agent的对话流程,本质上是一种更彻底的左移:在代码被写出的同一环节完成初步安全验证,而不是等到合并请求时才由人工介入。
三步工作流:测绘、狩猎、裁决
Security Audit的核心机制可以拆成三个阶段。
第一步:应用测绘
工具首先会扫描你的应用,梳理每一个输入点、每一条边界、每一个攻击者可能进入的位置。这相当于为代码库绘制一张安全地图,后续的猎杀都基于这张地图展开。
第二步:多Agent对抗式找Bug
测绘完成后,Security Audit会派出多个独立的Agent分头寻找漏洞。关键在于,每个漏洞都会由一个不同的Agent尝试证伪——这种对抗设计能过滤掉大量误报。
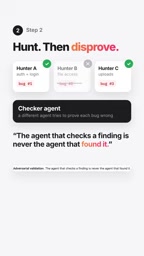
这里的“对抗式验证”借鉴了软件安全领域红队/蓝队(Red Team / Blue Team)的思路:让一个Agent扮演攻击者提出漏洞假设,另一个独立Agent扮演审查者去尝试推翻它。只有当漏洞假设在多次证伪尝试后仍然成立,才会进入报告。这种机制与静态分析工具(如SAST)基于规则匹配的方式不同,它依赖LLM的语义理解来发现逻辑层面的缺陷,同时用多Agent交叉验证来抑制大模型常见的“幻觉式误报”。代价是计算成本更高,需要多次模型调用。
第三步:三级分类报告
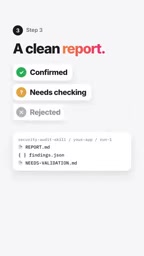
最终输出一份干净的报告,将发现的问题分为三类:已确认(confirmed)、需要检查(needs checking)、已拒绝(rejected)。这种分级让开发者能优先处理真实风险,而不是被噪音淹没。
不是玩具:源自Cloudflare内部漏洞狩猎系统
Security Audit并非实验室Demo。据视频介绍,它就是Cloudflare自家漏洞狩猎系统的起点。这意味着该工具经过真实业务场景的锤炼,而非单纯的概念验证。对于想提升AI代码安全性的团队来说,这是一个值得关注的开源选项。
安装只需一条命令,运行也只需一句话:对编码Agent说“Security Audit, this code base”即可。
Cloudflare是全球知名的CDN与网络安全公司,其业务天然暴露在大量真实攻击流量之下,内部安全团队长期需要做漏洞狩猎(Vulnerability Hunting)——即主动、非规则驱动地寻找未知漏洞。这类系统通常结合威胁情报、攻击面测绘和人工渗透经验。Security Audit脱胎于这套内部实践,意味着它的方法论经历过真实攻防场景的检验;但开源版本在模型能力、数据接入和配置深度上可能与内部系统存在差异,实际效果需结合自身代码库评估。
编辑观察
AI编码Agent的普及正在重塑安全审计的形态。Security Audit的思路——先测绘、再对抗式验证、最后分级输出——把安全团队的工作模式压缩进了Agent流程。开源和近6万星标是社区认可的初步信号,但实际效果仍需在真实项目中检验。对于依赖AI生成代码的团队,这类工具值得纳入工具链评估。
相关推荐

Claude Code + Agent:打造AI全自动测试闭环
B站课程解读:测试开发如何用 Claude Code 终端型 Agent 打造 AI 全自动测试闭环。对比终端型与设备型 Agent 的权限边界,讲清企业级项目为何选 Claude Code 而非 Open Claude 类工具,并梳理 Node.js 环境准备与 DeepSeek 模型搭配的落地路径。

与AI智能体共事,你需要钢铁般的神经
AI智能体越自主,使用者的心理负担反而越重。本文从Hacker News讨论出发,分析智能体协作中的黑箱焦虑、行为漂移与监控疲劳,并给出沙箱隔离、权限控制、任务粒度管理等降低认知负荷的实用思路。

为替代Adobe Acrobat,我自建开源PDF阅读器Folio
开发者因不满Adobe Acrobat臃肿,自建开源PDF阅读器Folio,轻量快速、免费可定制。了解这款替代工具的设计思路与适用场景。