Co-Review:用构建代码的Agent读懂整个仓库
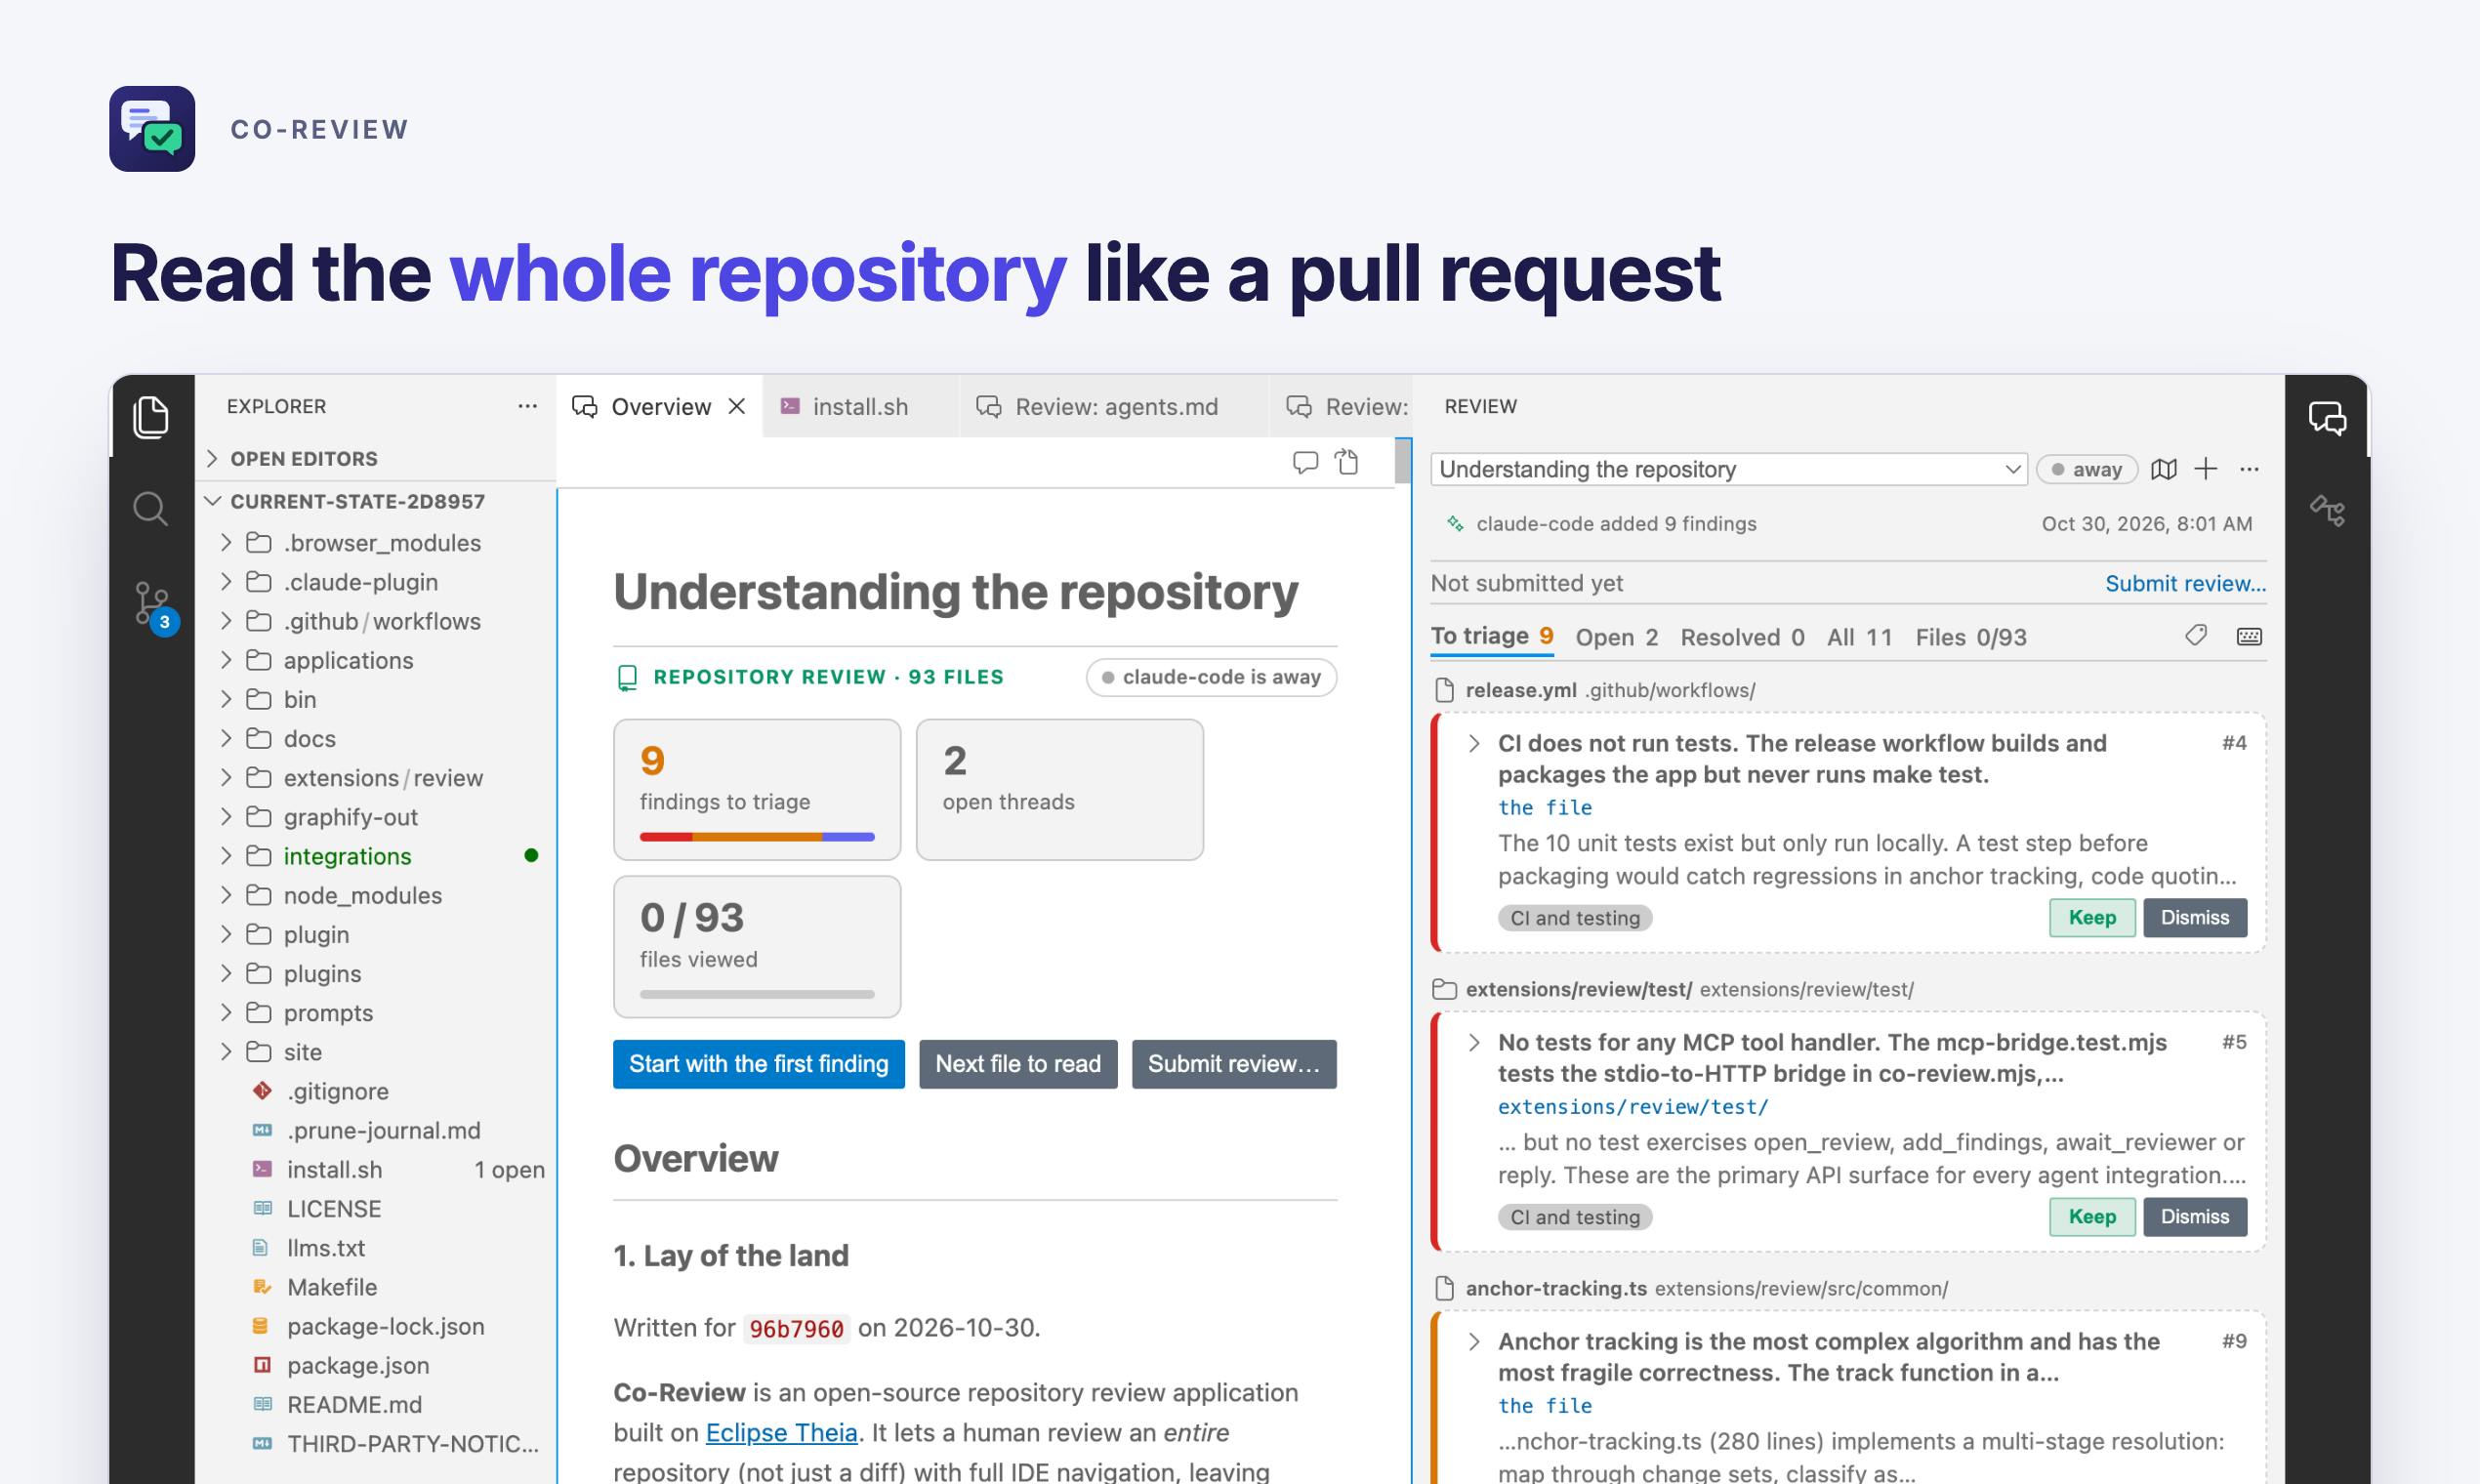
开源工具Co-Review让构建代码的Agent反向解释代码,解决AI生成代码难以理解的问题。
Co-Review是一款刚登上Product Hunt的开源工具,旨在解决AI Agent生成代码“能跑但不像自己的代码”的可解释性难题。它将整个仓库变成可审阅对象,支持在行、文件、文件夹粒度留评论提问,由构建代码的Agent基于仓库上下文作答,还覆盖diff、PR和设计稿审阅。工具免费、开源、无遥测,对代码敏感场景更友好。其核心价值在于把审阅从“人读代码”变为“人与Agent对话”,形成理解闭环。但效果高度依赖Agent对仓库的理解深度,且作为早期项目,生态集成和长期维护仍有待观察。
当代码由Agent编写,你还熟悉它吗?
越来越多的开发者开始用AI Agent生成代码,效率确实提升了,但一个尴尬的问题也随之而来:Agent写出来的代码能跑,却不再像自己的代码。你很难快速理解它的结构、意图和潜在风险。Product Hunt上刚刚上榜的一款开源工具Co-Review,试图解决这个痛点。它的标语很直接:用构建代码的那个Agent,读懂整个仓库。
Co-Review是什么?
Co-Review将整个仓库变成一个可审阅的对象。你可以在任意一行代码、某个文件或整个文件夹上留下评论,直接问“为什么这么写”,Agent会基于代码内容给出回答。它支持的审阅对象不限于仓库本身,还包括diff、PR和设计稿。据其Product Hunt页面介绍,该工具免费、开源,并且不收集任何遥测数据。
这个定位切中了一个真实需求:AI生成的代码往往缺乏“可解释性”。传统代码审查工具关注的是语法、风格和潜在缺陷,而Co-Review关注的是理解意图——让构建代码的Agent反过来解释代码,形成闭环。
为什么Agent写的代码需要专门的审阅方式?
Agent生成代码的过程通常是一个黑盒:你给出需求,它输出结果。代码可能逻辑正确、测试通过,但开发者对其内部决策缺乏感知。久而久之,代码库会变成一块“能跑但不敢动”的灰色地带。
Co-Review的思路是把审阅从“人读代码”变成“人与Agent对话”。你不需要从头到尾逐行阅读,而是针对可疑或陌生的部分直接提问。Agent基于对仓库的完整理解作答,这比通用代码助手更有上下文优势——因为它就是写代码的那一个。
AI Agent 生成代码通常依赖大语言模型的上下文窗口(context window)机制:模型在生成每一段代码时,只能“看到”有限的 token 范围。当仓库规模超过窗口容量时,Agent 往往通过检索增强(RAG)或摘要压缩来近似理解全局,这会造成上下文丢失或偏差,也是“代码能跑却看不懂”的技术根源之一。Co-Review 声称 Agent 能“读懂整个仓库”,实际上考验的是其索引与检索策略能否在长上下文中保持一致性。
代码可解释性(explainability)在传统软件工程中主要靠注释、提交信息和文档来保障;而 Agent 生成的代码缺少人类撰写这些元信息的过程。因此,Co-Review 的对话式审阅本质上是在事后补建可解释性层,让开发者通过问答重建决策链,而非依赖 Agent 主动留下的推理痕迹。
功能拆解:审阅对象与交互方式
从产品页面披露的信息看,Co-Review的核心能力覆盖三类审阅场景:
- 仓库级审阅:在行、文件或文件夹粒度留评论并提问
- 变更审阅:支持diff和PR的审阅,适合代码合并前的检查
- 设计审阅:将设计稿也纳入审阅范围,扩展了“代码审查”的边界
交互上,它以评论为入口,Agent作为回答者。这种异步、按需的交互方式,比实时结对编程更轻量,也更容易融入现有工作流。
Diff 是版本控制系统(如 Git)中表示两次提交之间差异的格式,通常以增删行对比呈现,是代码审查的最小单位之一。PR(Pull Request,拉取请求)则是在协作平台上发起合并请求的工作流载体,审查者可在 PR 中逐行评论、要求修改。Co-Review 支持 diff 和 PR 审阅,意味着它能嵌入“合并前检查”这一关键环节,而不只是事后追溯。
将设计稿纳入审阅范围,则把审查从代码层扩展到意图层:设计稿表达的是产品目标,代码是实现手段,二者对照有助于发现“实现偏离设计”的问题。不过这也要求工具具备跨模态理解能力,对 Agent 的多模态能力提出更高要求。
开源与隐私:无遥测的信任基础
Co-Review明确标注免费、开源、无遥测。对于代码审查类工具,这一点尤其关键——仓库往往包含敏感信息,开发者对数据外传非常敏感。开源意味着可以自行审计代码、自托管,无遥测则消除了使用顾虑。这也解释了它在Product Hunt上获得关注的原因之一:在AI工具普遍收费、数据政策不透明的环境下,一个透明、可自托管的方案有天然吸引力。
谁适合用Co-Review?
频繁使用AI Agent生成代码的开发者是首要目标用户。其次是团队中需要快速接手Agent生成代码库的成员——通过提问式审阅,上手成本比通读代码低得多。对于开源项目维护者,Co-Review的PR审阅能力也能派上用场。
不过需要清醒认识的是,这类工具的价值高度依赖Agent对仓库的理解深度。如果回答质量不稳定,审阅就会流于形式。另外,它目前仍是一个早期项目,生态集成和长期维护情况有待观察。
小结
Co-Review代表了一个值得关注的方向:当代码的生产者变成Agent,审阅方式也需要相应进化。让构建者解释构建物,逻辑上自洽,实践中能否兑现,取决于Agent的上下文能力和产品打磨程度。对于被Agent代码“绑架”的开发者来说,这至少是一个值得尝试的开源选项。
相关推荐
GPT-6安全模型与AI攻防升级:一周AI要闻
本周AI要闻:OpenAI发布漏洞挖掘模型GPT-6 Saber,其流水线在Linux内核发现948条提权至root路径;Cursor可一句话部署完整应用;Binance披露社工攻击全过程;C++26罕见未通过ISO投票。附密钥轮换与安全自查清单。
Jev AI 落地指南:护栏优先,工具选择次之
根据 YouTube 分析,Jev AI 在护栏与工具选择场景表现强劲。本文梳理其落地顺序:护栏优先,工具选择需区分是否依赖生成式文本,并强调测试与验证的前提。
Maxma:24/7 AI队友如何让广告投放效率提升10倍
Maxma 是 Product Hunt 排名第一的 AI 广告投放平台,作为 24/7 AI 队友在 Slack 中协作,端到端完成广告分析、创意、投放与优化,支持 Google、Meta、TikTok、LinkedIn 及 ChatGPT Ads,帮助精益团队提升广告效率。