Cobalt Strike入门指南:红队攻防中的CS神器解析

Cobalt Strike是红队后渗透的核心商业框架,学习它的本质是以攻促防、构建更完善的安全防御体系。
本文介绍了Cobalt Strike(CS)这款商业级后渗透框架在红蓝对抗与安全学习中的定位与价值。文章强调,理解攻击技术是构建有效防御的前提,安全从业者需要从攻击者视角出发才能真正做好防护工作。Cobalt Strike的核心架构由Team Server与Beacon组成,支持多种C2通信方式、命令执行、横向移动及插件扩展,其流量特征与行为指纹也是蓝队检测C2活动的关键依据。文章将学习路径划分为工具使用、载荷与钓鱼技术、攻防实战、能力进阶四个阶段,并对网络安全行业就业前景进行了理性分析——人才缺口真实存在,但高薪岗位需要扎实的综合技术积累而非单纯的工具操作能力。文章始终强调,所有渗透技术仅限合法授权环境使用,技术向善、守住法律底线是安全从业者的根本准则。
认识Cobalt Strike:红队测试的核心工具
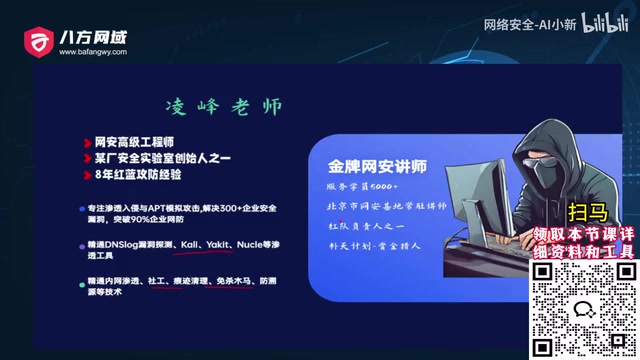
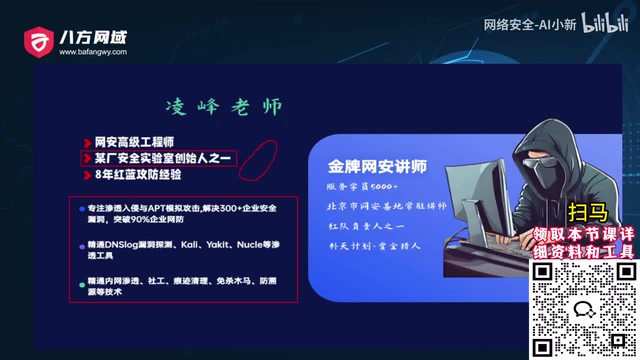
Cobalt Strike(业内简称CS)是渗透测试与红蓝对抗领域中知名度极高的一款商业级后渗透框架。视频作者、马士兵八方网域项目导师林峰在教程中提到,这款工具在业内被称作"CS神器",与游戏领域的CS完全不同,它是专门用于模拟真实攻击、评估企业系统安全防御能力的专业软件。
需要先明确一个前提:本文所述内容仅用于安全学习与合法授权的渗透测试。网络并非法外之地,任何未经授权的入侵行为都可能触犯法律。学习攻击原理的真正目的,是为了构建更完善的防御体系——正如"最好的防御就是进攻"这一安全领域的经典理念。
为什么安全从业者需要理解攻击视角
很多人对网络安全的认知停留在"防火墙+杀毒软件"的层面,但真实的安全建设远不止于此。作者强调,如果连黑客入侵的技术与原理都不了解,就不可能真正做好防御工作。
这一观点在行业内有广泛共识。红队(Red Team)通过模拟攻击者的思路和手段,主动发现系统中的薄弱环节,再由蓝队(Blue Team)进行加固和响应。Cobalt Strike正是红队工作流中被频繁使用的工具,它整合了信息采集、载荷生成、命令控制(C2)、横向移动等一系列后渗透功能。
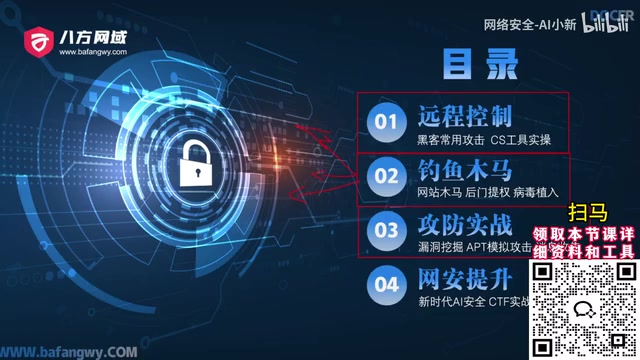
从教程的整体框架来看,作者将学习路径拆分为四个部分,逻辑上也符合安全从业者的成长曲线:
学习路径的四个阶段
第一阶段:工具使用。所谓"磨刀不误砍柴工",掌握常见安全工具的使用是入门的基础。Cobalt Strike的环境搭建、服务端与客户端的连接、Beacon的控制、以及插件的加载使用,都属于这一阶段的核心内容。
第二阶段:载荷与钓鱼技术。这部分涉及木马载荷的生成、钓鱼场景的构造等。在合法授权的测试环境中,安全人员需要理解这些手段如何工作,才能针对性地部署检测与防护措施。
第三阶段:攻防实战。包括漏洞挖掘、APT攻击模拟、信息采集等。这一层面的能力直接关联到企业的实际安全需求,也是行业内薪资较高岗位的核心技能要求。
第四阶段:能力进阶与职业发展。作者提到了参加安全竞赛(CTF)、护网行动,以及进入企业安全实验室成为安全工程师(俗称"白帽子")等方向。
红队与蓝队的对抗机制在企业安全建设中扮演着越来越重要的角色。红队(Red Team)并非简单的"黑客小组",而是被授权模拟真实威胁行为者(APT组织、内部威胁等)的专业团队,目标是在受控条件下暴露防御体系的盲区。蓝队(Blue Team)则负责监控、检测与响应,通过与红队的持续对抗不断提升防御能力。在此基础上,还衍生出"紫队"(Purple Team)概念——红蓝两队协同复盘攻击路径,将攻击侧的战术技术与蓝队的检测逻辑直接对齐,从而加速防御能力的落地转化。MITRE ATT&CK框架是红蓝对抗的通用"战术语言",它将攻击者的行为映射为战术(Tactic)、技术(Technique)和子技术(Sub-technique),帮助双方用统一视角描述攻防过程,Cobalt Strike的许多功能模块都可以直接对应ATT&CK矩阵中的具体条目。
Cobalt Strike的核心能力
在理想的授权测试环境下,Cobalt Strike能够覆盖后渗透阶段的大部分需求。其核心架构由Team Server(团队服务端)和Client(客户端)组成,多名测试人员可以协同连接同一个服务端进行团队作战。
工具的核心组件Beacon是一种可定制的载荷,支持HTTP、HTTPS、DNS等多种通信方式与C2服务器保持连接,从而实现对目标主机的命令执行、文件传输、屏幕截取、凭据抓取等操作。此外,Cobalt Strike还支持通过Aggressor Script编写插件来扩展功能,这也是教程中"插件使用"部分的重点。
从防御角度看,理解Beacon的通信特征、流量模式和行为指纹,正是蓝队检测C2活动的关键。这也再次印证了"以攻促防"的学习逻辑。
C2(Command & Control,命令与控制)框架是后渗透阶段的核心基础设施概念。攻击者在取得初始访问权限后,需要通过C2信道持续操控目标主机、传递指令并回传数据。Cobalt Strike的Beacon之所以受到重视,在于它支持"可延展C2"(Malleable C2)配置——安全测试人员可以通过自定义配置文件,将Beacon的流量特征伪装成正常的HTTPS业务流量、CDN请求甚至合法软件的更新请求,从而绕过基于规则的流量检测。这一特性在红队测试中用于评估蓝队的流量分析能力,但也正因如此,Beacon的检测需要依赖行为分析、内存扫描(如检测特征性的Beacon内存结构)以及EDR(端点检测与响应)产品的深度联动,而非单纯的流量签名匹配。理解这一攻防博弈逻辑,是蓝队构建C2检测能力的前提。
网络安全的就业前景与现实
作者在教程中也谈到了行业的就业情况。他指出目前网络安全领域人才缺口较大,年薪30万至40万的岗位相对常见,但更高薪资的岗位则需要扎实的技术积累和持续努力。这一说法虽带有一定的招生宣传色彩,但网络安全行业整体人才紧缺、需求旺盛确实是业内的普遍认知。
需要理性看待的是,安全岗位对综合能力的要求很高,仅掌握一款工具的操作远不足以胜任实际工作。Cobalt Strike只是红队工具箱中的一环,扎实的网络协议、操作系统、编程与漏洞原理基础,才是长期发展的根基。
网络安全岗位的技能体系通常分为几个主要方向:渗透测试工程师(Penetration Tester)、安全运营(SOC Analyst)、漏洞研究员(Vulnerability Researcher)、安全开发(Security Engineer)等。其中,红队/渗透测试方向因门槛较高、技能稀缺,整体薪资水平确实偏高,但行业内对"工具操作者"与"真正的攻防工程师"区分明显——前者只能复现已知漏洞利用,后者能够理解漏洞原理、编写自定义利用代码并绕过防御机制。护网行动(即HW行动,国家级网络安全攻防演习)是国内安全从业者积累实战经验的重要途径,参与经历在简历中具有较高含金量。此外,OSCP、CRTO等国际认证,以及国内的CISP-PTE证书,是渗透测试方向较受认可的职业资质背书。
写在最后:技术向善,守住法律底线
Cobalt Strike作为一款强大的商业渗透工具,本身是中性的——它既可以被安全团队用于合法的授权测试,也可能被恶意滥用。教程反复强调的一点值得所有学习者铭记:所有内容仅供学习参考,切勿在未授权的情况下对任何系统进行攻击测试。
对于希望进入网络安全行业的学习者来说,从工具入门是可行的第一步,但真正的竞争力来自对攻防原理的深刻理解和持续实践。技术无罪,用之有道,守住法律与道德的底线,才是安全从业者的立身之本。
相关推荐

微软Copilot大升级:从聊天助手进化为自主办公中枢
微软重构 Copilot,从被动聊天助手升级为自主办公中枢。新增 Co-work 工作流、Office 深度内嵌、自然语言编程及可自主运行的 Autopilot 智能体,本文深度解析这次升级的核心能力与意义。

用AI编程代理从零打造百万美元软件:实战全流程拆解
一位年营收百万美元软件公司创始人分享如何用AI编程代理从零打造SaaS产品:涵盖问题定位、PRD撰写、前后端与AI层架构、设计系统搭建到ROI定价的完整实战流程。

AI开发应用的7个关键步骤:避免推倒重建的实战方法
用AI构建应用速度惊人,但也容易挖坑。本文梳理从核心原型、结构化提示词、身份验证到数据结构规划、安全扫描、真实数据测试和规模化设计的7个关键步骤,帮你避免推倒重建,构建可靠的AI应用。