Codex CLI 0.169 更新:exec 信任机制、侧边聊天与模型选择器

Codex CLI 0.169.0 收紧 codex exec 在非受信任目录的加载行为,并新增 --trust、侧边聊天标签页与模型提供商选择器。
Codex CLI 0.169.0 的核心变化是安全边界的收紧:在非受信任目录下运行 codex exec 时,默认不再加载项目配置与 MCP 服务器,从而避免来源不明的目录通过配置引入外部执行逻辑。配套的 --trust 参数让用户在确认目录可信后显式恢复原有行为,形成"默认安全、显式授权"的模式,但也提醒依赖 MCP 的 CI 脚本在升级后检查是否遗漏该参数。体验层面,新版本加入侧边聊天标签页,支持在同一终端界面并行管理多个对话线程,减少窗口切换成本;同时引入模型提供商选择器,把多模型切换从手动改配置变为界面内操作。三者分别对应安全、交互效率与模型接入三个维度。
Codex CLI 0.169.0 的更新聚焦于一个容易被忽视却至关重要的场景:在非受信任目录中运行 codex exec 时的安全边界。新版本默认将项目配置与 MCP 服务器排除在非受信任目录之外,同时引入 --trust 参数、侧边聊天标签页和模型提供商选择器。对于依赖 Codex CLI 完成自动化任务的开发者来说,这些改动直接改变了日常操作的手感与安全模型。
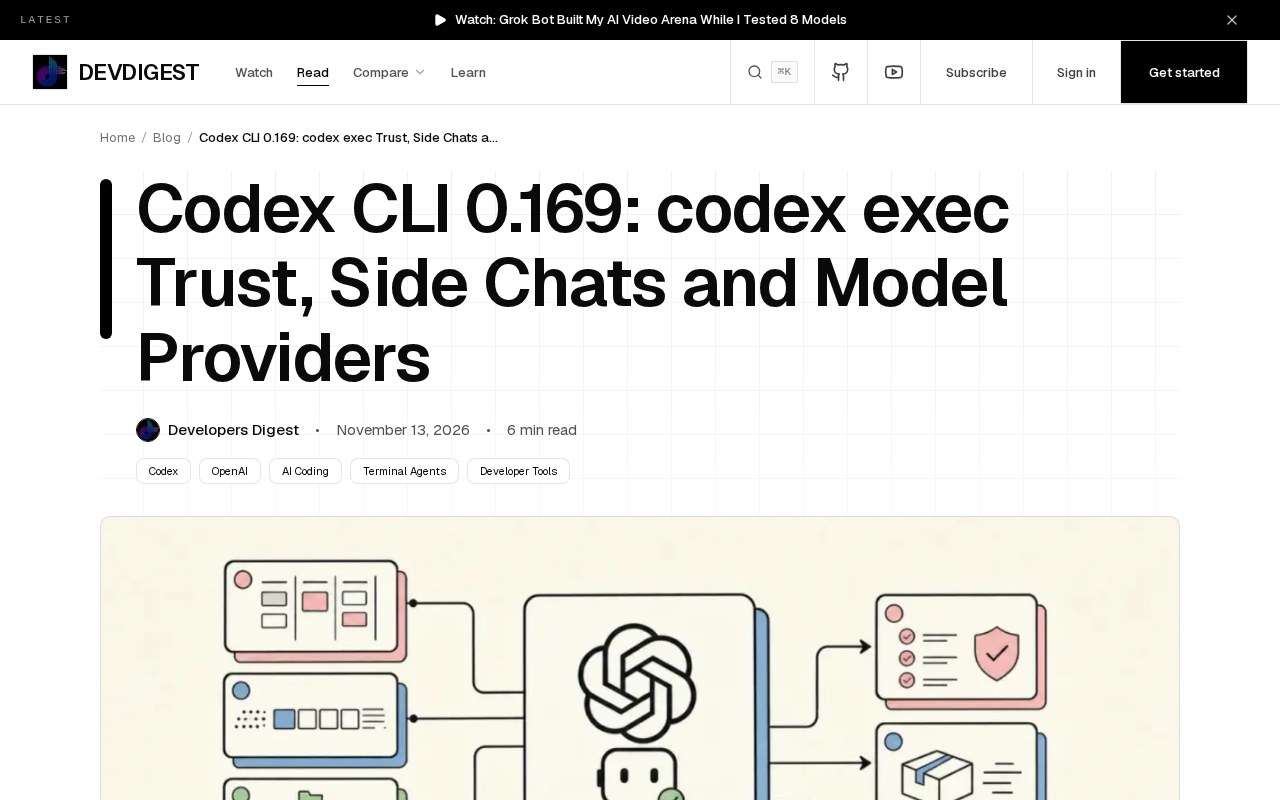
codex exec 的信任边界:默认收紧,按需放开
codex exec 是 Codex CLI 中用于非交互式执行任务的入口,常用于脚本、CI 流程或批量处理。在此之前,它会在当前目录加载项目配置和 MCP 服务器,无论这个目录是否可信。0.169.0 改变了这一默认行为:在非受信任目录下,项目配置与 MCP 服务器不会被加载。
这一调整的意义在于缩小攻击面。项目配置和 MCP 服务器都可能引入外部依赖或执行逻辑,如果目录来源不明,自动加载它们等于把控制权交给了未知内容。新版本选择默认关闭,把是否加载的决定权交还给用户。
--trust 参数:显式授权
配套的 --trust 参数让用户在确认目录可信后,手动恢复原有的加载行为。这是一个典型的“默认安全、显式授权”设计——不加参数时行为收紧,需要完整功能时由用户主动声明信任。对于在固定、可控目录中运行自动化流程的团队,只需在命令中追加 --trust 即可保持原有工作流不变。
这种设计也带来一个实践上的提醒:如果你的 CI 脚本或本地自动化依赖项目配置中的 MCP 服务器,升级后需要检查命令是否缺少 --trust,否则可能出现功能静默缺失的情况。
MCP(Model Context Protocol) 是一套让 AI 应用以标准化方式连接外部工具与数据源的开放协议。在 Codex CLI 的语境下,MCP 服务器指的是按该协议实现、可被客户端调用的进程或服务,它能向模型暴露文件系统、数据库、搜索接口等能力。由于 MCP 服务器通常以子进程或远程连接方式启动,其配置中往往包含可执行命令、启动参数与访问凭据,因此加载一个来源不明的 MCP 配置,实质上等同于允许该目录的提供者指定要运行的代码。这正是 0.169.0 将其纳入信任边界管理的原因:项目配置与 MCP 服务器都具备"引入并执行外部逻辑"的能力,默认不加载可以把风险控制在用户显式授权的范围内。
"默认安全、显式授权"(secure by default) 是安全工程中的一条基本原则:系统在未做任何配置时的行为应当是最保守的,放宽限制必须由用户主动、明确地表达。与之相对的是"默认开放、按需收紧",后者容易因用户疏忽而长期停留在不安全状态。在本例中,不加 --trust 时 codex exec 不加载项目配置与 MCP 服务器,就是保守默认值;加 --trust 则是用户对"此目录内容可信"的一次显式声明。这种模式在 CI 场景下尤其有价值,因为流水线往往在共享 runner 或临时克隆的目录中执行,目录来源的可靠性并不总是可控,默认收紧能避免自动化流程无意间成为执行未知逻辑的通道。
侧边聊天标签页:多线程对话的组织方式
除安全机制外,0.169.0 还加入了侧边聊天标签页(side-chat tabs)。在终端界面中同时处理多个对话线程时,标签页提供了一种更清晰的组织方式,避免不同任务上下文相互干扰。
从产品形态看,这一功能回应了开发者使用 Codex CLI 时的真实痛点:一个会话用于调试代码,另一个会话用于咨询架构问题,再一个用于执行脚本任务,过去需要在不同终端窗口间切换,现在可以在同一界面内以标签页形式并存。对于习惯在终端内完成大部分工作的用户,这减少了上下文切换的成本。
模型提供商选择器:切换模型更直接
更新中还包含模型提供商选择器(model provider picker)。Codex CLI 支持对接不同的模型提供商,选择器的加入让切换过程从手动修改配置变为界面内操作。
这一改动的价值在于降低了多模型工作流的操作门槛。开发者可以根据任务类型选择不同提供商——例如用某一模型处理代码生成,用另一模型处理长文档分析——而不必反复编辑配置文件。虽然素材未披露具体支持哪些提供商及切换细节,但选择器本身的出现说明 Codex CLI 正在把多模型支持从“可配置”推向“可日常使用”。
模型提供商(model provider) 在 Codex CLI 中指的是对接不同大模型服务的配置单元,通常包含 API 端点、认证方式与模型名称等字段。不同提供商在上下文长度、代码能力、响应延迟和计费方式上存在差异,多提供商支持让用户能按任务特征灵活选型。选择器的意义不只是省去编辑配置文件的步骤,更在于把"切换"从一次性设置变成会话级的日常操作——用户可以针对当前任务快速试错,比较不同模型的实际输出,而不必中断工作流去改动全局配置。这也是命令行 AI 工具从单一后端绑定走向多后端编排的一个信号。
这些更新意味着什么
三个改动分别对应三个层面:codex exec 的信任机制处理的是安全与自动化之间的平衡;侧边聊天标签页处理的是交互效率;模型提供商选择器处理的是模型生态的接入体验。
从版本演进的节奏看,Codex CLI 正在从单一的命令行工具向更完整的工作台靠拢。安全默认值的收紧是成熟化的标志——当工具被更多团队用于自动化流程时,默认行为的风险控制变得比功能丰富度更重要。而标签页与选择器则是体验层的补强,让工具在保持命令行形态的同时,吸收一部分图形界面的便利性。
对于已经在使用 Codex CLI 的开发者,升级到 0.169.0 后最需要留意的是 codex exec 的行为变化:检查现有脚本是否依赖非受信任目录中的项目配置或 MCP 服务器,按需补充 --trust。对于尚未尝试的用户,这一版本提供了一个观察命令行 AI 工具如何演进的具体样本——安全边界、交互组织与模型接入,正在成为同类工具竞争的三个基础维度。
相关推荐
FBI警告:黑客用AI代理ARTEX攻击200+组织
FBI发布预警,点名AI渗透框架ARTEX被用于攻击200多家组织,CrowdStrike追踪到VaporPanda团体。本文拆解ARTEX的代理编排架构、真实攻击链与损失数据,并整理FBI给出的五条防御建议。
FBI警告:免费AI黑客工具Artex失控,三小时攻破云系统
FBI警告免费开源AI渗透工具Artex被犯罪与国家背景黑客滥用,最快三小时攻破云系统。本文解析真实攻击案例、被忽视的侧门风险,以及企业与个人可立即采取的防御措施。

Verse Engine:一键将Blender/Unity/Unreal场景变成浏览器3D链接
Verse Engine by Ctruh是一款浏览器原生3D与XR引擎,支持从Blender、Unity、Unreal一键发布3D场景为浏览器链接,无需下载安装。按视野流式传输让10.3亿三角面城市场景在笔记本打开,提供嵌入、API与SDK,适合开发者、3D艺术家、建筑与电商团队。