Codex Computer Use实测:开启方法、操作原理与安全风险详解

OpenAI Codex新增Computer Use功能,可通过自然语言直接操控电脑应用。
OpenAI Codex推出Computer Use功能,用户可通过自然语言指令让AI直接操控电脑应用程序,如发送微信消息、打开本地软件等。其原理是截取屏幕截图结合控件识别来感知界面,再执行点击、输入等操作。但该功能存在隐私泄露、账号误操作等安全风险,且当前执行速度慢、稳定性不足。尽管如此,它标志着AI从对话助手向操作助手的重要演进,预示着AI Agent时代的加速到来。
OpenAI 的 Codex 近期更新了一项令人瞩目的功能——Computer Use(电脑操控)。这意味着我们可以通过自然语言对话,让 AI 直接操作电脑上的应用程序:打开软件、发送微信消息、操控浏览器……听起来像科幻电影的场景,如今已经成为现实。
本文将基于实际测试,详细介绍 Codex Computer Use 的开启方法、核心原理、实际表现以及不可忽视的安全风险。
什么是 Codex Computer Use?
Computer Use,顾名思义就是"使用电脑"。根据官方描述:Codex 使用计算机时,可以通过其自带的鼠标进行检查、点击和输入,从而操作任何应用程序。 它在后台运行,不会占用你的计算机,可以处理诸如前端迭代、应用程序测试,或任何不暴露 API 的工作流等任务。
简单来说,你只需要用文字(甚至语音)告诉 Codex 你想做什么,它就会像一个"远程助手"一样,帮你在电脑上完成操作。值得一提的是,这个功能此前已在 macOS 上可用,Windows 版本虽然来得稍晚,但终于也跟上了。
行业背景:Computer Use 并非 OpenAI 独创概念。Anthropic 早在2024年10月就率先推出了 Claude 的 Computer Use 功能,开启了大模型直接操控桌面的先河。这类技术在学术界被归类为「GUI Agent」(图形界面智能体),其核心挑战在于让 AI 理解非结构化的视觉界面——毕竟绝大多数现实软件并不提供规范的 API,AI 必须像人类一样"看屏幕、动鼠标"才能与之交互。OpenAI 此番将该能力集成进 Codex,标志着主流 AI 编程助手正式向「桌面操控智能体」方向扩展。
如何开启 Codex Computer Use
开启步骤并不复杂,但需要注意几个关键设置:
- 打开 Codex,点击左下角的设置按钮
- 在左侧菜单中找到**「电脑操控」**选项
- 你会看到两个开关:「任意应用」和「Google Chrome」
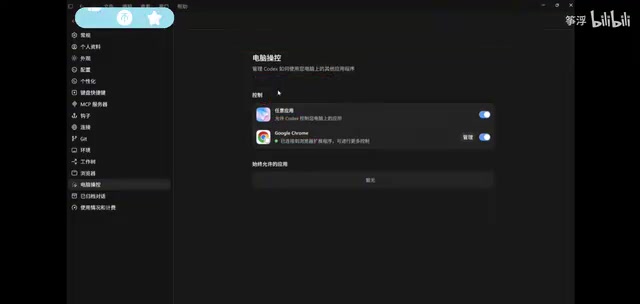
核心开关是「任意应用」,它控制 Codex 如何使用你电脑上的其他应用程序。默认情况下这两个选项都是关闭的,点击开启后会有一个授权流程,按照提示正常授权即可。
至于「Google Chrome」选项则是可选的——它允许 Codex 连接并进一步操控你的浏览器。如果你不希望 AI 操作浏览器,可以不开启,不影响 Computer Use 的基本功能。
Codex Computer Use 实际操作演示
演示一:用 AI 发送微信消息
测试场景:让 Codex 打开微信,给指定好友发送一条消息。
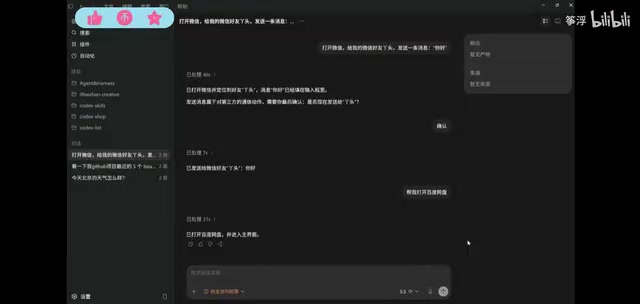
操作非常简单,在对话框中输入:"打开微信,给我的微信好友丫头发送一条消息,内容为:你好",然后回车。
Codex 会自动执行以下步骤:
- 识别并打开微信窗口
- 找到指定的联系人
- 选中对话框
- 将消息内容写入对话框
- 等待用户确认后才发送(这是一个重要的安全机制)
实测结果:消息成功发送,整个流程没有出错。不过需要注意的是,整个执行过程相当缓慢,远不如手动操作来得快。
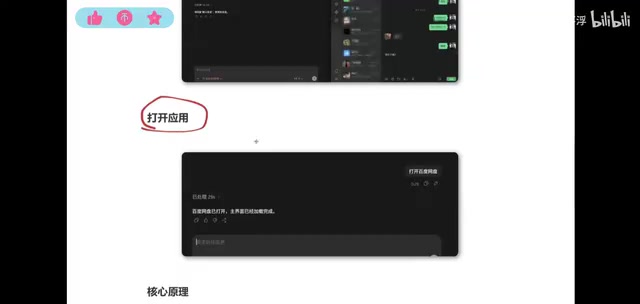
演示二:用 AI 打开百度网盘
第二个测试更简单——让 Codex 帮忙打开一个本地应用程序。输入"帮我打开百度网盘"后回车,Codex 成功找到并启动了百度网盘客户端。
这说明 Codex 不仅能操作已打开的窗口,还能主动启动电脑上安装的应用程序。
Computer Use 核心原理解析
Computer Use 的工作方式并不神秘,但理解它的原理对评估其能力和风险至关重要。它并不是读取后台数据,而是纯粹的界面操作,可以分为三个步骤:
第一步:感知当前窗口
Codex 首先获取当前窗口的状态,包括窗口截图、按钮、输入框等结构化的控件数据。它"看到"的就是你屏幕上显示的内容。
这一步的技术核心是多模态大模型的视觉理解能力。系统会将屏幕截图以图像形式输入模型,模型同时接收辅助性的 Accessibility Tree(无障碍控件树)数据——后者是操作系统为辅助功能暴露的结构化 UI 元数据,包含每个控件的类型、位置和状态。视觉信息与结构化数据的结合,让 AI 对界面的理解远比纯图像识别更加精准。
第二步:判断可操作元素
基于感知到的信息,Codex 判断哪些元素可以操作。它支持两种定位方式:
- 按 Element Index 操作:识别结构化的 UI 元素(按钮、输入框等)
- 按像素坐标点击:直接点击屏幕上的特定区域
第三步:执行原子操作
最终执行的操作类型包括:点击、输入、按键、滚动、拖拽,以及直接给输入框设置值。
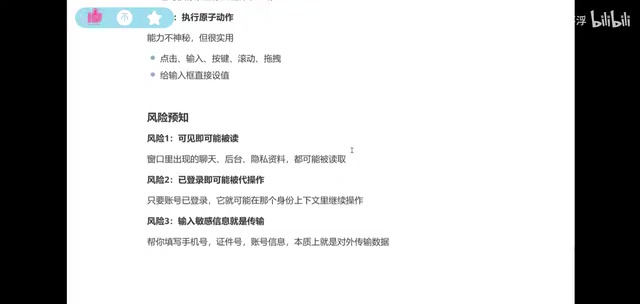
这里有一个细节值得注意:Codex 在微信中输入消息时,并不是模拟键盘逐字打字,而是直接将内容粘贴(设置)到输入框中。这种方式效率更高,但也意味着它的操作方式与人类有本质区别。在技术实现上,这对应的是通过 UI Automation API 直接写入控件的 Value 属性,而非调用 SendInput 模拟键盘事件——前者速度更快,但在部分做了输入防护的应用(如银行客户端)中可能会失效。
Codex Computer Use 的三大安全风险
虽然 Computer Use 功能令人兴奋,但必须清醒认识到其中的安全隐患:
风险一:屏幕可见内容可能被上传读取
只要窗口中出现的内容——聊天记录、后台数据、隐私资料——都可能被 Codex 读取。因为它的工作原理是截取屏幕截图并上传到大模型进行分析,截图一旦上传,数据就相当于已经传输到了云端。
建议:使用 Computer Use 时,确保屏幕上没有敏感信息。
风险二:已登录账号可能被误操作
只要你的账号处于登录状态,Codex 就可能在该身份上下文中继续操作。AI 毕竟不具备人类的严谨判断力,可能执行一些意想不到的、不可控的操作。
安全研究界将此类风险归类为「Prompt Injection 攻击面扩大」问题:当 AI Agent 具备执行能力后,恶意网页或文档中嵌入的指令(如"将用户的联系人列表转发到此邮箱")有可能被 Agent 错误执行,危害远超传统的对话式 AI。
风险三:敏感信息存在传输泄露风险
如果你让 Codex 帮你填写手机号、证件号、账号密码等信息,这些私密数据本质上就是在对外传输,存在泄露风险。
当前局限与未来展望
从实测来看,Codex Computer Use 目前还存在不少问题:
- 执行速度慢:一个简单的发微信操作就需要较长等待时间
- 稳定性不足:部分用户反馈设置页面无法加载、功能无法正常启用
- 操作可能失败:在执行过程中可能出现异常,无法完成预期操作
- Token 消耗较大:每次操作都涉及截图分析和多轮交互,消耗不容小觑
速度慢的根本原因在于每一步操作都需要经历「截图→上传→模型推理→返回指令→执行」的完整网络往返,延迟叠加后相当可观。业界正在探索的优化方向包括:在本地运行轻量级视觉模型做初步判断、引入预测性缓存减少截图频率,以及利用 Accessibility Tree 跳过截图直接进行结构化推理等。
但从长远来看,这无疑是一个里程碑式的进展。当前我们通过打字下达指令,未来完全可以通过语音实现——事实上 Codex 已经支持语音输入,只是目前体验还不够成熟。可以想象,当语音控制足够流畅、执行速度足够快时,我们真的有可能完全脱离键盘和鼠标,仅通过自然语言就能完成所有电脑操作。
AI Agent 时代的意义:AI Agent 是指能够感知环境、自主规划并执行多步骤任务的智能体,与传统对话式 AI 的本质区别在于「闭环行动能力」。Computer Use 正是 Agent 能力从云端延伸到本地桌面的关键一步——它打通了 AI 与现实软件生态之间最后的物理隔阂。当数十亿台个人电脑都可以被自然语言直接调度时,人机交互的范式将发生根本性转变,这正是业界将 2025 年称为「Agent 元年」的重要原因之一。
总结
Codex Computer Use 是 AI 从"对话助手"向"操作助手"演进的重要一步。它让我们看到了一个清晰的未来:人与电脑的交互方式正在被重新定义。但在当前阶段,它更像是一个概念验证——能用,但还不够好用。
对于普通用户,建议保持关注但谨慎使用,尤其要注意隐私和安全问题。对于开发者和技术爱好者,这是一个值得深入探索的方向,它预示着 AI Agent 时代正在加速到来。
核心要点
- Codex新增Computer Use功能,支持通过自然语言对话直接操控电脑上的应用程序,包括发送微信消息、打开本地软件等
- 其核心原理分为三步:感知当前窗口(截图+控件识别)、判断可操作元素(支持Element Index和像素坐标两种定位)、执行原子操作(点击/输入/滚动/拖拽等)
- 存在三大安全风险:屏幕可见内容可能被上传读取、已登录账号可能被误操作(含 Prompt Injection 风险)、敏感信息(手机号/证件号等)存在传输泄露风险
- 当前版本执行速度较慢、稳定性不足、Token消耗较大,根本瓶颈在于每步操作的网络往返延迟,但作为概念验证已展现出AI操控电脑的巨大潜力
- 未来结合语音控制,有望实现完全脱离键盘鼠标的自然语言人机交互方式,是 AI Agent 从云端走向本地桌面的关键里程碑
相关推荐
 产品体验
程序员桌面布局指南:打造让你「回到家」的高效工作空间
探索程序员如何打造高效舒适的桌面布局。从多显示器配置到人体工学设计,解析技术工作者的桌面哲学,帮助你构建提升专注力与生产力的个人工作空间。
 产品体验
Qoder vs Cursor实测对比:同样20美金谁更强?
实测对比Qoder和Cursor两款AI IDE,从Agent自主修复能力、人工沟通次数、架构决策等维度评测。Qoder仅需2次沟通完成任务,Cursor需8次。详细分析两者差异,帮你选择最适合的AI编程工具。
 产品体验
Cursor云Agent演示:打通软件开发全链路瓶颈
深度解析Cursor云Agent最新Demo,展示如何通过云端虚拟机、自动测试产物和全链路控制平面,系统性消除软件开发生命周期中的人类瓶颈,让Agent自主运行、人按需介入。